چند روز پیش، جاستین دریک (Justin Drake)، پژوهشگر هسته اتریوم، از فعالان صنعت رمزارز خواست تا برای ورود به وضعیت پناهگاه (Bunker Mode) آماده شوند و داراییهای خود را به آدرسهای جدیدی منتقل کنند که کلید عمومی آنها هنوز فاش نشده است. او نگران است که پیشرفتهای ریاضی ناشی از هوش مصنوعی بتواند پیش از تحقق تهدیدات کوانتومی، الگوریتم ECDSA (یکی از پرکاربردترین الگوریتمهای امضای دیجیتال) را با حملات عملی مواجه کند. در بدترین حالت، هولدرها ممکن است تنها چند ماه فرصت داشته باشند.
وقتی قیمتها سقوط میکنند، مردم همچنان میتوانند درباره ارزشگذاریها و چرخههای بازار بحث کنند. اما زمانی که امنیت کلیدهای خصوصی زیر سؤال میرود، مسئله اصلی این خواهد بود: آیا پولی که در یک کیف پول قرار دارد را هنوز میتوان واقعاً متعلق به صاحب آن دانست؟ این موضوع، بنیان و اساس ارزهای دیجیتال را به لرزه درمیآورد.
افشاگری و هشدار (Whistleblowing)
سناریویی که دریک از آن بیم دارد این است که هوش مصنوعی روشهای ریاضیاتی را کشف کند که انسانها هنوز به آنها دست نیافتهاند؛ روشهایی مثل استفاده از کلاسترهای بزرگ پردازندههای گرافیکی (GPU) برای بازیابی یک کلید خصوصی هدف در عرض حدود یک هفته که به مهاجمان اجازه میدهد با استفاده از سختافزارهای فعلی و از طریق اطلاعات عمومی، کلیدهای خصوصی کیف پولها را بازیابی کنند. او فرآیند شکستن قفل را بسیار دقیق توصیف میکند.
تهدید کوانتومی نیازمند قابلیتهای سختافزاری متناظر با خود است. اما ریسک ناشی از هوش مصنوعی به پیشرفتهای الگوریتمی اشاره دارد: اگر برای یک مسئله ریاضی که زمانی حل آن دشوار تلقی میشد، روش مؤثرتری پیدا شود، هزینه محاسباتی اولیه کاهش خواهد یافت. مدافعان امنیت در ابتدا منتظر ظهور رایانههای کوانتومی بودند، اما اکنون باید در برابر تغییرات در خودِ الگوریتمهای کلاسیک نیز هوشیار باشند.
منحنیهای بیضوی (Elliptic Curves) ساختار ریاضی غنی و پیچیدهای دارند و به همین دلیل دریک بهشدت نگران آنهاست. آیا ممکن است راهحلهایی که انسانها هنوز نیافتهاند، توسط هوش مصنوعیِ قدرتمندتر کشف شوند؟ آیا تجربیات امنیتی انباشتهشده در گذشته همچنان میتوانند همان تضمینها را برای آینده فراهم کنند؟
پاسخ ویتالیک بوترین نیز نشان میدهد که او این احتمال را جدی میگیرد. او این نگرانی را فراتر برده و به رمزنگاری مبتنی بر شبکه (Lattice Cryptography)، از جمله طرحهای پساکوانتومی مانند ML-DSA، تعمیم میدهد. این طرحها نیز بر دشواری حل مسائل ریاضی خاصی تکیه دارند؛ اگر پژوهشهای شتابگرفته با هوش مصنوعی روشهای حل این مسائل را تغییر دهند، حاشیه امنیت فراهمشده توسط پارامترهای فعلی نیز نیازمند بازنگری خواهد بود.
بنابراین، برچسب «مقاوم در برابر کوانتوم» برای پاسخگویی به تمام خطرات هوش مصنوعی کافی نیست. ویتالیک ترجیح میدهد در امضاها و اثباتهای قابل اجرا، از ساختارهای مبتنی بر هش (Hash-based) استفاده شود تا وابستگی به ساختارهای ریاضی پیچیده کاهش یابد. او همچنین یادآوری میکند که رمزنگاری کلید عمومی محدودیتهای دشوارتری برای مدیریت دارد و نمیتواند مستقیماً از این مسیر پیروی کند.
در این میان، افراد زیادی نیز با اظهارات دریک مخالف هستند و استدلال اصلی آنها این است که ادعای «چند ماه فرصت» از سوی دریک بیش از حد هراسافکنانه است.
ایلیا (Illia)، بنیانگذار پروتکل NEAR، میپذیرد که هوش مصنوعی درک ما از پیچیدگیهای ریاضی را به چالش کشیده است، اما معتقد است که هنوز تغییر محسوسی در جدول زمانی حملات عملی علیه منحنیهای بیضوی دیده نمیشود. او بهویژه نگران است که عملیاتهای پیچیده انتقال دارایی، هولدرها را در معرض خطرات جدیدی قرار دهد و از این رو، تبدیل قابلیت جایگزینی رمزنگاری به یک توانایی روتین و عادی را ترویج میکند.
شان بو (Sean Bowe)، پژوهشگر حوزه رمزنگاری، از شکاف میان شدت این هشدار و شواهد جدید انتقاد کرد. متخصصان باید به هولدرهای غیرمتخصص کمک کنند تا با عدم قطعیت کنار بیایند؛ ادبیات بیش از حد فوری و اضطراری میتواند مردم را سردرگم کند و اعتبار اطلاعرسانیهای بعدی درباره ریسکها را نیز زیر سؤال ببرد.
کلیدهای عمومی ۳۰ درصد از بیتکوینها همین حالا هم فاش شدهاند
در حالی که زمان عملی شدن چنین حملهای همچنان محل بحث است، مقیاس داراییهایی که باید تعیین تکلیف شوند از همین حالا قابل اندازهگیری است.
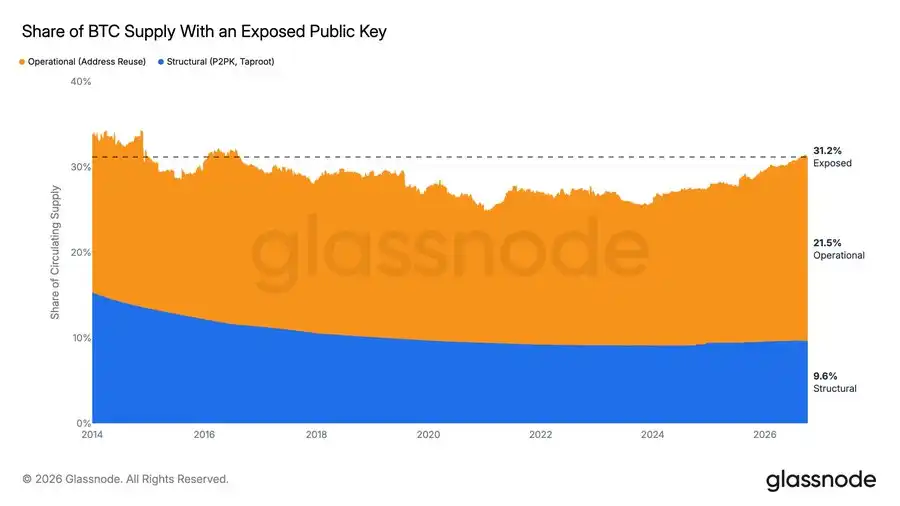
رافائل (Rafael)، پژوهشگر گلسنود (Glassnode)، این رقم را حدود ۶.۲۶ میلیون بیتکوین برآورد کرده است که کلیدهای عمومی متناظر با آنها در حال حاضر روی شبکه قابل مشاهده است؛ رقمی که ۳۱.۲ درصد از کل عرضه در گردش را تشکیل میدهد و نسبت به ۲۴.۸ درصد در اوایل سال ۲۰۲۱ افزایش یافته است.
برای درک اینکه چرا این بخش از بیتکوینها در معرض خطر قرار دارند، ابتدا باید میان کلیدهای عمومی و کلیدهای خصوصی تمایز قائل شد.
کلیدهای خصوصی برای تولید امضاهای دیجیتالی که مجوز انتقال وجه را صادر میکنند به کار میروند، در حالی که کلیدهای عمومی به شبکه اجازه میدهند صحت این امضاها را تأیید کند. علنی بودن کلیدهای عمومی ذاتاً با طراحی سیستمهای رمزنگاری همخوانی دارد و امنیت سیستم به این وابسته است که استخراج کلید خصوصی از روی کلید عمومی برای مهاجم بسیار دشوار باشد. اگر یک رایانه کوانتومی به اندازه کافی قدرتمند این معادله را تغییر دهد، کلیدهای عمومی که قبلاً علنی شدهاند به مواد اولیه برای حمله تبدیل خواهند شد.
برخی از آدرسهای بیتکوین در ابتدا تنها یک خلاصه هش (Hash Digest) از کلید عمومی را روی زنجیره نشان میدهند و به طور موقت خود کلید عمومی را فاش نمیکنند. اما زمانی که دارنده، وجوهی را از آن آدرس خرج میکند، کلید عمومی آشکار میشود. اگر پس از آن، پول تحت کنترل همان کلید باقی بماند یا وجوه جدیدی به آن آدرس واریز شود، آن موجودیها متناظر با کلید عمومیای هستند که قبلاً فاش شده است.
این همان افشای اطلاعات ناشی از استفاده مجدد از آدرس (Address Reuse) است. بر اساس آمار رافائل، این بخش شامل حدود ۴.۳۳ میلیون بیتکوین میشود. انتقال وجوه به آدرسهای جدید و مناسبی که کلیدهای عمومی آنها در پشت هشها پنهان میمانند، میتواند میزان آسیبپذیری بلندمدت فعلی را کاهش دهد.
وضعیت حدود ۱.۹۴ میلیون بیتکوین دیگر متفاوت است: کلیدهای عمومی آنها مستقیماً به دلیل نوع اسکریپت (Script Type) فاش شدهاند. آدرسهای اولیه از نوع P2PK کلیدهای عمومی را مستقیماً روی بلاکچین ثبت میکردند و خروجیهای تپروت (Taproot) نیز کلیدهای عمومی را آشکار میسازند. حتی اگر این وجوه هنوز خرج نشده باشند، کلیدهای عمومی آنها قابل مشاهده است. مدیریت این دسته از داراییها نیازمند توجه به ساختار مورد استفاده در آدرس است، نه صرفاً اینکه آیا از آن آدرس تراکنشی صورت گرفته است یا خیر.
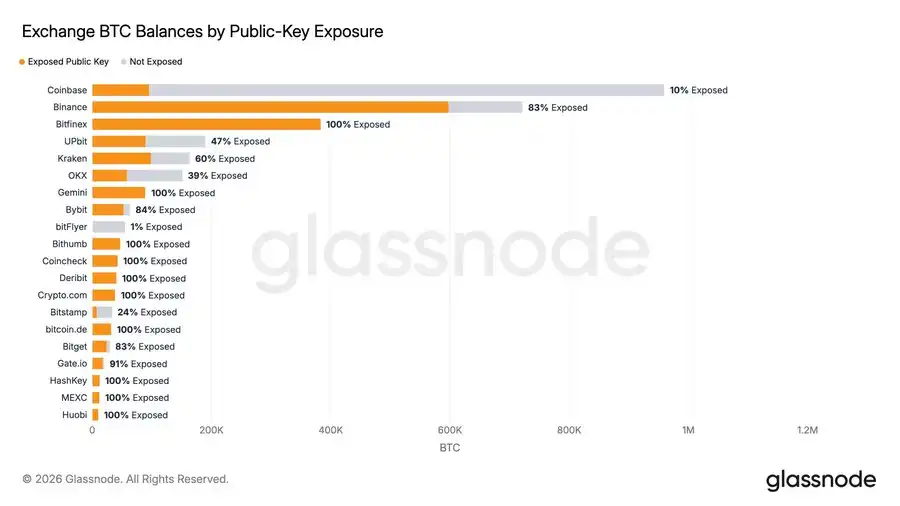
صرافیها گروه نسبتاً بزرگی هستند که امکان اقدام عملی دارند. در میان داراییهای برچسبگذاریشده متعلق به صرافیها، کلید عمومی حدود ۱.۷۹ میلیون بیتکوین قابل مشاهده است که ۵۷ درصد از این ذخایر را تشکیل میدهد (این رقم در ماه مه ۵۵ درصد بود). از زمان گزارش ماه مه، کل موجودی افشاشده حدود ۲۲۲,۰۰۰ بیتکوین افزایش یافته، در حالی که عرضه بیتکوینهای جدید در همین بازه زمانی تنها حدود ۶۴,۰۰۰ واحد بوده است.
با این حال، کاهش افشای کلیدها نمیتواند جایگزین یک ارتقای کامل رمزنگاری شود. وجوهی که کلیدهای عمومی آنها به طور موقت پنهان هستند، در آینده و در زمان خرج شدن و آشکار شدن کلید عمومی، همچنان با یک پنجره زمانی آسیبپذیری برای حمله روبرو خواهند شد. اما این دادهها دستکم نشان میدهند که بخشی از اقدامات دفاعی این صنعت را میتوان از پیش انجام داد و پیشرفت آن را رصد کرد.
برخی افراد به همین دلیل در حال دست کشیدن از رمزارزها هستند
چنین عدم قطعیتی باعث شده است که برخی سرمایهگذاران علاقه خود را به این بازار از دست بدهند.
معاملهگری با نام مستعار metavestor در توییتر اعلام کرد که بخش عمدهای از داراییهای اسپات خود را فروخته است. او نمیخواهد هر بار که پیشرفت جدیدی در پژوهشهای ریاضی هوش مصنوعی میبیند، نگران این باشد که شاید متحمل ضررهای جبرانناپذیری شود؛ یا وقتی میبیند یک آدرس قدیمی بیتکوین وجوهی را جابهجا میکند، با خود فکر کند که آیا کلید خصوصی آن شکسته شده است یا خیر.
او در ابتدا به عنوان یک خوشبین به فناوری وارد دنیای کریپتو شد، اما اکنون ترجیح میدهد بر هوش مصنوعی و بیوتکنولوژی تمرکز کند. ادامه نگهداری رمزارز به او این حس را میدهد که در حال شرطبندی علیه پیشرفت هوش مصنوعی است. حتی اگر او بازار صعودی (Bull Market) بعدی را از دست بدهد، حاضر به پذیرش آن است؛ چرا که داراییهای دیگری نیز برای معامله وجود دارند.
این استدلال که «بانکها نیز به رمزنگاری متکی هستند» نگرانیهای او را برطرف نکرد. او در توضیحات تکمیلی خود، بر تیمهای امنیتی و ظرفیتهای دفاعی بانکها تأکید کرد و همچنین به امکان پیگیری قانونی و نجات مالی (Bailout) توسط دولتها پس از حملات بزرگ ابراز امیدواری نمود. او نسبت به داراییهای آنچین چنین اطمینانی ندارد.
یک حمله نیازی به از کار انداختن همزمان تمام سیستمهای رمزنگاری ندارد. تا زمانی که هزینه بازیابی کلید خصوصی یک آدرس مشخص، کمتر از ارزش داراییهای موجود در آن باشد، مهاجمان انگیزه کافی برای امتحان کردن شانس خود را خواهند داشت. اینکه آیا انتقال داراییها آسان است، آیا نقد کردن مبالغ سرقتی به راحتی انجام میشود و آیا ضررها قابل جبران هستند یا خیر، همگی بر نحوه توزیع ریسک تأثیر میگذارند.
با این حال، دیدگاه مخالفی نیز وجود دارد که معتقد است بیتکوین در روزهای آغازین خود نیز با خطرات موجودیتی (Existential Risks) متعددی از جمله مسائل مربوط به نگهداری، پذیرش عمومی و قانونگذاری روبرو بود و تمایل سرمایهگذاران به پذیرش این ریسکها، دقیقاً بخشی از منبع بازدهی و سود آنها بوده است. صرفِ وجود ریسک نمیتواند تعیین کند که آیا یک دارایی ارزش نگهداری دارد یا خیر.
مخالفان این دیدگاه همچنین موافق نیستند که بتوان کمکهای مالی دولتی را از پیش به عنوان یک تضمین قطعی در نظر گرفت. اگر نهادهای مورد اعتماد به طور کلی تحت فشار حملات شدیدتری قرار گیرند، ارزش نسبی پول بدون نیاز به مجوز (Permissionless Money) همچنان جای بازنگری و رشد خواهد داشت. از دیدگاه منتقدان، هشدار دریک باعث میشود که صنعت رمزارز اقدامات پیشگیرانه را جدیتر بگیرد و این تغییر در نهایت میتواند به نتیجهای مثبت منجر شود.
برخی حاضرند ریسکهایی را که هنوز کمّیسازی و اندازهگیری آنها دشوار است بپذیرند، در حالی که دیگران معتقدند هزینه روانی و انرژی لازم برای رصد مداوم این خطرات، هماکنون از بازدهی مورد انتظار پیشی گرفته است.
اما فاصله میان تصمیم یک فرد برای خروج از بازار تا قضاوت درباره اینکه کل این صنعت هیچ آیندهای ندارد، نیازمند ارزیابی این موضوع است که مدافعان چه کارهایی میتوانند انجام دهند.
بازسازی (Rebuilding)
صنعت کریپتو هماکنون اقدامات مشخصی را برای مقابله با این تهدیدات در دست اجرا دارد.
پیشنهاد بهبود اتریوم موسوم به EIP-8141 تلاش میکند تا فرآیند تأیید حسابها را برنامهپذیر کند؛ به طوری که حسابها بتوانند نحوه تأیید مجوز تراکنشها را انتخاب کنند و وابستگی به الگوریتمهای امضای ثابت کاهش یابد. بر اساس توضیحات بینجی (binji)، عضو بنیاد اتریوم، نقشه راه بعدی شامل هدفگذاری برای ایجاد یک شبکه لایه اول (L1) با حداقل مقاومت لازم در برابر کوانتوم نیز هست.
اهمیت این نوع چابکی رمزنگاری (Cryptographic Agility) در این است که به سیستم اجازه میدهد روشهای تأیید را تغییر دهد. نگهداری بلندمدت داراییها نباید به معنای اتکای دائمی به یک مجموعه الگوریتم واحد باشد که امروز انتخاب شده است.
جیکوب کریچ (Jacob Creech) از شبکه سولانا، یک مسیر بازیابی مبتنی بر عبارتهای بازیابی (Secret Seeds) را معرفی کرده است. کلیدهای امضا از این سیدها استخراج میشوند و او امیدوار است که هولدرهای قانونی بتوانند از طریق یک اثبات هش (Hash Proof) ثابت کنند که سید را میدانند و سپس به یک طرح امضای جدید مهاجرت کنند.
مدل حساب کاربری شبکه NEAR که توسط ایلیا توصیف شده نیز بر مدیریت و چرخش کلیدها (Key Rotation) تأکید دارد. طبق معرفی او، NEAR هماکنون از الگوریتم ML-DSA پشتیبانی میکند و قصد دارد طرحهای مبتنی بر هش را نیز اضافه کند. با در نظر گرفتن نگرانیهای ویتالیک درباره رمزنگاری مبتنی بر شبکه، توانایی تنظیم و تغییر مداوم روشهای احراز هویت، ذاتاً بسیار ارزشمندتر از دادن این وعده صرف است که یک الگوریتم خاص امن باقی خواهد ماند.
این مسیرها هنوز تضمین نمیکنند که تمام وجوه بتوانند به موقع ارتقا یابند. کیف پولها باید با روشهای تأیید جدید سازگار شوند، نهادها باید مقدمات انتقال داراییهای تحت نظارت (Custody Migration) را فراهم کنند و هولدرها باید در طول این فرآیند از داراییهای خود محافظت نمایند. ویتالیک به طور ویژه هشدار داد که شخصاً در فرآیندهای ناموفق انتقال دارایی، پول بیشتری نسبت به حملات هکرها از دست داده است. سیستمهای دفاعی باید این هزینهها را نیز در نظر بگیرند.
اما قابلیتهای هوش مصنوعی به جبهه دفاعی نیز وارد خواهند شد. بینجی اشاره کرد که هوش مصنوعی میتواند پژوهشهای رمزنگاری را سرعت ببخشد و همچنین به تأیید صوری کمک کند تا پیادهسازی کدها تحت نظارت دقیقتری قرار گیرد. ابزارهای قویتر همانقدر که به یافتن روشهای حمله کمک میکنند، میتوانند در کشف خطاها و آزمایش طرحهای امنیتی جدید نیز مؤثر باشند.
هوش مصنوعی همچنین حملات جعل هویت، فریب و مهندسی اجتماعی را تقویت خواهد کرد. حتی اگر رمزنگاری به اندازه کافی قوی باشد، افرادی که دارای مجوزهای کلیدی هستند همچنان هدف قرار خواهند گرفت. سیستمی که بتواند بنیان امنیتی خود را بهروز کند و در عین حال تأثیر هک شدن یا به خطر افتادن یک فرد یا نهاد واحد را کاهش دهد، در مواجهه با هوش مصنوعیِ قدرتمندتر همچنان کارآمد و مفید خواهد بود.
این همان دلیلی است که باعث میشود همچنان نسبتاً خوشبین بمانیم. پیشرفت فناوری به طور همزمان قابلیتهای تهاجمی، قابلیتهای دفاعی و تقاضای مردم برای سیستمهای قابل اعتماد را تغییر میدهد. نمیتوان دو مورد آخر را ثابت فرض کرد و صرفاً پیشرفت مهاجمان را تا پایان ماجرا تعمیم داد.
با نگاهی به مسیر این تغییرات، ارتقای رمزنگاری و مهاجرت شیوههای نگهداری دارایی (Custody Migration) به موضوعات اصلی و مهمی در سال ۲۰۲۷ تبدیل خواهند شد.
احساس امنیت در دنیای رمزارزها نیازمند بازسازی است. سیستمی که بتواند به طور مداوم زیرساخت امنیتی خود را بهروزرسانی کند و تمرکز دسترسی به کلیدها را کاهش دهد، در عصر هوش مصنوعی تنها ارزشمندتر خواهد شد.