آخرین اخبار:
مقالات عمومی24 مرداد 1405
کدام ارزهای دیجیتال از تصویب قانون «CLARITY Act» بیشترین سود را میبرند؟

صرافی متمرکز23 مرداد 1405
صرافیها واقعاً توان بازپرداخت دارد؟ چارچوب ۶ لایه سنجش بازپرداخت صرافیهای کریپتو
ترید22 مرداد 1405
چگونه با میانگین متحرک معامله کنیم؟ آموزش ۴ استراتژی کاربردی
رمزارز در ایران22 مرداد 1405
رمزارز در ایران دست چه کسی است؟ نقشهای که مرز بانک مرکزی، بورس و مالیات را روشن میکند

رمزارز در ایران22 مرداد 1405
پشت ظاهر حرفهای صرافیهای ایرانی چه خبر است؟ ۳۰ معیار برای سنجش واقعیت
مقالات عمومی21 مرداد 1405
چقدر ارز دیجیتال بخریم تا زندگیمان تغییر کند؟
قیمت ارز های دیجیتال
حجم کل بازار
2 تریلیون دلار
معاملات 24h
37 بیلیون دلار
سهم بیت کوین
59.91%
نرخ تتر
191,296.36 تومان
دسته بندی ها


آخرین مطالب
بیت کوین ۱۸ ساله شد؛ آیا میراث ساتوشی از آزمون آینده سربلند بیرون میآید؟
10 آبان 1405 - 11:00
۱۸ سال پیش، در تاریخ ۳۱ اکتبر ۲۰۰۸، فرد یا گروهی ناشناس با نام ساتوشی ناکاموتو (Satoshi Nakamoto) سندی ۹ صفحهای منتشر کرد که قرار بود شیوه انتقال پول در اینترنت را تغییر دهد. وایتپیپر بیت کوین با عنوان «پول الکترونیکی همتابههمتا» ایدهای را مطرح میکرد که در آن، برای انجام تراکنشهای مالی دیگر نیازی به بانک یا واسطه مورد اعتماد نبود.
به گزارش میهن بلاکچین، حالا یک روز از هجدهمین سالگرد انتشار این وایتپیپر گذشته و بیت کوین مسیری طولانی را از یک پروژه کوچک در جامعه سایفرپانکها تا تبدیلشدن به یکی از بزرگترین داراییهای جهان طی کرده است. با این حال، خالق آن همچنان ناپدید است، میلیونها بیت کوین منتسب به او جابهجا نشدهاند و سوالات زیادی درباره امنیت بلندمدت شبکه، از تهدید رایانش کوانتومی گرفته تا اقتصاد استخراج، همچنان بیپاسخ ماندهاند.
از یک وایتپیپر ۹ صفحهای تا یک شبکه جهانی
ساتوشی در نخستین پیام خود درباره این پروژه نوشته بود: «من روی یک سیستم پول الکترونیکی جدید کار میکنم که کاملاً همتابههمتاست و به هیچ شخص ثالث مورد اعتمادی نیاز ندارد.» ایده اصلی ساده اما تحولآفرین بود: رایانههای یک شبکه بهجای بانک، تراکنشها را بررسی کنند و با استفاده از سازوکاری مشترک، مانع دوبار خرجکردن یک بیت کوین شوند.
حدود دو ماه بعد، در ۳ ژانویه ۲۰۰۹، نخستین بلاک شبکه بیت کوین استخراج شد و ساتوشی در دادههای همین بلاک، تیتر روزنامه تایمز درباره احتمال نجات دوباره بانکها با پول دولت را ثبت کرده بود؛ پیامی که فضای بحران مالی سال ۲۰۰۸ و انگیزههای شکلگیری بیت کوین را به تصویر میکشید.
در سالهای نخست، بیت کوین بیشتر میان علاقهمندان فناوری و رمزنگاری شناخته میشد و بسیاری آن را کلاهبرداری یا پول مجرمان اینترنتی میخواندند. در سال ۲۰۱۰ نیز لازلو هانیچ (Laszlo Hanyecz) برای خرید دو پیتزا ۱۰ هزار بیت کوین پرداخت کرد؛ تراکنشی که بعدها به یکی از مشهورترین اتفاقات تاریخ این بازار تبدیل شد و به روزی پیتزای بیت کوین معروف است. ارزش این مقدار بیت کوین در آن زمان حدود ۴۱ دلار بود، اما با قیمتهای فعلی، ارزشی چندصد میلیون دلاری دارد.
رشد بیت کوین البته بدون بحران نبود. ورشکستگی صرافی Mt. Gox در سال ۲۰۱۴ و از دست رفتن حدود ۸۵۰ هزار BTC، یکی از نخستین شوکهای بزرگ این صنعت بود. سه سال بعد نیز اختلافنظر درباره افزایش ظرفیت شبکه به جنگ اندازه بلاکها و در نهایت خلق بیت کوین کش انجامید. در همین دوره، ممنوعیتهای چین علیه عرضههای اولیه توکن و فعالیت صرافیها، فشار مضاعفی بر بازار وارد کرد.
از سقوطهای پیاپی تا ورود والاستریت
بیت کوین در جریان شیوع ویروس کرونا و همزمان با تزریق گسترده نقدینگی به اقتصاد جهانی، وارد یکی از بزرگترین دورههای صعودی خود شد و در نوامبر ۲۰۲۱ قیمت بیت کوین به رکورد ۶۹ هزار دلار رسید. با این حال، ممنوعیت گسترده فعالیتهای مرتبط با رمزارزها در چین و سپس ورشکستگی صرافی افتیایکس (FTX) در نوامبر ۲۰۲۲، بار دیگر اعتماد سرمایهگذاران را تحت تأثیر قرار داد.
نقطه عطف بعدی در ژانویه ۲۰۲۴ رقم خورد؛ زمانی که کمیسیون بورس و اوراق بهادار آمریکا (SEC) نخستین صندوقهای قابل معامله اسپات بیت کوین را در این کشور تأیید کرد. این تصمیم راه ورود سرمایهگذاران سنتی به بازار بیت کوین را هموارتر کرد و در دسامبر همان سال، قیمت این دارایی برای نخستین بار از ۱۰۰ هزار دلار عبور کرد. بیت کوین در اکتبر ۲۰۲۵ نیز به سقف ۱۲۶ هزار دلاری رسید.
این مسیر پر پیچوخم، بیت کوین را از پروژهای با هدف کاهش وابستگی به نهادهای مالی متمرکز به داراییای تبدیل کرده که حالا شرکتهای بزرگی مانند بلکراک (BlackRock) نیز در بازار آن حضور دارند. با این حال، همین استقبال نهادی نگرانیهایی را میان بخشی از طرفداران قدیمی بیت کوین ایجاد کرده است؛ آنها معتقدند تمرکز حجم زیادی از بیت کوین در اختیار موسسات مالی میتواند با آرمان اولیه این شبکه برای توزیع قدرت و حذف واسطهها در تضاد باشد.
ساتوشی کجاست و ۸۵ میلیارد دلار بیت کوین او چه سرنوشتی دارد؟
با وجود گذشت ۱۸ سال از انتشار وایتپیپر، هنوز کسی نمیداند ساتوشی ناکاموتو واقعاً چه کسی است. او در سال ۲۰۱۰ از فضای عمومی ناپدید شد و از آن زمان، با وجود ادعاهای مختلف درباره هویتش، هیچکس نتوانسته بهطور معتبر ثابت کند خالق بیت کوین است. یکی از جنجالیترین این ادعاها را کریگ رایت (Craig Wright) مطرح کر اما دادگاه عالی بریتانیا در سال ۲۰۲۴ آن را رد کرد.
اما ماجرای ساتوشی فقط به هویت ناشناختهاش ختم نمیشود. بر اساس برآورد پژوهشگران، حدود ۱.۱ میلیون BTC در اختیار کیف پولهایی است که به استخراجکنندهای اولیه و احتمالاً خود ساتوشی نسبت داده میشوند. این مقدار بیت کوین با قیمتهای فعلی حدود ۸۵ میلیارد دلار ارزش دارد؛ ثروتی عظیم که نزدیک به دو دهه است هیچ نشانهای از جابهجایی آن دیده نشده است.
هنوز معلوم نیست کلیدهای خصوصی این کیف پولها دست چه کسی است یا اصلاً کسی به آنها دسترسی دارد یا نه. به همین دلیل، اگر روزی این بیت کوینها جابهجا شوند، بازار احتمالاً واکنش نشان میدهد.
بیت کوین در ۱۸ سالگی با چه تهدیدهایی روبهروست؟
ناشناختهماندن هویت ساتوشی تنها ابهام بزرگ بیت کوین نیست. یکی از نگرانیهای جدی درباره آینده این شبکه، پیشرفت رایانش کوانتومی است. برخی پژوهشگران هشدار میدهند که رایانههای کوانتومی بهاندازه کافی قدرتمند ممکن است در آینده بتوانند بخشی از سازوکارهای رمزنگاری مورد استفاده بیت کوین را بشکنند و امنیت داراییها را به خطر بیندازند. برای مقابله با این احتمال، پیشنهادهایی مانند BIP-360 مطرح شدهاند؛ اما هر تغییری در ساختار بیت کوین باید به تأیید و همراهی بخش بزرگی از جامعه این شبکه برسد.
هوش مصنوعی هم پایش را به تاریخچه بیت کوین باز کرده است. همین ماه، یک توسعهدهنده با کمک مدل کلاد (Claude) توانست نسخهای از نرمافزار بیت کوین در سال ۲۰۰۹ را بازسازی کند که از نظر بایتبهبایت با نسخه باقیمانده از آن دوره مطابقت داشت. البته نرمافزار اصلی که ساتوشی هنگام راهاندازی شبکه استفاده کرده بود، هنوز پیدا نشده است. در پروژهای جداگانه نیز کلاد به بررسی اعداد مرموز در استانداردهای رمزنگاری منتشرشده از سوی آژانس امنیت ملی آمریکا (NSA) کمک کرد و سرنخهایی درباره منشأ آنها به دست داد. هیچیک از این بررسیها به معنای کشف نقص امنیتی در بیت کوین نیست، اما نشان میدهد ابزارهای هوش مصنوعی حالا امکان بررسی دقیقتر کدها و معماهای قدیمی این شبکه را فراهم کردهاند.
در کنار این تهدیدهای فنی، یک سوال اقتصادی هم آینده بیت کوین را تحت تأثیر قرار میدهد: وقتی پاداش استخراج در هاوینگهای بعدی کمتر شود، چه چیزی ماینرها را به ادامه فعالیت و تأمین امنیت شبکه ترغیب میکند؟ قرار است با کاهش پاداش بلاک، کارمزد تراکنشها بهتدریج سهم بیشتری از درآمد ماینرها را تشکیل دهد؛ اما آمار فعلی چندان امیدوارکننده نیست. کارمزدها در ۹۰ روز منتهی به ۴ اکتبر فقط ۰.۶۷ درصد از درآمد ماینرها را تشکیل دادهاند. این یعنی شبکه هنوز فاصله زیادی با روزی دارد که بتواند بخش عمده هزینه تأمین امنیت خود را از محل کارمزدها پوشش دهد.
بیت کوین در ۱۸ سال گذشته بارها تا مرز بحران پیش رفته، اما هر بار به مسیرش ادامه داده است. حالا این شبکه دیگر پروژهای ناشناخته در گوشهای از اینترنت نیست و پایش به بازارهای مالی سنتی هم باز شده است. با این حال، آینده آن فقط به قیمت و میزان پذیرش بستگی ندارد؛ امنیت در برابر فناوریهای جدید و حفظ انگیزه اقتصادی ماینرها هم از مسائلی است که بیت کوین باید برایشان راهحل پیدا کند.
وای به روزی که بگندد نمک! شرکت امنیت بلاکچین چینالیسیس هم هک شد!
10 آبان 1405 - 09:00
شرکت امنیت بلاکچین چینالیسیس (Chainalysis) اعلام کرد مهاجمی با استفاده از تکنیکهای تهاجمی مبتنی بر هوش مصنوعی ایجنتمحور (Agentic AI) به بخشی از سیستمهای این شرکت نفوذ کرده و اطلاعات هویتی برخی از کارکنان مشتریان آن را به سرقت برده است.
به گزارش میهن بلاکچین، این شرکت که با بیش از ۱۰۰ بانک، صرافی ارز دیجیتال و نهاد دولتی همکاری دارد، تأیید کرده که اطلاعاتی مانند نام کامل، آدرس ایمیل، شناسه کاربری و عنوان شغلی برخی افراد افشا شده است. با این حال، چینالیسیس میگوید شواهدی از دسترسی مهاجم به پروندههای تحقیقاتی، رمزهای عبور و اطلاعات ورود کاربران پیدا نکرده است.
چه اطلاعاتی در این حمله به سرقت رفت؟
طبق بیانیه چینالیسیس که روز جمعه منتشر شد، مهاجم به اطلاعات شناسایی کاربران شامل نام و نام خانوادگی، ایمیل، شناسه کاربری و عنوان شغلی آنها دسترسی پیدا کرده است. این شرکت اطلاعات مسروقه را غیرحساس توصیف کرده و تأکید دارد که تاکنون نشانهای از افشای رمزهای عبور، کدهای ورود یا توکنهای نشست کاربران پیدا نشده است.
چینالیسیس در بیانیه خود اعلام کرد تیمهای امنیتی این شرکت بهطور شبانهروزی در حال بررسی فعالیتهای غیرمجاز، برطرف کردن آسیبپذیریها و تقویت زیرساختهای امنیتی هستند.
نکته قابلتوجه، استفاده مهاجم از تکنیکهای هوش مصنوعی ایجنتمحور است؛ فناوریای که به سیستمهای هوش مصنوعی اجازه میدهد بهصورت مستقل، مجموعهای از وظایف را برنامهریزی و اجرا کنند. البته چینالیسیس هنوز مشخص نکرده که هوش مصنوعی تا چه اندازه در اجرای این حمله نقش داشته است.
آیا کره شمالی پشت این حمله است؟
افشای نام و عنوان شغلی کارکنان میتواند زمینه را برای حملات هدفمند بعدی، از جمله فیشینگ و مهندسی اجتماعی، فراهم کند؛ چراکه مهاجمان با شناسایی سمت افراد میتوانند اهداف حساستری را انتخاب کنند.
این اتفاق در حالی رخ میدهد که تحقیقات اولیه درباره هک ۶.۳ میلیارد دلاری اخیر بایننس (Binance) نیز به لپتاپ آلوده یکی از مهندسان این صرافی اشاره دارد. چینالیسیس تأکید کرده حمله اخیر ارتباطی با حادثه بایننس ندارد.
با این حال، جاناتان لوین (Jonathan Levin)، مدیرعامل چینالیسیس، در واکنش به این اتفاق به کره شمالی اشاره کرد و گفت که «کره شمالی دوباره به روشهای قدیمی خودش برگشته است.»
چینالیسیس برای مقابله با حمله از هوش مصنوعی کمک میگیرد
چینالیسیس علاوه بر استفاده از کارشناسان امنیتی خارج از شرکت، از مدلهای زبانی بزرگ (LLM) نیز برای شناسایی نقاط ضعف زیرساختهای خود کمک گرفته است. به این ترتیب، این شرکت برای مقابله با حملهای که با تکنیکهای هوش مصنوعی انجام شده، از همین فناوری استفاده میکند.
افشای اطلاعات کاربران اتفاق تازهای در صنعت کریپتو نیست. در سال ۲۰۲۰ نیز شرکت لجر (Ledger)، سازنده کیف پولهای سختافزاری، اعلام کرد آدرس ایمیل حدود یک میلیون مشتری این شرکت افشا شده است. این اتفاق در ادامه به نگرانیهایی درباره حملات فیشینگ علیه کاربران منجر شد.
با وجود اینکه چینالیسیس تاکنون نشانهای از سرقت اطلاعات ورود کاربران گزارش نکرده، افشای اطلاعات هویتی کارکنان شرکتهای مشتری میتواند زمینه حملات هدفمند بعدی را فراهم کند.
چرا دیگر کیف پولی که از تعداد بیشتری ارز دیجیتال پشتیبانی میکند لزوما بهتر نیست؟
09 آبان 1405 - 20:00
تا چند سال پیش، یکی از راههای اصلی رقابت میان کیف پولهای ارز دیجیتال، پشتیبانی سریعتر از توکنهای پرطرفدار بود. کیف پولی که زودتر از رقبا یک ارز دیجیتال محبوب را به فهرست داراییهایش اضافه میکرد یا از توکنی پشتیبانی میکرد که هنوز در کیف پولهای دیگر در دسترس نبود، شانس بیشتری برای جذب کاربر داشت. در آن زمان، تنوع داراییها میتوانست یک مزیت رقابتی مهم باشد.
اما بازار حالا تغییر کرده است. تنها در سال گذشته بیش از ۱۱.۵ میلیون توکن از بین رفتند که بخش عمده آنها میمکوین بودند. پلتفرمهایی مانند پامپ.فان (Pump.fun) هم ساخت توکن جدید را به کاری چنددقیقهای و تقریباً رایگان تبدیل کردهاند. وقتی ساخت توکن تا این اندازه ساده است و اضافه کردن داراییهای جدید به کیف پولها هم دشواری سابق را ندارد، داشتن فهرستی بلندبالا از ارزهای دیجیتال دیگر برگ برنده محسوب نمیشود.
حالا که تقریباً هر کیف پولی میتواند از داراییهای مشابهی پشتیبانی کند، چرا بعضی از آنها به نامهایی شناختهشده در بازار تبدیل میشوند، اما بسیاری دیگر در جذب و حفظ کاربران ناکام میمانند؟ در این مقاله از میهن بلاکچین که برگرفته از مطلبی در سایت بیاینکریپتو (Beincrypto) است، به این سوال پاسخ میدهیم.
بیشتر بخوانید: کیف پول ارز دیجیتال چیست؟ راهنمای جامع ۲۰۲۶
ذخیرهسازی فقط نقطه شروع است
پیشتر، مهمترین وظیفه یک کیف پول ارز دیجیتال نگهداری امن داراییها بود. اما حالا این قابلیت به نقطه شروع کار تبدیل شده است. کاربران علاوه بر امنیت و کنترل داراییها، انتظار دارند بتوانند بخش عمده فعالیتهای مالی خود در دنیای کریپتو را از طریق همان کیف پول انجام دهند.
شکستها و ورشکستگیهای صرافیهای متمرکز در سالهای گذشته نیز به افزایش استقبال از کیف پولهای خودحضانتی (Self-Custody) کمک کرده است. در این کیف پولها، کنترل کلیدهای خصوصی و در نتیجه دسترسی به داراییها در اختیار خود کاربر قرار دارد. طبیعی است که با افزایش استقبال از این مدل، انتظارات از امکانات کیف پولها هم بیشتر شود.
کاربران دیگر نمیخواهند برای هر فعالیتی میان چند اپلیکیشن جابهجا شوند. آنها ترجیح میدهند بتوانند از داخل یک محیط واحد ارز دیجیتال بخرند و بفروشند، داراییهایشان را میان شبکههای مختلف سواپ کنند، توکنها را استیک کنند، از استیبلکوینهای بلااستفاده سود بگیرند و حتی با کارت بانکی یا کارت پرداخت متصل به کیف پول هزینههای روزمره را بپردازند.
در حال حاضر، هنوز تعداد زیادی از کیف پولها همه این امکانات را بهصورت یکجا ارائه نمیکنند، اما روند حرکت بازار بهوضوح به همین سمت است. کیف پولها دیگر صرفاً ابزار هولد داراییهای دیجیتال نیستند و بهتدریج به پلتفرمهایی برای مدیریت بخشهای مختلف فعالیت مالی کاربران تبدیل میشوند.
تغییر مسیر دیسنت (D'CENT) مثال روشنی از این تحول است. این شرکت کرهای کار خود را با تولید کیف پول سختافزاری آغاز کرد؛ محصولی که وظیفه اصلی آن نگهداری امن کلیدهای خصوصی بود. اما تیم دیسنت بهمرور متوجه شد کاربران پس از انتقال داراییهایشان به کیف پول، برای انجام معامله یا تبدیل آنها ناچارند از اپلیکیشن خارج شوند و سراغ سرویسهای دیگری بروند.
دیسنت برای حل این مشکل، محصول خود را از یک ابزار صرفاً ذخیرهسازی به چیزی تبدیل کرد که آن را «کیف پول تعاملی» (Action Wallet) مینامد. این شرکت با اتصال به API صرافی چنجناو (ChangeNOW)، امکان سواپ ارزهای دیجیتال را مستقیماً به کیف پول اضافه کرد تا کاربران بتوانند بدون خروج از محیط آن، داراییهایشان را به یکدیگر تبدیل کنند.
این تغییر با رشد قابلتوجه آمارهای دیسنت همراه شد به طوری که این شرکت تا سال ۲۰۲۵ بیش از یک میلیون کاربر ثبتنامشده و بیش از ۴۰ هزار کاربر فعال روزانه داشت. فروش دستگاههای سختافزاری آن نیز نسبت به سال قبل تقریباً سه برابر شد.
تجربه دیسنت نشان میدهد که حتی یک کیف پول سختافزاری هم برای حفظ کاربرانش نمیتواند فقط به امنیت و نگهداری داراییها متکی بماند. امکاناتی که استفاده واقعی از داراییها را ممکن میکنند، به همان اندازه اهمیت پیدا کردهاند.
استیبلکوینها به عادت روزمره کاربران تبدیل شدهاند
در میان کاربردهای مختلف ارزهای دیجیتال، استیبلکوینها بیش از بسیاری از گزینههای دیگر توانستهاند جای خود را در فعالیتهای روزمره کاربران باز کنند. این داراییها که معمولاً ارزش آنها به یک ارز رایج مانند دلار متصل است، امکان انتقال پول و نگهداری ارزش را بدون نوسانات شدید بسیاری از رمزارزها فراهم میکنند.
حجم تسویه تراکنشها با استیبلکوینها در سال ۲۰۲۵ به چندین تریلیون دلار رسید و در سال ۲۰۲۶ هم توجه به این داراییها بیشتر شده؛ مقیاسی که آنها را به شبکههای پرداخت سنتی و شرکتهای بزرگ فعال در حوزه کارت نزدیکتر کرد.
یکی از دلایل این استقبال، سرعت و هزینه پایین انتقال است. انتقال معادل یک دلار از طریق برخی شبکههای بلاکچینی میتواند در کمتر از یک ثانیه و با کارمزدی کمتر از یک سنت انجام شود. چنین قابلیتی استیبلکوینها را به گزینهای کاربردی برای پرداخت، انتقال پول و جابهجایی دارایی تبدیل میکند.
در این میان، کیف پولهایی که نگهداری، انتقال و خرج کردن استیبلکوینها را ساده میکنند و امکان کسب سود از موجودی بلااستفاده را هم در اختیار کاربران میگذارند، شانس بیشتری برای تبدیل شدن به ابزارهای روزمره دارند. به بیان دیگر، ارزش یک کیف پول فقط به تعداد داراییهایی که میتواند نگهداری کند وابسته نیست؛ بلکه به امکاناتی بستگی دارد که استفاده از این داراییها را آسانتر میکنند.
استیبلکوینها از طرف دیگر میتوانند راه ورود افراد خارج از بازار کریپتو به این حوزه باشند. بسیاری از افراد ممکن است علاقهای به معامله ارزهای پرنوسان نداشته باشند، اما از انتقال سریع پول، پرداختهای بینالمللی یا نگهداری دارایی دلاری استقبال کنند. وقتی انجام چنین کارهایی از طریق یک کیف پول ساده و بدون درگیر شدن با پیچیدگیهای فنی بلاکچین امکانپذیر باشد، احتمال جذب کاربران جدید نیز بیشتر میشود.
به همین دلیل، گسترش کاربرد استیبلکوینها فقط به رشد یک گروه از داراییهای دیجیتال محدود نمیشود؛ این روند میتواند نحوه استفاده عموم مردم از کیف پولهای ارز دیجیتال را هم تغییر دهد.
تجربه کاربری برنده را مشخص میکند
اضافه کردن امکانات مختلف به یک کیف پول زمانی مزیت محسوب میشود که استفاده از آنها برای کاربر ساده باشد. اینجاست که تجربه کاربری به یکی از مهمترین میدانهای رقابت میان کیف پولهای ارز دیجیتال تبدیل میشود؛ حوزهای که هنوز بسیاری از محصولات بازار در آن با مشکل روبهرو هستند.
برای کاربران تازهوارد، فرایند استفاده از یک کیف پول میتواند با موانع متعددی همراه باشد. نگهداری عبارت بازیابی (Seed Phrase)، انتخاب شبکه درست هنگام انتقال دارایی و تأمین کارمزد تراکنشها از جمله مواردی هستند که ممکن است در همان مراحل اولیه باعث سردرگمی یا حتی انصراف کاربران از تعامل با دنیای کریپتو شوند.
یکی از فناوریهایی که میتواند این پیچیدگیها را کاهش دهد، انتزاع حساب (Account Abstraction) است. استانداردهای جدید در این حوزه به توسعهدهندگان اجازه میدهند بخشهایی از فرایندهای فنی را از دید کاربران پنهان کنند. برای مثال، کیف پول میتواند هزینه کارمزد شبکه را به نمایندگی از کاربر بپردازد، چند تراکنش را در قالب یک عملیات اجرا کند یا نیاز به انتخاب دستی شبکه بلاکچین را کاهش دهد.
هدف این تغییرات آن است که کار با کیف پول ارز دیجیتال تا حد امکان به استفاده از یک اپلیکیشن معمولی نزدیک شود؛ بهطوری که کاربران برای انجام سادهترین فعالیتها مجبور نباشند با جزئیات فنی بلاکچین درگیر شوند.
کیف پول متامسک (MetaMask) یکی از ولتهای معروفی است که به این سمت حرکت کرده. این کیف پول امکان صدور مجوزهای محدود برای برنامههای غیرمتمرکز (dApp) را فراهم کرده است. برای مثال، کاربر میتواند به یک برنامه اجازه دهد روزانه حداکثر ۱۰ واحد یواسدی کوین (USDC) از داراییهایش را خرج کند یا یک استراتژی را برای مدت ۳۰ روز اجرا کند. در این حالت، بهجای تأیید جداگانه هر تراکنش، کاربر یکبار مجوزی با سقف و مدتزمان مشخص صادر میکند.
چنین قابلیتهایی میتوانند تعداد مراحل لازم برای انجام فعالیتهای مختلف را کاهش دهند و کنترل بیشتری در اختیار کاربر بگذارند. در نهایت، کیف پولی که یک کاربر تازهوارد بتواند بدون نیاز به آموزشهای طولانی از آن استفاده کند، شانس بیشتری برای رشد و جذب مخاطبان گستردهتر خواهد داشت.
برندگان بازار، بخشهای پیچیده را به شرکای متخصص میسپارند
تبدیل یک کیف پول به پلتفرمی جامع برای مدیریت داراییهای دیجیتال، به زیرساختهای متعددی نیاز دارد. سواپ، استیکینگ، تبدیل ارزهای رایج به رمزارز و برعکس، خدمات کارت پرداخت و انتقال دارایی میان بلاکچینها هرکدام مسئله فنی و تجاری مستقلی هستند. تأمین نقدینگی، مدیریت ریسک و رعایت مقررات نیز پیچیدگی این خدمات را بیشتر میکند.
ساخت تمام این زیرساختها از ابتدا میتواند سالها زمان و منابع یک تیم را به خود اختصاص دهد؛ کاری که برای بسیاری از شرکتهای فعال در حوزه کیف پول نه از نظر مالی و نه از نظر نیروی انسانی بهصرفه نیست. حتی شرکتهای بزرگ نیز معمولاً همه امکانات را در داخل مجموعه خود توسعه نمیدهند و بخشی از آنها را از ارائهدهندگان تخصصی دریافت میکنند. برای مثال، زیرساخت سواپ ممکن است از طریق API یک صرافی تأمین شود و خدمات پرداخت با کارت نیز به یک شرکت متخصص واگذار شود.
کیک ولت (Cake Wallet) نمونهای از کیف پولهایی است که از این رویکرد استفاده کردهاند. با افزایش تنوع داراییهای کاربران، نیاز به معامله و تبدیل ارزهای دیجیتال در داخل اپلیکیشن نیز بیشتر شد. کاربران دیگر نمیخواستند برای تبدیل یک دارایی به دارایی دیگر، کیف پول را ترک کنند و سراغ یک صرافی جداگانه بروند.
تیم کیک ولت برای پاسخ به این نیاز میتوانست یک موتور معاملاتی اختصاصی بسازد؛ اما توسعه چنین زیرساختی بخش بزرگی از توان فنی شرکت را درگیر میکرد. در عوض، این کیف پول از یک API سواپ استفاده کرد و منابع توسعه خود را بیشتر به دو حوزه امنیت و بهبود رابط کاربری اختصاص داد.
طبق آمار منتشرشده، پایگاه کاربران کیک ولت به دنبال این تغییرات رشدی ۱۱۷ برابری را تجربه کرد و از حدود ۱۵ هزار دانلود به ۱.۷۵ میلیون کاربر رسید. این کیف پول همچنین حدود ۳۰۰ هزار کاربر فعال ماهانه داشت.
چنجناو که با کیف پولهایی در اندازههای مختلف همکاری کرده است، معتقد است میان پروژههایی که توانستهاند در این بازار باقی بمانند، یک الگوی مشترک وجود دارد: آنها سریعتر با نیازهای کاربران هماهنگ شدهاند و از همان مراحل اولیه، همکاری با شرکای تخصصی را جدی گرفتهاند.
این رویکرد به معنای کنار گذاشتن توسعه داخلی نیست؛ بلکه تقسیم درست کارهاست. کیف پولها میتوانند بخشهایی مانند زیرساخت معاملاتی یا خدمات پرداخت را به شرکتهای متخصص بسپارند و تمرکز تیم خود را روی امنیت، تجربه کاربری و قابلیتهایی بگذارند که آن محصول را از رقبا متمایز میکند.
مدل درآمدی کیف پولها به استفاده واقعی کاربران وابسته شده است
افزایش تعداد نصب یک اپلیکیشن دیگر معیار قابل اتکایی برای سنجش موفقیت آن نیست. تقریباً همه میدانند که میتوان با تبلیغات و هزینههای بازاریابی، تعداد دانلودها را بالا برد؛ اما این آمار بهتنهایی نشان نمیدهد که کاربران واقعاً از محصول استفاده میکنند یا قرار است به آن وفادار بمانند.
در سالهای گذشته، بخشی از مدل درآمدی و رقابت کیف پولها بر جذب توجه کاربران استوار بود: افزایش نصب، اضافه کردن توکنهای پرطرفدار و جلب توجه بازار با پشتیبانی از داراییهای جدید. اما حالا بخش مهمتری از درآمد این محصولات از فعالیتهایی به دست میآید که کاربران واقعاً در آنها انجام میدهند؛ از جمله سواپ، انتقال استیبلکوین، استیکینگ و پرداخت با کارتهای اعتباری.
این تغییر باعث شده اولویت توسعهدهندگان نیز عوض شود. دیگر صرفاً جذب کاربر و ثبتنام او کافی نیست؛ مهم این است که کاربر پس از نصب، بارها به کیف پول برگردد و از امکانات آن استفاده کند. چنین کاربری است که میتواند از طریق انجام تراکنشها و استفاده از خدمات مختلف، برای کسبوکار درآمد ایجاد کند.
برای مثال، تیم تراست والت (Trust Wallet) روی افزایش سهم کاربرانی تمرکز دارد که پس از نصب، دوباره به اپلیکیشن بازمیگردند. دلیل این رویکرد روشن است: کاربران بازگشتی احتمال بیشتری دارد که از خدمات کیف پول استفاده کنند و تراکنش انجام دهند.
به این ترتیب، استفاده مداوم و عمیق کاربران به بخش اصلی ارزش محصول تبدیل شده است و مدل درآمدی نیز بر پایه همین فعالیت شکل میگیرد. در چنین شرایطی، کیف پولی موفقتر خواهد بود که بتواند نیازهای واقعی کاربران را پوشش دهد و آنها را به استفاده مستمر از خدماتش ترغیب کند.
نسل بعدی کیف پولهای موفق
به نظر میرسد در نسل بعدی کیف پولهای ارز دیجیتال، موفقیت بیش از آنکه به تعداد توکنهای پشتیبانیشده وابسته باشد، با میزان استفاده روزمره کاربران سنجیده شود. فهرست بلندبالای داراییها بهتنهایی نمیتواند کاربران را برای مدت طولانی حفظ کند؛ آنچه اهمیت دارد، امکاناتی است که نگهداری و استفاده از این داراییها را ساده و کاربردی میکند.
کیف پولهای موفق آینده احتمالاً آنهایی خواهند بود که انجام تراکنشهای روزمره را آسانتر کنند، برای دریافت خدمات مختلف کاربران را به اپلیکیشنهای دیگر نفرستند و بتوانند از فعالیت واقعی آنها یک مدل درآمدی پایدار بسازند.
در این مسیر، همکاری با شرکتهای ارائهدهنده زیرساخت نیز اهمیت زیادی دارد. سرویسهایی مانند API صرافیها به توسعهدهندگان اجازه میدهند امکاناتی مانند سواپ را بدون نیاز به ساخت موتور معاملاتی اختصاصی به کیف پول اضافه کنند. چنین همکاریهایی میتواند مسیر توسعه محصول را کوتاهتر کند و به تیمها فرصت دهد روی امنیت و تجربه کاربری تمرکز بیشتری داشته باشند.
با سادهتر شدن ساخت توکنهای جدید، پشتیبانی از تعداد زیادی دارایی دیگر برگ برنده کیف پولها نیست. مزیت رقابتی اصلی به محصولاتی تعلق میگیرد که ارزهای دیجیتال را از داراییهایی صرفاً قابل نگهداری، به ابزارهایی کاربردی برای پرداخت، انتقال پول و مدیریت سرمایه تبدیل میکنند.
در بازاری که هر روز شلوغتر میشود، برنده لزوماً کیف پولی نیست که بیشترین توکن را در فهرست خود دارد؛ بلکه محصولی است که کاربران برای انجام کارهای واقعی و روزمره به آن مراجعه میکنند و دلیلی برای ماندن در آن دارند.
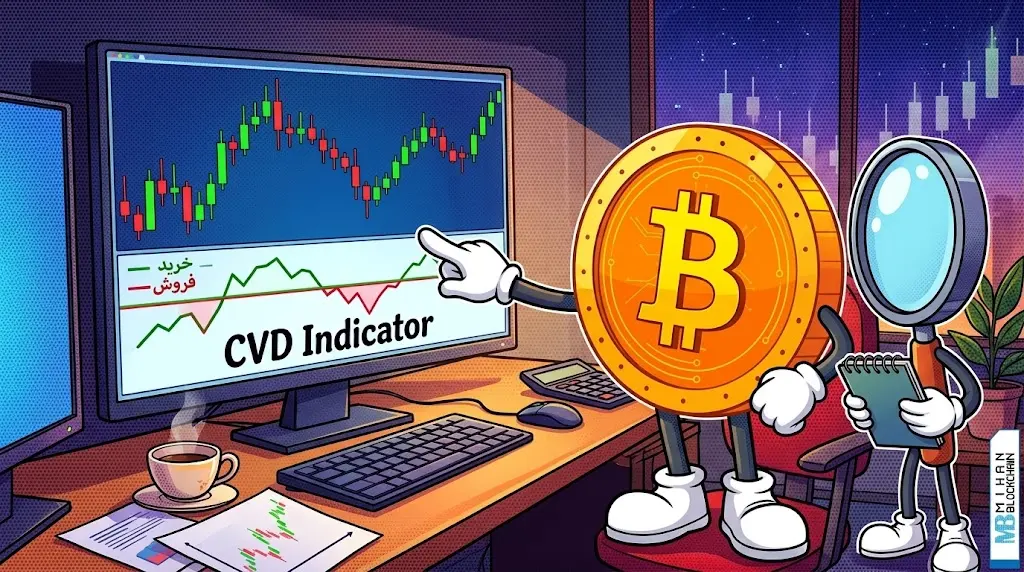
آموزش ترید با اندیکاتور CVD؛ چگونه فشار خرید و فروش را در بازار ارز دیجیتال تشخیص دهیم؟
09 آبان 1405 - 16:00
در بازار ارزهای دیجیتال، صرفاً مشاهده افزایش یا کاهش قیمت برای تحلیل قدرت خریداران و فروشندگان کافی نیست. گاهی قیمت بیت کوین به یک مقاومت مهم میرسد، اما فروشندگان نمیتوانند آن را به پایین برگردانند. در شرایطی دیگر، قیمت رشد میکند، اما نشانه چندانی از ورود خریداران قدرتمند دیده نمیشود. اندیکاتور دلتای حجم تجمعی (Cumulative Volume Delta) یا CVD ابزاری است که به معاملهگران کمک میکند چنین رفتارهایی را بهتر درک کنند.
CVD اختلاف حجم خریدها و فروشهای تهاجمی را در طول زمان محاسبه میکند و نشان میدهد کدام طرف بازار در معاملات فوری دست بالاتر را دارد. با استفاده از این اندیکاتور میتوان قدرت روند را بررسی کرد، واگراییهای احتمالی را تشخیص داد و برای ورود یا خروج از معاملات تأیید بیشتری گرفت. در این مقاله که از مطلبی در وبسایت فیمکس (Phemex) برگشته شده، نحوه خواندن CVD و روشهای استفاده از آن در معاملات ارز دیجیتال را بررسی میکنیم.
اندیکاتور CVD چیست و چگونه محاسبه میشود؟
CVD اندیکاتوری از خانواده ابزارهای تحلیل جریان سفارشات (Order Flow) است که اختلاف حجم خرید و فروش تهاجمی را بهصورت تجمعی نمایش میدهد.
در هر معامله، یک خریدار و یک فروشنده وجود دارد؛ بنابراین منظور از غلبه خریداران یا فروشندگان، بیشتر بودن تعداد آنها نیست. تفاوت اصلی به این برمیگردد که کدام طرف برای انجام فوری معامله حاضر است قیمت پیشنهادی طرف مقابل را بپذیرد.
وقتی معاملهگری با سفارش بازار (Market Order) از قیمت پیشنهادی فروشندگان خرید میکند، یک خرید تهاجمی انجام داده است. در مقابل، وقتی فروشنده با سفارش بازار دارایی خود را به قیمت پیشنهادی خریداران میفروشد، فروش تهاجمی اتفاق میافتد.
اندیکاتور CVD اختلاف حجم این دو نوع معامله را محاسبه میکند:
دلتا حجم = حجم خرید تهاجمی − حجم فروش تهاجمی
برای مثال، اگر در یک کندل ۱۲۰ بیت کوین با سفارشهای خرید تهاجمی و ۸۵ بیت کوین با سفارشهای فروش تهاجمی معامله شود، دلتا حجم مثبت ۳۵ بیت کوین خواهد بود.
شاخص CVD از جمعکردن دلتاهای متوالی به دست میآید:
CVD = مقدار قبلی CVD + دلتا حجم کندل جدید
بنابراین، اگر مقدار قبلی CVD منفی ۲۰۰ و دلتا کندل جدید مثبت ۳۵ باشد، مقدار جدید به منفی ۱۶۵ میرسد. این یعنی فشار خرید در کندل جدید بیشتر بوده، اما در مجموع بازه مورد بررسی هنوز فروشندگان تهاجمی دست بالا را دارند.
تفاوت اندیکاتور Volume Delta و CVD چیست؟
هر دو اندیکاتور برای بررسی اختلاف حجم خرید و فروش تهاجمی استفاده میشوند، اما تفاوت آنها در نحوه نمایش اطلاعات است.
Volume Delta اختلاف حجم خرید و فروش را در هر کندل بهصورت جداگانه نشان میدهد. با بسته شدن کندل جدید، محاسبه دلتا برای کندل بعدی دوباره آغاز میشود.
در مقابل، CVD دلتاهای تمام کندلها را در یک بازه مشخص با یکدیگر جمع میکند و تصویری کلیتر از تسلط خریداران یا فروشندگان به دست میدهد.
برای مثال، ممکن است در یک کندل دلتا مثبت ۵۰ بیت کوین، در کندل بعدی منفی ۲۰ بیت کوین و در کندل سوم مثبت ۳۰ بیت کوین ثبت شود. در این شرایط، Volume Delta بهترتیب سه مقدار مثبت ۵۰، منفی ۲۰ و مثبت ۳۰ را نشان میدهد؛ اما CVD از صفر شروع میشود و بهترتیب به ۵۰، ۳۰ و ۶۰ میرسد.
به زبان ساده، Volume Delta رفتار خریداران و فروشندگان را در هر کندل بررسی میکند، اما CVD نشان میدهد برآیند فشار خرید و فروش در طول زمان چگونه تغییر کرده است.
چگونه نمودار CVD را بخوانیم؟
CVD معمولاً به شکل یک خط یا کندل در پایین نمودار قیمت نمایش داده میشود. برای تحلیل آن باید به جهت حرکت و تغییراتش نسبت به نمودار قیمت توجه کنیم.
CVD صعودی: نشان میدهد حجم خریدهای تهاجمی بیشتر از فروشهای تهاجمی بوده است. اگر قیمت نیز افزایش پیدا کند، میتواند نشانهای از قدرت خریداران و تأیید روند صعودی باشد.
CVD نزولی: به معنی غلبه حجم فروشهای تهاجمی است. اگر قیمت هم کاهش پیدا کند، فشار فروش روند نزولی را تأیید میکند.
تغییر جهت CVD: اگر این اندیکاتور پس از یک دوره افت شروع به افزایش کند، میتواند نشانهای از کاهش فشار فروش یا افزایش فعالیت خریداران باشد.
نکته مهم دیگر این است که CVD مانند شاخص RSI یا استوکاستیک، محدوده ثابت اشباع خرید و اشباع فروش ندارد. برای مثال، رسیدن CVD به یک عدد مثبت بزرگ بهخودیخود نشانه اشباع خرید نیست. بلکه مقدار آن به حجم معاملات، بازار انتخابشده و نقطه شروع محاسبه بستگی دارد.
واگرایی CVD چیست و چگونه از آن استفاده کنیم؟
یکی از مهمترین کاربردهای CVD، تشخیص واگرایی میان قیمت و فشار خرید و فروش است. این واگراییها میتوانند هشداری درباره تضعیف روند فعلی باشند.
واگرایی صعودی (Bullish Divergence) زمانی رخ میدهد که قیمت کف پایینتری نسبت به کف قبلی بسازد، اما CVD کف بالاتری ثبت کند.
برای مثال، بیت کوین ابتدا تا ۸۵ هزار دلار کاهش پیدا میکند و سپس در حرکت بعدی به ۸۴ هزار دلار میرسد. اگر CVD در کف دوم مقدار بالاتری داشته باشد، یعنی با وجود ثبت قیمت پایینتر، فشار فروش تهاجمی نسبت به دفعه قبل کاهش یافته است. این اتفاق میتواند نشانهای از تضعیف فروشندگان و احتمال بازگشت قیمت باشد.
واگرایی نزولی (Bearish Divergence) زمانی شکل میگیرد که قیمت سقف بالاتری بسازد، اما CVD نتواند سقف قبلی خود را بشکند.
در این حالت، قیمت رشد کرده، اما حجم خریدهای تهاجمی به اندازه حرکت قبلی نبوده است. این وضعیت میتواند هشداری درباره کاهش قدرت خریداران و احتمال اصلاح قیمت باشد.
البته واگرایی بهتنهایی سیگنال خرید یا فروش نیست. بهتر است پس از مشاهده آن، منتظر تأیید قیمت مانند شکست یک سقف یا کف کوتاهمدت یا واکنش معتبر به حمایت و مقاومت بمانیم.
روانشناسی پشت اندیکاتور CVD چیست؟
CVD علاوه بر نمایش جریان سفارشات، میتواند سرنخهایی درباره رفتار و احساسات معاملهگران در بازار ارائه دهد. افزایش مداوم این شاخص معمولاً نشاندهنده تداوم خریدهای تهاجمی است؛ وضعیتی که میتواند از خوشبینی معاملهگران و افزایش تمایل آنها به خرید ناشی شود.
وقتی CVD در حال افزایش است، معاملهگرانی که روند صعودی را مشاهده میکنند ممکن است اعتماد بیشتری به بازار پیدا کنند و به موقعیتهای خرید خود اضافه کنند. این رفتار در برخی شرایط به تقویت بیشتر روند صعودی منجر میشود.
در مقابل، کاهش CVD نشان میدهد فروشندگان تهاجمیتر شدهاند. چنین وضعیتی ممکن است با ترس، افزایش عدم اطمینان یا تمایل معاملهگران به ذخیره سود همراه باشد.
یکی از کاربردهای مهم CVD، تشخیص تفاوت میان حرکت واقعی قیمت و چیزی است که پشت آن اتفاق میافتد. برای مثال، اگر قیمت بیت کوین افزایش پیدا کند، اما CVD تغییر چندانی نداشته باشد، ممکن است صعود قیمت از حمایت کافی خریداران برخوردار نباشد. این اتفاق بهخصوص در نزدیکی مقاومتها اهمیت پیدا میکند.
واگرایی میان قیمت و CVD نیز میتواند اطلاعاتی درباره تغییر احساسات بازار ارائه دهد. اگر قیمت سقف جدیدی بسازد، اما CVD نتواند آن را تأیید کند، احتمال دارد اشتیاق خریداران در حال کاهش باشد. در مقابل، اگر قیمت کف جدیدی ثبت کند، اما فشار فروش در CVD ضعیفتر شده باشد، میتوان احتمال کاهش قدرت فروشندگان را بررسی کرد.
به بیان ساده، CVD کمک میکند میان یک حرکت قدرتمند که با مشارکت فعال خریداران همراه است و یک رشد قیمتی کمرمق تفاوت قائل شویم.
چگونه با اندیکاتور CVD ترید کنیم؟
CVD زمانی بیشترین کاربرد را دارد که در کنار نمودار قیمت و سایر ابزارهای تحلیل تکنیکال استفاده شود. این اندیکاتور بهتنهایی سیگنال قطعی خرید یا فروش نیست، اما میتواند به شناسایی موقعیتهای معاملاتی و مدیریت بهتر آنها کمک کند.
در ادامه، چهار روش کاربردی برای استفاده از CVD در معاملات را بررسی میکنیم.
ورود در جهت روند با تأیید CVD
یکی از سادهترین روشهای استفاده از CVD، بررسی هماهنگی آن با روند قیمت است. فرض کنید بیت کوین در یک روند صعودی قرار دارد و سقفها و کفهای بالاتری میسازد. اگر CVD نیز همزمان افزایش پیدا کند، یعنی خریداران تهاجمی از حرکت قیمت حمایت میکنند.
در چنین شرایطی، بهجای خرید در سقف قیمت، بهتر است منتظر اصلاح آن به یک محدوده حمایتی بمانیم. حالا رفتار CVD را هنگام اصلاح بررسی میکنیم:
اگر قیمت کمی کاهش پیدا کند، اما CVD افت شدیدی نداشته باشد، میتواند نشانهای از حفظ قدرت خریداران باشد.
اگر قیمت پس از برخورد به حمایت دوباره افزایش پیدا کند و CVD نیز صعودی شود، تأیید بیشتری برای ادامه روند داریم.
اما اگر همزمان با اصلاح قیمت، CVD بهشدت کاهش پیدا کند، احتمال تضعیف روند صعودی بیشتر میشود.
در روند نزولی نیز همین منطق را برعکس به کار میبریم. اگر قیمت به یک مقاومت کوتاهمدت برگردد، اما CVD نتواند رشد قابلتوجهی داشته باشد و دوباره نزولی شود، میتوانیم به دنبال موقعیت فروش باشیم.
معامله شکست حمایت و مقاومت با کمک CVD
CVD میتواند به تشخیص شکستهای معتبر از شکستهای فریبنده کمک کند. فرض کنید قیمت اتریوم چندین بار برای عبور از مقاومت ۳۲۰۰ دلار تلاش کرده، اما موفق نشده است. در نهایت قیمت از این محدوده عبور میکند. در این لحظه باید بررسی کنیم آیا افزایش فشار خرید نیز از شکست حمایت کرده یا نه.
اگر همزمان با عبور قیمت از مقاومت، CVD نیز رشد قابلتوجهی داشته باشد و سقف قبلی خود را بشکند، میتوان گفت خریداران تهاجمی با قدرت بیشتری وارد بازار شدهاند. این وضعیت اعتبار شکست را افزایش میدهد.
برای ورود، بهتر است منتظر بسته شدن کندل بالای مقاومت و ترجیحاً بازگشت قیمت به همان محدوده بمانیم. اگر سطح شکستهشده به حمایت تبدیل شود و CVD نیز همچنان وضعیت مناسبی داشته باشد، میتوان موقعیت خرید را بررسی کرد. حد ضرر نیز باید در محدودهای قرار بگیرد که با شکسته شدن آن، سناریوی صعودی اعتبار خود را از دست بدهد.
در شکست نزولی نیز اگر قیمت حمایت مهمی را از دست بدهد و CVD همزمان افت شدیدی داشته باشد، فشار فروش میتواند نشانهای از اعتبار شکست باشد. در این حالت، بازگشت قیمت به حمایت شکستهشده و ناتوانی در عبور از آن میتواند فرصتی برای بررسی موقعیت فروش فراهم کند.
پیدا کردن نقاط برگشت قیمت با واگرایی CVD
واگرایی یکی از روشهای محبوب معامله با CVD است؛ اما برای استفاده از آن باید بین مشاهده واگرایی و ورود به معامله تفاوت قائل شویم.
برای مثال، فرض کنید قیمت بیت کوین به محدوده حمایتی مهمی رسیده و پس از مدتی دوباره به این محدوده برمیگردد. این بار قیمت کف پایینتری ثبت میکند، اما CVD کف بالاتری میسازد. چنین وضعیتی واگرایی صعودی است و نشان میدهد فشار فروش تهاجمی نسبت به حرکت قبلی کاهش یافته است.
در این شرایط، بهتر است بلافاصله خرید نکنیم. ابتدا منتظر بمانیم قیمت آخرین سقف کوتاهمدت خود را بشکند یا نشانه روشنی از تغییر ساختار نزولی به صعودی نشان دهد. پس از این تأیید میتوان موقعیت خرید را بررسی کرد. حد ضرر نیز معمولاً زیر کف اخیر قیمت قرار میگیرد.
در واگرایی نزولی، شرایط برعکس است. اگر قیمت در نزدیکی مقاومت سقف بالاتری بسازد، اما CVD سقف پایینتری ثبت کند، احتمال کاهش قدرت خریداران وجود دارد. در این حالت، شکست یک کف کوتاهمدت میتواند تأیید مناسبی برای بررسی موقعیت فروش باشد.
نکته مهم این است که واگرایی فقط احتمال تضعیف روند را مطرح میکند و تا زمانی که قیمت تغییر جهت نداده، نباید آن را سیگنال قطعی برگشت بدانیم.
مدیریت معاملات با CVD
کاربرد CVD پس از ورود به معامله تمام نمیشود. این اندیکاتور میتواند به ما کمک کند متوجه شویم آیا فشار خرید یا فروش همچنان از موقعیت معاملاتیمان حمایت میکند یا نه.
برای مثال، فرض کنید یک پوزیشن خرید روی بیت کوین باز کردهاید. قیمت همچنان سقفهای بالاتری میسازد، اما CVD دیگر نمیتواند سقف جدیدی ثبت کند و بهتدریج کاهش مییابد. این اختلاف میتواند هشداری درباره ضعیف شدن خریداران باشد.
در چنین شرایطی میتوان بخشی از سود را سیو کرد یا حد ضرر را به سطح مناسبتری انتقال داد. البته صرفاً کاهش CVD دلیل کافی برای بستن معامله نیست و بهتر است منتظر نشانههای ضعف در نمودار قیمت نیز بمانیم.
برعکس، اگر قیمت و CVD همچنان سقفهای بالاتری ثبت کنند، میتوان گفت فشار خرید با روند صعودی هماهنگ است و احتمال ادامه حرکت وجود دارد.
محدودیتهای اندیکاتور CVD چیست؟
با وجود کاربردهای متعدد، CVD محدودیتهایی دارد که هنگام معامله باید به آنها توجه کرد:
تفاوت داده صرافیها: ممکن است CVD بیت کوین در بازار اسپات یک صرافی صعودی باشد، اما در بازار فیوچرز همان صرافی فشار فروش دیده شود. بنابراین، باید مشخص باشد دادهها مربوط به کدام صرافی و بازار هستند.
وابستگی به روش محاسبه: همه پلتفرمها CVD را به یک روش محاسبه نمیکنند. برخی از داده واقعی معاملات و برخی از تخمین جهت حجم استفاده میکنند.
تأثیر نقدشوندگی: در آلت کوینهای کمحجم، چند معامله بزرگ میتوانند CVD را بهشدت تغییر دهند و سیگنالهای گمراهکننده ایجاد کنند.
ناتوانی در تشخیص نوع موقعیت: خرید تهاجمی ممکن است ناشی از بستن پوزیشن شورت باشد، نه باز کردن یک پوزیشن لانگ جدید. CVD بهتنهایی نمیتواند این تفاوت را مشخص کند.
عدم نمایش سفارشهای در انتظار اجرا: CVD معاملات انجامشده را نشان میدهد، نه تمام سفارشهای محدود موجود در دفتر سفارشات. به همین دلیل، برای تشخیص دقیق جذب سفارشات بهتر است از ابزارهای تکمیلی استفاده شود.
همچنین، واگرایی CVD الزاماً به معنی برگشت قیمت نیست و ممکن است در روندهای قدرتمند چندین بار تکرار شود.
جمعبندی؛ آیا CVD برای ترید ارز دیجیتال کافی است؟
اندیکاتور CVD ابزاری کاربردی برای بررسی فشار خرید و فروش در بازار ارزهای دیجیتال است. این اندیکاتور به معاملهگر کمک میکند قدرت روند را بهتر بسنجد، واگراییها را تشخیص دهد و اعتبار شکست حمایت و مقاومت را بررسی کند.
بااینحال، CVD بهتنهایی آینده قیمت را پیشبینی نمیکند. بهترین نتیجه زمانی به دست میآید که آن را در کنار پرایس اکشن، سطوح حمایت و مقاومت و ابزارهای تکمیلی مانند سود باز بررسی کنیم. درواقع، CVD به ما نشان میدهد کدام طرف در معاملات تهاجمیتر عمل میکند؛ اما اینکه این فشار در نهایت بتواند قیمت را حرکت دهد، به نقدینگی و شرایط کلی بازار نیز بستگی دارد.
نرخ بهره، تورم، طلا، نفت و بیت کوین چه ارتباطی با هم دارند؟ راهنمای فهم حرکات بازارهای مالی
09 آبان 1405 - 12:00
بازارهای مالی بهندرت بهصورت مستقل از یکدیگر حرکت میکنند. افزایش نرخ بهره در آمریکا میتواند بازده اوراق قرضه را تغییر دهد، ارزش دلار را تقویت کند و همزمان بر قیمت طلا و بیت کوین فشار بگذارد. از طرف دیگر، افزایش قیمت نفت ممکن است تورم را بالا ببرد، انتظارات سرمایهگذاران درباره تصمیم بعدی بانک مرکزی را تغییر دهد و مسیر بازار اوراق قرضه را تحت تاثیر قرار دهد.
این ارتباطها همیشه ساده و قابل پیشبینی نیستند. برای مثال، افزایش تورم در شرایطی میتواند به رشد قیمت طلا منجر شود، اما در شرایطی دیگر، واکنش بانک مرکزی به همان تورم ممکن است قیمت طلا را کاهش دهد. به همین ترتیب، کاهش نرخ بهره لزوماً به معنی رشد بیت کوین یا حتی افزایش قیمت اوراق قرضه در همه شرایط نیست.
برای درک بهتر بازارها، باید بهجای بررسی جداگانه هر متغیر، ارتباط میان آنها را بشناسیم. در این مقاله از میهن بلاکچین بررسی میکنیم نرخ بهره، تورم، بازده اوراق قرضه آمریکا، طلا، نفت و بیت کوین چگونه بر یکدیگر اثر میگذارند و با افزایش یا کاهش هرکدام، معمولاً چه انتظاری از سایر بازارها میتوان داشت.
نرخ بهره و بازده اوراق قرضه آمریکا چه تفاوتی دارند؟
پیش از بررسی ارتباط بازارها، باید تفاوت دو مفهوم نرخ بهره بانک مرکزی و بازده اوراق قرضه مهم را بدانیم.
نرخ بهره بانک مرکزی، بهویژه نرخ بهره فدرال رزرو آمریکا، یکی از مهمترین ابزارهای سیاست پولی است. فدرال رزرو با افزایش یا کاهش این نرخ تلاش میکند شرایط اقتصادی را کنترل کند. وقتی تورم بیش از حد بالا میرود، افزایش نرخ بهره هزینه وامگرفتن را بیشتر میکند، تمایل به مصرف و سرمایهگذاری را کاهش میدهد و در نهایت میتواند از فشارهای تورمی بکاهد. در مقابل، وقتی اقتصاد ضعیف میشود، کاهش نرخ بهره میتواند به تحریک تقاضا و فعالیت اقتصادی کمک کند.
اما بازده اوراق قرضه آمریکا (US Treasury Yield) نرخ بازدهی است که سرمایهگذاران برای نگهداری اوراق دولتی آمریکا دریافت میکنند. این بازده در بازار ثانویه تعیین میشود و فقط به تصمیمهای فدرال رزرو وابسته نیست؛ بلکه انتظارات تورمی، چشمانداز رشد اقتصادی، مسیر احتمالی نرخ بهره و میزان ریسک موجود در بازار نیز بر آن تأثیر میگذارند.
برای مثال، اگر سرمایهگذاران انتظار داشته باشند فدرال رزرو در ماههای آینده نرخ بهره را افزایش دهد، ممکن است از همین حالا اوراق قرضه بلندمدت را بفروشند. افزایش فشار فروش، قیمت اوراق را پایین میآورد و بازده آنها را بالا میبرد.
اینجا به یکی از مهمترین قواعد بازار اوراق قرضه میرسیم: قیمت اوراق قرضه و بازده آن معمولاً در جهت مخالف یکدیگر حرکت میکنند.
فرض کنید اوراق قرضهای با ارزش اسمی ۱۰۰۰ دلار و نرخ سود سالانه ۳ درصد در اختیار دارید. اگر نرخ بازده اوراق جدید در بازار به ۵ درصد برسد، اوراق قبلی با همان پرداخت سالانه ۳۰ دلار جذابیت کمتری خواهند داشت. در نتیجه، برای فروش آنها احتمالاً باید قیمت پایینتری پیشنهاد دهید تا خریدار حاضر شود بهجای اوراق جدید، اوراق شما را بخرد.
برعکس، اگر بازده اوراق جدید به ۲ درصد کاهش پیدا کند، اوراق قبلی با سود ۳ درصد ارزشمندتر میشوند و ممکن است در بازار با قیمتی بالاتر از ارزش اسمی معامله شوند.
این رابطه برای تحلیل بازار بسیار مهم است؛ چون وقتی از افزایش بازده اوراق قرضه آمریکا صحبت میکنیم، معمولاً منظور رشد نرخ بازده و کاهش ارزش بازار اوراق موجود است، نه افزایش قیمت خود اوراق.
بانک فدرال رزرو سنتلوئیس نیز در مقاله بررسی رابطه قیمت اوراق قرضه و نرخ بهره این سازوکار را توضیح داده است.
بیشتر بخوانید: اوراق خزانهداری آمریکا چیست؟ با امنترین سرمایهگذاری جهان آشنا شوید
چرا بازده واقعی اوراق برای قیمت طلا مهمتر از نرخ بهره اسمی است؟
یکی از اشتباهات رایج در تحلیل طلا این است که صرفاً به نرخ بهره یا بازده اسمی اوراق قرضه توجه کنیم. درحالیکه برای بررسی جذابیت طلا، باید متغیر مهمتری به نام «بازده واقعی» (Real Yield) را هم در نظر بگیریم.
بازده اسمی همان نرخی است که روی اوراق مشاهده میکنیم، اما بازده واقعی قدرت خریدی را نشان میدهد که سرمایهگذار پس از درنظرگرفتن تورم انتظاری به دست میآورد. بهصورت تقریبی میتوان گفت:
بازده واقعی = بازده اسمی اوراق − نرخ تورم انتظاری
برای مثال، اگر بازده اسمی اوراق دهساله آمریکا ۴ درصد و تورم انتظاری ۳ درصد باشد، بازده واقعی تقریباً ۱ درصد خواهد بود. حالا اگر بازده اسمی به ۴.۵ درصد برسد اما تورم انتظاری هم به ۴ درصد افزایش پیدا کند، بازده واقعی فقط ۰.۵ درصد خواهد بود.
درواقع، با وجود افزایش بازده اسمی اوراق، بازده واقعی کاهش پیدا کرده است.
این موضوع از آن جهت اهمیت دارد که طلا برخلاف اوراق قرضه یا سپرده بانکی، سود دورهای پرداخت نمیکند. بنابراین، وقتی سرمایهگذاران میتوانند با نگهداری اوراق قرضه بازده واقعی بالاتری به دست بیاورند، هزینه فرصت نگهداری طلا افزایش پیدا میکند و ممکن است بخشی از تقاضا برای این فلز گرانبها کاهش یابد.
در مقابل، وقتی بازده واقعی اوراق کاهش پیدا میکند یا به محدوده منفی میرسد، نگهداری دارایی بدون سودی مانند طلا جذابتر میشود.
بررسی بانک فدرال رزرو شیکاگو درباره عوامل مؤثر بر قیمت طلا نیز نشان میدهد بازده واقعی بلندمدت از متغیرهای مهم تعیینکننده قیمت طلاست و افزایش آن، در شرایط برابر، معمولاً فشار نزولی بر قیمت این فلز وارد میکند.
بنابراین، اگر بازده اوراق قرضه آمریکا افزایش پیدا کرد، نباید فوراً نتیجه بگیریم که طلا حتماً کاهش خواهد یافت. ابتدا باید بررسی کنیم این افزایش ناشی از رشد نرخ بهره واقعی بوده یا افزایش انتظارات تورمی.
چرا افزایش تورم همیشه به رشد قیمت طلا منجر نمیشود؟
طلا از گذشته بهعنوان ابزاری برای حفظ ارزش دارایی در برابر تورم شناخته شده است. وقتی قیمت کالاها و خدمات افزایش پیدا میکند، قدرت خرید پول کاهش مییابد و برخی سرمایهگذاران برای حفظ ارزش سرمایه خود به سراغ داراییهایی مانند طلا میروند.
بااینحال، رابطه تورم و طلا به این سادگی نیست.
اولین نکته این است که بازارها فقط به عدد تورم واکنش نشان نمیدهند؛ بلکه به تفاوت میان تورم واقعی و انتظارات قبلی واکنش نشان میدهند.
فرض کنید سرمایهگذاران انتظار دارند تورم آمریکا به ۴ درصد برسد و آمار جدید نیز همین عدد را نشان میدهد. در چنین شرایطی، ممکن است انتشار گزارش تورم تأثیر زیادی بر قیمت طلا نداشته باشد؛ چون بازار از قبل خود را برای این اتفاق آماده کرده و اصطلاحا آن را پیشخور کرده است.
اما اگر تورم برخلاف انتظار به ۵ درصد برسد، احتمال دارد سرمایهگذاران پیشبینی خود از سیاست پولی فدرال رزرو را تغییر دهند. اگر تصور کنند بانک مرکزی برای مهار تورم مجبور به افزایش بیشتر نرخ بهره خواهد شد، بازده واقعی اوراق ممکن است افزایش پیدا کند و همین موضوع بر قیمت طلا فشار بگذارد.
در این حالت، با وجود افزایش تورم، قیمت طلا ممکن است کاهش یابد.
از طرف دیگر، اگر تورم افزایش پیدا کند اما فدرال رزرو نتواند یا نخواهد به همان اندازه نرخ بهره را بالا ببرد، بازده واقعی ممکن است کاهش پیدا کند. در این شرایط، نگرانی از کاهش قدرت خرید پول میتواند تقاضا برای طلا را افزایش دهد.
بنابراین، برای تحلیل رابطه تورم و طلا باید همزمان سه موضوع را بررسی کرد:
تورم نسبت به پیشبینی بازار چقدر بیشتر یا کمتر بوده است؟
سرمایهگذاران چه انتظاری از تصمیم بعدی فدرال رزرو دارند؟
بازده واقعی اوراق قرضه آمریکا در واکنش به آمار تورم چه تغییری کرده است؟
نکته مهم دیگر، تفاوت میان تورم موقتی و تورم پایدار است. افزایش کوتاهمدت قیمت انرژی یا مواد غذایی لزوماً به معنی شکلگیری یک موج تورمی طولانی نیست. اما اگر رشد قیمتها به دستمزدها، هزینه تولید و سایر بخشهای اقتصاد سرایت کند، احتمال ماندگاری تورم بیشتر میشود و سرمایهگذاران ممکن است برای مدت طولانیتری به دنبال پوشش ریسک تورم باشند.
در نتیجه، طلا ممکن است در بلندمدت از افزایش نگرانیهای تورمی سود ببرد، اما در کوتاهمدت واکنش آن به انتظارات نرخ بهره و بازده واقعی وابسته است.
نرخ بهره آمریکا چگونه بر طلا و بیت کوین تأثیر میگذارد؟
تصمیمهای فدرال رزرو از مهمترین محرکهای بازارهای مالی هستند؛ چون نرخ بهره بر هزینه تأمین مالی، جذابیت سرمایهگذاری در داراییهای مختلف و میزان نقدینگی موجود در اقتصاد تأثیر میگذارد.
بهطور کلی، افزایش نرخ بهره میتواند به ضرر طلا و بیت کوین تمام شود، اما مسیر اثرگذاری آنها یکسان نیست.
تأثیر نرخ بهره بر طلا
وقتی فدرال رزرو نرخ بهره را افزایش میدهد، سرمایهگذاری در داراییهای بهرهدار مانند اوراق خزانهداری جذابتر میشود. از آنجا که طلا سود دورهای ندارد، ممکن است بخشی از سرمایهگذاران ترجیح دهند پول خود را به سمت اوراق قرضه و سایر داراییهای درآمدزا منتقل کنند.
افزایش نرخ بهره همچنین میتواند از طریق تقویت دلار و بالا بردن بازده واقعی اوراق، فشار بیشتری بر قیمت طلا وارد کند.
در مقابل، کاهش نرخ بهره معمولاً از جذابیت داراییهای بهرهدار میکاهد و در صورت کاهش بازده واقعی، میتواند به نفع طلا باشد.
البته زمان و دلیل تغییر نرخ بهره اهمیت زیادی دارد. برای مثال، اگر فدرال رزرو به دلیل کاهش تورم و رسیدن اقتصاد به یک وضعیت باثبات نرخ بهره را پایین بیاورد، بازار ممکن است این تصمیم را مثبت ارزیابی کند. اما اگر کاهش نرخ بهره واکنشی اضطراری به رکود عمیق یا بحران مالی باشد، تقاضا برای داراییهای امن مانند طلا نیز میتواند افزایش یابد.
تأثیر نرخ بهره بر بیت کوین
بیت کوین برخلاف طلا، علاوه بر روایت ذخیره ارزش، تا حد زیادی تحت تأثیر نقدینگی و تمایل سرمایهگذاران به پذیرش ریسک قرار دارد.
وقتی نرخ بهره بالا میرود، هزینه تأمین مالی افزایش پیدا میکند و نگهداری داراییهای پرریسک برای سرمایهگذاران جذابیت کمتری دارد. همچنین، داراییهای کمریسک و بهرهدار میتوانند بخشی از سرمایهای را جذب کنند که در شرایط نرخ بهره پایین به بازارهایی مانند سهام و ارزهای دیجیتال وارد میشد.
به همین دلیل، افزایش نرخ بهره و سختگیرانهتر شدن سیاست پولی معمولاً میتواند برای بیت کوین عامل منفی باشد.
در مقابل، کاهش نرخ بهره و افزایش نقدینگی ممکن است تمایل سرمایهگذاران به خرید داراییهای پرریسک را بیشتر کند و به رشد قیمت بیت کوین کمک کند.
بااینحال، این رابطه قطعی نیست. اگر فدرال رزرو نرخ بهره را به دلیل نگرانی از رکود کاهش دهد، ممکن است سرمایهگذاران بهجای خرید بیت کوین، از بازارهای پرریسک خارج شوند. بنابراین، کاهش نرخ بهره بهتنهایی سیگنال صعودی برای بیت کوین نیست.
دلار آمریکا چه نقشی در ارتباط طلا، نفت و بیت کوین دارد؟
دلار آمریکا یکی از حلقههای اصلی اتصال بازارهای مالی است. از آنجا که قیمت جهانی طلا و نفت معمولاً با دلار محاسبه میشود، تغییر ارزش این ارز میتواند بر قیمتگذاری و تقاضای جهانی آنها اثر بگذارد.
بهطور معمول، رابطه دلار و طلا معکوس است.
وقتی دلار تقویت میشود، خرید طلا برای سرمایهگذارانی که از ارزهای دیگر استفاده میکنند گرانتر تمام میشود. در نتیجه، ممکن است تقاضای جهانی برای طلا کاهش پیدا کند و قیمت آن تحت فشار قرار بگیرد.
در مقابل، تضعیف دلار میتواند خرید طلا را برای دارندگان سایر ارزها ارزانتر کند و به افزایش تقاضا کمک کند.
البته این رابطه همیشگی نیست. در دورههایی که نگرانیهای ژئوپلیتیکی یا بحرانهای مالی شدت میگیرند، ممکن است دلار و طلا هر دو بهعنوان داراییهای امن با افزایش تقاضا روبهرو شوند.
در بازار نفت نیز قدرت دلار اهمیت دارد. چون نفت در بازارهای جهانی با دلار قیمتگذاری میشود، تقویت دلار میتواند هزینه خرید نفت را برای کشورهایی که ارز دیگری دارند افزایش دهد و در صورت ثابت ماندن سایر عوامل، بر تقاضا و قیمت آن فشار وارد کند.
رابطه دلار و بیت کوین پیچیدهتر است. تضعیف دلار در شرایطی میتواند به نفع بیت کوین باشد؛ بهخصوص زمانی که کاهش ارزش دلار با افزایش نقدینگی و تمایل سرمایهگذاران به خرید داراییهای جایگزین همراه شود. اما بیت کوین برخلاف طلا هنوز رابطه معکوس و باثباتی با دلار ندارد و رفتار آن بیشتر به شرایط کلی بازار و میزان تمایل سرمایهگذاران به ریسک وابسته است.
قیمت نفت چگونه بر تورم، نرخ بهره و طلا تأثیر میگذارد؟
نفت یکی از مهمترین کالاهای اثرگذار بر اقتصاد جهانی است. افزایش یا کاهش قیمت آن میتواند از مسیرهای مختلف بر تورم، رشد اقتصادی و سیاست پولی بانکهای مرکزی تأثیر بگذارد.
وقتی قیمت نفت افزایش پیدا میکند، هزینه سوخت، حملونقل و تولید در بسیاری از صنایع بالا میرود. شرکتها ممکن است بخشی از این هزینهها را به قیمت نهایی کالاها و خدمات منتقل کنند. به همین دلیل، افزایش قیمت نفت میتواند به رشد تورم منجر شود.
اما نکته مهم این است که هر افزایش قیمتی در بازار نفت معنای اقتصادی یکسانی ندارد. برای تحلیل تأثیر نفت باید ابتدا مشخص کنیم چه عاملی باعث افزایش قیمت شده است.
۱- افزایش قیمت نفت به دلیل رشد تقاضای جهانی
فرض کنید اقتصادهای بزرگی مانند آمریکا و چین با سرعت بیشتری رشد میکنند. افزایش تولید صنعتی، حملونقل و فعالیت اقتصادی میتواند تقاضای جهانی برای نفت را بالا ببرد.
در این وضعیت، قیمت نفت ممکن است افزایش پیدا کند؛ اما این رشد لزوماً نشانه یک بحران اقتصادی نیست. حتی ممکن است بیانگر بهبود چشمانداز اقتصاد جهانی باشد.
افزایش تقاضا در چنین شرایطی میتواند به رشد درآمد شرکتهای انرژی، تقویت انتظارات رشد اقتصادی و افزایش تقاضا برای سایر کالاها منجر شود. همزمان، اگر نگرانی از افزایش تورم شکل بگیرد، بازده اوراق قرضه نیز ممکن است بالا برود.
افزایش قیمت نفت به دلیل محدودیت عرضه
سناریوی متفاوت زمانی رخ میدهد که قیمت نفت به دلیل جنگ، تحریم، اختلال در مسیرهای انتقال انرژی یا کاهش تولید کشورهای صادرکننده افزایش پیدا کند.
در این حالت، قیمت نفت بالا میرود بدون اینکه لزوماً تقاضای جهانی یا فعالیت اقتصادی تقویت شده باشد.
کشورهای واردکننده انرژی باید هزینه بیشتری برای تأمین نفت بپردازند. این موضوع هزینه تولید را بالا میبرد، قدرت خرید خانوارها را کاهش میدهد و میتواند رشد اقتصادی را تضعیف کند.
اگر افزایش قیمت انرژی به سایر کالاها و خدمات سرایت کند و انتظارات تورمی را بالا ببرد، بانکهای مرکزی نیز ممکن است برای مهار تورم با تصمیم دشوارتری روبهرو شوند.
این وضعیت میتواند اقتصاد را همزمان با تورم بالا و رشد ضعیف مواجه کند؛ شرایطی که به آن رکود تورمی (Stagflation) گفته میشود.
در چنین شرایطی، طلا ممکن است از افزایش نگرانیهای اقتصادی و تقاضا برای دارایی امن سود ببرد. بااینحال، اگر افزایش تورم باعث رشد شدید بازده واقعی اوراق شود، همین عامل میتواند بخشی از فشار صعودی بر طلا را خنثی کند.
نکته جالب اینکه نفت و طلا برخلاف تصور رایج، الزاماً همبستگی ثابتی ندارند. شورای جهانی طلا (World Gold Council) در بررسی رابطه این دو دارایی اشاره کرده که همبستگی بلندمدت آنها نزدیک به صفر بوده و در دورههای مختلف تغییر کرده است. هر دو ممکن است در دورههای تورمی رشد کنند، اما به دلایل متفاوت: نفت بیشتر تحت تأثیر عرضه و تقاضای انرژی قرار دارد و طلا از انتظارات تورمی، نرخهای واقعی و تقاضای دارایی امن تأثیر میگیرد.
بنابراین، افزایش قیمت نفت بهتنهایی دلیل کافی برای پیشبینی رشد طلا نیست.
آیا بیت کوین واقعاً طلای دیجیتال و پوشش ریسک تورم است؟
یکی از روایتهای شناختهشده درباره بیت کوین این است که عرضه محدود آن میتواند از ارزش سرمایه در برابر تورم محافظت کند. برخلاف ارزهای دولتی که عرضه آنها تحت تأثیر سیاستهای پولی قرار دارد، تعداد کل بیت کوینها به ۲۱ میلیون واحد محدود شده است.
این ویژگی باعث شده برخی سرمایهگذاران بیت کوین را نوعی طلای دیجیتال بدانند. اما محدود بودن عرضه بهتنهایی تضمین نمیکند که قیمت بیت کوین در دورههای تورمی افزایش پیدا کند.
برای درک این تفاوت باید میان ویژگیهای بنیادی یک دارایی و رفتار قیمتی آن در بازار تمایز قائل شویم.
طلا سابقهای طولانی بهعنوان دارایی ذخیره ارزش دارد و در دورههای بحران اقتصادی و بیثباتی مالی معمولاً با افزایش تقاضا مواجه میشود. اما بیت کوین هنوز دارایی نسبتاً جوانی است و بخش قابلتوجهی از تقاضای آن از سوی سرمایهگذارانی شکل میگیرد که به دنبال بازدهی بالا هستند.
به همین دلیل، بیت کوین در بسیاری از دورهها بیشتر شبیه داراییهای پرریسک، بهویژه سهام، رفتار کرده است تا طلا.
برای مثال، بانک مرکزی اروپا در گزارش ثبات مالی خود در ماه مه ۲۰۲۵ اعلام کرد که بازده بیت کوین از نظر تاریخی همبستگی محدودی با طلا داشته، اما حرکت آن با داراییهای پرریسک و سهام شرکتهای فناوری ارتباط بیشتری نشان داده است. این نهاد همچنین گزارش داد که نوسان قیمت بیت کوین در سال ۲۰۲۴ حدود دو برابر طلا و نزدیک به سه برابر شاخص S&P 500 بوده است.
از طرف دیگر، پژوهشی که بانک فدرال رزرو شیکاگو در آگوست ۲۰۲۶ منتشر کرده، نشان میدهد ارتباط بازده بیت کوین با بازار سهام آمریکا از حدود سال ۲۰۲۰ بهطور قابلتوجهی تقویت شده است. البته این هنوز لزوماً به معنی شکلگیری یک رابطه ثابت و همیشگی نیست.
در نتیجه، وقتی تورم بالا میرود، نمیتوان با اطمینان گفت بیت کوین حتماً افزایش قیمت خواهد داشت. اگر افزایش تورم به سیاست پولی سختگیرانهتر، رشد نرخهای واقعی و کاهش نقدینگی منجر شود، بیت کوین حتی ممکن است با فشار فروش روبهرو شود.
در مقابل، اگر نگرانی تورمی با سیاست پولی انبساطی، کاهش نرخهای واقعی و افزایش تقاضا برای داراییهای جایگزین همراه باشد، بیت کوین میتواند از این شرایط سود ببرد.
وقتی یکی از متغیرها تغییر میکند، از بقیه بازارها چه انتظاری داشته باشیم؟
حالا میتوانیم ارتباط این متغیرها را در قالب چند سناریوی کاربردی جمعبندی کنیم. البته اینها همه الگوهای رایج بازار هستند و قوانین قطعی یا وحی منزل نیستند که همیشه رخ دهند. علت تغییر هر متغیر و واکنش سایر بازارها اهمیت زیادی دارد.
اتفاقواکنش احتمالی بازارهانکته مهمافزایش نرخ بهره فدرال رزروفشار بر طلا و بیت کوین؛ احتمال تقویت دلار؛ کاهش ارزش بازار اوراق موجودشدت اثر به میزان پیشبینیشدن تصمیم در بازار و تغییر بازده واقعی بستگی دارد.کاهش نرخ بهره فدرال رزرواحتمال رشد طلا، اوراق قرضه و داراییهای پرریسکاگر کاهش نرخ بهره ناشی از بحران یا رکود باشد، بیت کوین ممکن است افت کند.افزایش بازده واقعی اوراقمعمولاً فشار نزولی بر طلا و افزایش جذابیت داراییهای بهرهدارباید دید بازده واقعی به چه دلیلی افزایش یافته است.کاهش بازده واقعی اوراقمعمولاً به نفع طلا و داراییهای بدون سود دورهایممکن است از طریق شرایط مالی آسانتر روی بیت کوین هم اثر مثبت بگذارد.افزایش تورماحتمال افزایش تقاضا برای طلا و داراییهای پوششدهنده تورماگر انتظارات افزایش نرخ بهره و بازده واقعی رشد کند، طلا ممکن است افت کند.کاهش تورماحتمال کاهش انتظارات افزایش نرخ بهره و بازده اسمی اوراقاگر تورم سریعتر از بازده اسمی کاهش یابد، بازده واقعی ممکن است افزایش پیدا کند و به طلا فشار بیاورد.افزایش قیمت نفتاحتمال رشد تورم و تغییر انتظارات نرخ بهرهافزایش ناشی از رشد تقاضا با افزایش ناشی از اختلال عرضه یکسان نیست.تقویت دلار آمریکامعمولاً فشار بر قیمت دلاری طلا و نفترابطه دلار با بیت کوین ثابت و قابل اتکا نیست.تضعیف دلار آمریکامعمولاً حمایت از طلا و برخی کالاهای دلاریبرای بیت کوین به نقدینگی و تمایل به ریسک نیز بستگی دارد.
چطور این ارتباطها را در تحلیل روزانه بازار به کار ببریم؟
شناخت همبستگی بازارها زمانی ارزشمند است که بتوانیم از آن برای تفسیر اتفاقات روزانه استفاده کنیم. برای مثال، فرض کنید آمار تورم آمریکا منتشر شده و عدد آن از پیشبینی تحلیلگران بیشتر است. واکنش اولیه ممکن است این باشد که طلا و بیت کوین تحت فشار قرار بگیرند؛ اما برای بررسی دقیقتر باید چند متغیر دیگر را هم دنبال کنیم.
تورم واقعی را با انتظارات بازار مقایسه کنید.
صرفاً بالا یا پایین بودن عدد تورم کافی نیست. مهم است که بدانیم این عدد چقدر با پیشبینی بازار تفاوت دارد. همچنین باید ترکیب تورم را بررسی کنیم؛ زیرا افزایش تورم انرژی لزوماً به اندازه رشد پایدار قیمت خدمات و دستمزدها برای سیاست پولی نگرانکننده نیست.
واکنش بازده اوراق دهساله آمریکا را ببینید.
اگر پس از انتشار آمار تورم، بازده اوراق دهساله افزایش پیدا کند، باید مشخص کنیم این افزایش از کجا آمده است. آیا بازار انتظار دارد فدرال رزرو نرخ بهره را بیشتر بالا ببرد؟ آیا انتظارات تورمی افزایش پیدا کردهاند؟ یا سرمایهگذاران برای نگهداری اوراق بلندمدت، بازده بیشتری مطالبه میکنند؟
بازده واقعی اوراق را بررسی کنید.
برای تحلیل طلا، این مرحله اهمیت زیادی دارد. ممکن است بازده اسمی اوراق افزایش پیدا کند، اما اگر انتظارات تورمی سریعتر بالا بروند، بازده واقعی کاهش مییابد. در چنین شرایطی، واکنش طلا میتواند برخلاف انتظار اولیه باشد.
شاخص دلار را زیر نظر بگیرید.
تقویت همزمان دلار و بازده واقعی معمولاً شرایط دشوارتری برای رشد طلا ایجاد میکند. در مقابل، تضعیف دلار میتواند بخشی از فشار ناشی از افزایش نرخهای واقعی را خنثی کند.
علت تغییر قیمت نفت را مشخص کنید.
رشد قیمت نفت به دلیل افزایش تقاضای جهانی، پیام متفاوتی نسبت به رشد آن بر اثر جنگ یا اختلال عرضه دارد. در حالت اول ممکن است چشمانداز اقتصادی بهتر شده باشد، اما در حالت دوم احتمال فشار تورمی و کاهش رشد اقتصادی بیشتر است.
برای تحلیل بیت کوین، فقط به نرخ بهره اکتفا نکنید.
نرخهای واقعی، ارزش دلار و شرایط نقدینگی اهمیت دارند، اما باید وضعیت بازار سهام، میزان تمایل سرمایهگذاران به ریسک و جریان ورود و خروج سرمایه از بازار ارزهای دیجیتال را هم بررسی کرد.
در نهایت، به افق زمانی توجه داشته باشید. واکنش چندساعته بازار به انتشار یک گزارش اقتصادی ممکن است با روندی که طی چند ماه شکل میگیرد متفاوت باشد. گاهی معاملهگران در کوتاهمدت بر اساس یک خبر موقعیتهای معاملاتی خود را تغییر میدهند، اما در بلندمدت عوامل بنیادی دیگری جهت بازار را تعیین میکنند.
جمعبندی؛ برای فهم بازارها باید به ارتباط متغیرها توجه کرد
نرخ بهره، تورم، بازده اوراق قرضه آمریکا، طلا، نفت و بیت کوین به شکلهای مختلف بر یکدیگر تأثیر میگذارند. افزایش نرخ بهره معمولاً هزینه فرصت نگهداری طلا را بالا میبرد و میتواند شرایط را برای داراییهای پرریسکی مانند بیت کوین دشوارتر کند. رشد قیمت نفت ممکن است تورم را افزایش دهد، اما تأثیر آن بر طلا و بازار اوراق به منشأ این افزایش بستگی دارد. از طرف دیگر، افزایش بازده اوراق قرضه لزوماً به معنی کاهش قیمت طلا نیست؛ زیرا باید میان بازده اسمی و واقعی تفاوت قائل شد.
مهمترین نکته این است که هیچکدام از این متغیرها را نباید بهتنهایی تحلیل کرد. برای مثال، وقتی تورم افزایش پیدا میکند، باید دید انتظارات نرخ بهره، بازده واقعی اوراق و ارزش دلار چه تغییری میکنند. وقتی نفت گران میشود، باید مشخص کرد افزایش قیمت ناشی از تقاضای بیشتر است یا اختلال عرضه. و وقتی فدرال رزرو نرخ بهره را کاهش میدهد، باید فهمید این تصمیم نشانه بهبود شرایط مالی است یا هشداری درباره ضعف اقتصاد.
در بازارهای مالی، صرفاً دانستن اینکه یک متغیر افزایش یا کاهش پیدا کرده کافی نیست؛ باید بدانیم چرا تغییر کرده، چه انتظاری پشت آن وجود داشته و این اتفاق از چه مسیری بر سایر داراییها اثر میگذارد. این نگاه به سرمایهگذاران کمک میکند بهجای واکنش سریع به تیتر اخبار اقتصادی، تصویر دقیقتری از شرایط بازار داشته باشند.
اکتبر سیاه امنیت سایبری: چگونه از خود محافظت کنیم؟
08 آبان 1405 - 20:00
هر روز خبری از یک حمله جدید مبتنی بر هوش مصنوعی یا یک آسیبپذیری تازه کشفشده به گوش میرسد. در ادامه به بررسی آنچه در حال رخ دادن است و راههایی که مردم عادی میتوانند از طریق آنها امنیت خود را در فضای آنلاین حفظ کنند، میپردازیم.
متخصصان امنیت سایبری ماه بسیار سختی را پشت سر میگذارند.
آنچه «اکتبر سیاه» لقب گرفته هنوز به پایان نرسیده، اما تا همین جا نیز دهها حمله سایبری بزرگ و آسیبپذیریهای شناساییشده توسط هوش مصنوعی را در سراسر اینترنت رقم زده است.
وقتی آسیبپذیریهای حیاتی در زبان برنامهنویسی PHP (که در حدود ۷۰ درصد از وبسایتها استفاده میشود) با کمک ابزارهای هوش مصنوعی کشف و در ۲۱ اکتبر توسط بنیاد PHP فاش شد، رقابتی جهانی برای پچ کردن سرورها در سراسر دنیا آغاز گشت.
ارائهدهنده خدمات ابری کلودفلر (Cloudflare) گزارش داد که پس از افشای این آسیبپذیری، میلیونها تلاش برای سوءاستفاده از آن صورت گرفته است؛ این در حالی بود که در ساعات پیش از افشای عمومی نیز هزاران تلاش مشابه ثبت شده بود.
برخی کشورها از جمله فرانسه و فنلاند به طور موقت دسترسی به برخی وبسایتها را مسدود کردند، در حالی که آژانس امنیت ملی ایالات متحده (NSA) به سازمانها هشدار داد که فوراً این نقصها را برطرف کنند یا سیستمهای آسیبدیده را از دسترس خارج نمایند.
ایلیا پولوسوخین، بنیانگذار NEAR، گفت:
ما اکنون در آخرالزمان امنیتی قرار داریم.
جیسون کلینتون، مشاور ارشد امنیتی شرکت Anthropic نیز هشدار داد:
با وجود اینکه اوضاع در ۴ روز گذشته بسیار بد شده است، اما قبل از اینکه شرایط بهتر شود، بسیار بدتر از این خواهد شد.
حتی از شهروندان بریتانیا خواسته شده است که برای شرایط اضطراری مانند آبوهوای شدید یا حملات سایبری که میتواند دسترسی به زیرساختهای حیاتی نظیر آب، برق یا اینترنت را قطع کند، «آماده باشند». همچنین به تأسیسات نظامی ایالات متحده دستور داده شده است که تحت ابتکار FORTRESS، برای ۹۰ روز فعالیت مستقل آماده شوند.
آیا ما به مشکل خوردهایم؟
فراتر از هجوم بردن برای احتکار کنسرو و بیسیمهای واکیتاکی، آیا کار دیگری هست که مردم عادی بتوانند برای کاهش خطرات احتمالی انجام دهند؟
راستی، «اکتبر سیاه» واقعاً چقدر وخیم است؟
راب همیلتون، محقق امنیت بیتکوین و عضو تیم قرمز بیتکوین (Bitcoin Red Team) میگوید:
اوضاع واقعاً خراب است. به نظر میرسد بقیه تازه دارند با واقعیتی بیدار میشوند که ما سه ماه پیش با آن روبرو شده بودیم.
دولت بریتانیا از شهروندان میخواهد برای شرایط اضطراری آماده باشند. منبع: gov.uk
در حدود یک هفته گذشته، پلتفرم ابری Railway فاش کرد که یک مهاجم به اطلاعات ورود و کلیدهای API مشتریان دسترسی پیدا کرده و آنها را رمزگشایی نموده است؛ حملهای که ظاهراً ارائهدهندگان هوش مصنوعی را هدف قرار داده بود.
غول آزمایشهای پزشکی، Quest Diagnostics، نقض دادههای خصوصی سلامت بیماران را تأیید کرد، در حالی که مشخص شد شرکت امنیتی هندی eMudhra دارای هشت مرجع صدور گواهی دیجیتال با کلیدهای ضعیف بوده است که احتمالا میتوانست به مهاجمان اجازه دهد خود را به جای وبسایتهای معتبر جا بزنند. همچنین پلتفرم میزبانی کد گیتهاب (GitHub) اختلال بزرگی را در سرویسهای خود تجربه کرد که نشان داد دنیای نرمافزار تا چه حد به زیرساختهای مشترک متکی است.
آستین دورز، مدیر ارشد امنیت گیتهاب، میگوید حوادثی از این دست «یادآوری روشنی است که پایداری نیازمند تلاش مداوم است»، زیرا توسعه نرمافزار مدرن «به شدت به هم پیوسته است».
حادثه امنیتی Railway. منبع: Railway
جاناتان ریس، تحلیلگر اطلاعات منابع باز (OSINT) و بلاکچین در شرکت امنیت بلاکچین CertiK، به مجله میگوید:
چیزی که بیش از همه ما را نگران میکند این است که چگونه یک نقطه ضعف واحد در زیرساختهای مشترک میتواند سازمانهای متعددی را به طور همزمان در معرض خطر قرار دهد.
متأسفانه، او میافزاید که توانایی هوش مصنوعی در یافتن آسیبپذیریها با توانایی آن در رفع آنها برابری نمیکند:
یافتن سریعتر آسیبپذیریها به طور خودکار به ما ظرفیت حل سریعتر آنها را نمیدهد.
چرا احتمالاً اوضاع بدتر خواهد شد
یکی از دلایل وخیمتر شدن این مشکل این است که هوش مصنوعی اقتصادِ امنیت سایبری را تغییر داده است.
کاری که زمانی برای انجام دادن به منابع یک دولت-ملت و هکرهای بسیار حرفهای نیاز داشت، اکنون میتواند توسط یک نوجوان در زیرزمین خانهاش انجام شود.
مت شومر، کارآفرین و سرمایهگذار حوزه هوش مصنوعی، گفت که هوش مصنوعی به کاربران غیرفنی این امکان را میدهد که نقاط ضعف را پیدا کرده و از آنها سوءاستفاده کنند و این امر باعث شده مدافعان امنیت «برای عقب نماندن، در یک مسابقه نفسگیر باشند».
هر نقطه ضعف همچنان باید توسط افرادی که همین حالا هم به شدت تحت فشار هستند، روی میلیونها سیستم اصلاح، آزمایش و نصب شود.
دورز میگوید ابزارهای امنیتی مبتنی بر هوش مصنوعی به طرز «چشمگیری» موانع موجود بر سر راه «کشف نقصهای پیچیده و عمیق در پایگاههای کد پرکاربرد» را کاهش دادهاند.
مردم عادی واقعاً چه کاری میتوانند انجام دهند؟
چند گام عملی وجود دارد که افراد عادی میتوانند برای حفظ امنیت بیشتر خود در فضای آنلاین در طول این دوره بیثبات به کار ببندند.
اینترنت تحت حمله است. منبع: مت شوم
شومر توصیه میکند از وارد شدن به سایتهایی که نمیشناسید خودداری کنید و قویاً تأکید میکند که «تا زمانی که این بحران فروکش نکرده»، رمزهای عبور یا شماره کارتهای بانکی خود را در سایتهای ناآشنا وارد نکنید، زیرا سایتهای کوچکتر «کمترین احتمال را دارد که پچهای امنیتی را نصب کرده باشند».
هر برنامهای را که استفاده نمیکنید حذف نمایید و گجتهای هوشمندی را که به آنها نیاز ندارید از برق بکشید. همچنین «اگر میخواهید احتیاط بیشتری به خرج دهید»، مقداری پول نقد در خانه نگه دارید و به اندازه چند روز خواربار ذخیره کنید.
دورز میگوید بهترین دفاع «قفل کردن نقاط دسترسی شخصی و کوچک نگه داشتن ردپای دیجیتال کلی» است. احراز هویت چندعاملی (MFA) را در تمام حسابهای کاربری خود فعال کنید و ترجیحاً به جای پیامک، از برنامههای احراز هویت (Authenticator) یا کلیدهای امنیتی سختافزاری استفاده نمایید.
این کار مانند یک کلید قطعکننده مدار عمل میکند و حتی اگر نرمافزار زیربنایی دچار نفوذ شده باشد، مانع از ورود هکرها به حساب شما میشود.
او همچنین میگوید هرگز از رمزهای عبور تکراری استفاده نکنید:
برای هر سایت رمزهای عبور قوی و منحصربهفرد بسازید و به صورت دورهای مجوزهای برنامههای قدیمی یا اتصالات شخص ثالثی را که دیگر استفاده نمیکنید، قطع نمایید.
دستگاهها و مرورگرهای وب خود را روی بهروزرسانی خودکار قرار دهید:
در حالی که تیمهای پلتفرمها در حال کار برای رفع مشکلات امنیتی در سطح ابری و در بخش بکاند هستند، ایمن نگه داشتن دستگاههایتان تضمین میکند که هکرها نتوانند از سختافزار شخصی شما به عنوان یک بک دور (Backdoor) برای ورود به حسابهایتان استفاده کنند.
حضانت شخصی (Self-custody) بله یا خیر؛ مسئله این است
در حالی که افزایش نگرانکننده حوادث امنیتی باعث شده برخی از دارندگان ارزهای دیجیتال به فکر گزینههای جایگزین بیفتند و برخی کارشناسان علیه نگهداری شخصی داراییها (Self-custody) توصیه کنند، دیگران مانند جیمسون لوپ، حامی بیتکوین و مدیر ارشد امنیت شرکت Casa، به کاربران یادآوری میکنند که این کار کل هدف بیتکوین را زیر سؤال میبرد.
او میگوید:
شما تنها زمانی میتوانید از ویژگیهای منحصربهفرد بیتکوین بهرهمند شوید که کلیدهای خصوصی خودتان را در اختیار داشته باشید. [...] واگذار کردن کلیدهایتان ریسک را از بین نمیبرد، بلکه صرفاً ریسک را به جایی منتقل میکند که شما نمیتوانید آن را ببینید یا کنترل کنید.
ریس توصیه میکند مبالغ کمی را که قصد استفاده روزمره از آنها را دارید در یک کیف پول گرم (Hot Wallet) نگه دارید و آن را از داراییهای بلندمدت خود که در کیف پول سختافزاری نگهداری میشوند جدا کنید و اینکه «به جای تأیید کورکورانه تراکنشها، واقعاً متنی را که امضا میکنید بخوانید.»
اگرچه این اقدامات احتیاطی میتواند آسیبپذیری شما را در برابر حملات کاهش دهد، اما کاربران عادی تنها میتوانند مشکلات محلی و شخصی خود را مهار کنند و توانایی چندانی برای تأثیرگذاری بر مشکلات کلان ندارند.
او میگوید شما میتوانید «شعاع انفجار (میزان خسارت) را کاهش دهید، اما نمیتوانید از نفوذ به زیرساختها جلوگیری کنید.»
بنابراین، در حالی که کاربران میتوانند بهداشت سایبری خود را بهبود ببخشند، در نهایت «بار اصلی و ساختاری این مسئولیت بر دوش پلتفرمها و ارائهدهندگان خدمات است.»
ریشه اصلی هک چند میلیارد دلاری بایننس، خطای امضا است یا استاندارد EIP-7702؟
08 آبان 1405 - 16:00
دادههای آنچین نشان میدهند که پول از آدرس 0x28C6…1d60 خارج شده است. این آدرس که «Binance 14» نامیده میشود، یکی از بزرگترین کیف پولهای گرم (Hot Wallet) اتریوم بایننس است که روزانه هزاران تراکنش برداشت را پردازش میکند. در این تراکنش، ۱۶۷,۴۶۴ اتریوم (ETH)، ۱.۶۱۵ میلیارد دلار تتر (USDT) به همراه بیش از ۶۰ نوع توکن دیگر که در آن زمان حدود ۲.۵ میلیارد دلار ارزش داشتند، جابهجا شد. در نهایت تنها ۱ اتریوم در این کیف پول باقی ماند.
کارمزد گس (Gas Fee) این تراکنش ۰.۰۰۰۴ اتریوم، یعنی کمتر از ۱ دلار بود.
سه دقیقه قبل از آن، فردی یک تراکنش از نوع EIP-7702 را به این آدرس ارسال کرده بود که حاوی ۵۰ مجوز (Authorization) با نانسهای (Nonce) ۱۸,۹۱۴,۷۷۵ تا ۱۸,۹۱۴,۸۲۴ بود. ۴۹ مورد از آنها نامعتبر بودند، اما ۱ مورد به هدف نشست. به هدف نشستن یعنی: از این ثانیه به بعد، هرگونه فراخوانی (Call) به آدرس Binance 14، قراردادی را اجرا میکند که مهاجم شب قبل در ساعت ۲۳:۵۹ مستقر کرده بود؛ یک قرارداد تخلیهکننده (Sweeper) تاییدنشده که تنها یک تابع sweep (برای تخلیه کامل) داشت.
بنابراین، Binance 14 دیگر یک کیف پول نبود؛ بلکه به پوستهای تبدیل شده بود که برنامه شخص دیگری را در خود جای داده بود.
این نمایندگی اختیار (Delegation) همچنان برقرار بود. ۳ ساعت و ۴۵ دقیقه گذشت و هیچکس آن را لغو نکرد.
این در حالی است که «لغو کردن» این وضعیت، تنها نیازمند یک بار امضای مجدد با همان کلید خصوصی است. تا ساعتها بعد، بایننس همچنان در حال استفاده از همین کلید بود تا توکنهای خرد و پراکندهای را که تخلیه نشده بودند، به کیف پول خودش بازگرداند.
آیا EIP-7702 دلیل اصلی این حمله است؟
منطق EIP-7702 به این صورت است: به یک آدرس عادی (EOA) اجازه میدهد کدهای یک قرارداد هوشمند را بدون تغییر در آدرس، موجودی و کلید خصوصی، «اجاره» کند. روش اجاره کردن هم نوشتن ۲۳ بایت در بخش کد (Code field) آن آدرس است و عبارت 0xef0100 به علاوه آدرس قرارداد. این ۲۳ بایت کد قابل اجرا نیستند، بلکه یک اشارهگر (Pointer) هستند. از آن لحظه به بعد، هر کسی که این آدرس را فراخوانی کند، ماشین مجازی اتریوم (EVM) کدهای اشاره شده توسط آن اشارهگر را بارگذاری کرده و در بستر (Context) خودِ آن آدرس اجرا میکند؛ یعنی address(this) همچنان خود آدرس است و موجودی نیز همان موجودی خودش باقی میماند.
این استاندارد هیچ باگی ندارد. درک چیانگ (Derek Chiang)، بنیانگذار ZeroDev و یکی از مشارکتکنندگان در تدوین EIP-7702، در روز حادثه صراحتاً اعلام کرد: خود استاندارد EIP-7702 هیچ آسیبپذیریای ندارد و کاربران کیف پولهایی که از این استاندارد پشتیبانی میکنند، نیازی به نگرانی ندارند. او یک نکته دیگر را هم اضافه کرد: برای اینکه یک مهاجم بتواند از 7702 استفاده کند، یا باید کنترل کلید خصوصی را در دست داشته باشد و یا بایننس را فریب دهد تا یک مجوز 7702 را امضا کند.
این اولین باری نیست که از این قابلیت به عنوان ابزار حمله استفاده میشود. پس از ارتقای Pectra در اتریوم، شرکت Wintermute ظرف چند هفته کشف کرد که بیش از ۹۷ درصد از نمایندگی اختیارهای 7702 در شبکه اصلی (Mainnet) به قراردادی تقریباً یکسان از نوع «Sweeper» اشاره دارند. پژوهشها حدود ۳.۶۶ میلیون تراکنشِ مجوز را ثبت کردهاند که حدود ۶۳ درصد آنها مربوط به قراردادهای مخرب بوده و زیان تاییدشدهای معادل ۲.۳ میلیون دلار به همراه داشتهاند. شرکت امنیتی Blockaid نیز چهار حادثه مرتبط با 7702 را در نیمه اول سال ۲۰۲۶ تایید کرد که در مجموع حدود ۱.۰۸ میلیون دلار خسارت داشتند و پیشبینی کرده بود که اولین سرقت میلیون دلاری در طول همان سال رخ خواهد داد.
اما نتیجه یک سرقت ده رقمی بود؛ یعنی سه مرتبه بزرگی بالاتر از برآورد آنها.
همین موضوع باعث شده بسیاری دلیل هک ۵.۶ میلیارد دلاری بایننس، بزرگترین هک در تاریخ را به EIP-7702 نسبت دهند. اما آیا واقعاً مشکل از 7702 است؟
امضاها چگونه به دست آمدند؟
پیش از ادامه، یک نکته باید روشن شود: ۵۰ مجوز به معنای ۵۰ امضا است، پس این ۵۰ امضا دقیقاً چگونه تولید شدهاند؟
اگر مهاجم کلیدهای خصوصی کامل را به دست آورده بود، چرا باید ۵۰ نانس را به صورت کورکورانه هدفگیری میکرد؟ و اگر کلیدها همیشه در دست بایننس بودهاند، چرا ۱۱ کیف پول به طور همزمان در عرض ۱۲ دقیقه سقوط کردند؟ هنوز هیچ توضیحی برای این موضوع وجود ندارد.
بیست و چهار ثانیه پس از تخلیه اصلی، کیف پول Binance 16 مقدار ۲۸,۰۰۵.۶ اتریوم، ۵۵.۷ میلیون دلار USDT، ۲۵.۹ میلیون دلار RLUSD و ۸۴.۵ واحد WBTC را به همان آدرس گیرنده منتقل کرد.
در عرض ۱۲ دقیقه، ۱۰ کیف پول گرم دیگر بایننس نیز دقیقاً همین کار را روی چهار شبکه مختلف انجام دادند: کیف پول Binance 55 روی شبکه آپتیمیزم (Optimism) ۴۴.۲ میلیون دلار توکن OP را خارج کرد؛ چهار کیف پول روی شبکه آربیتروم (Arbitrum) ۷۴.۶ میلیون دلار توکن ARB و ۸,۴۲۶ اتریوم را انتقال دادند و چهار کیف پول روی شبکه آوالانچ (Avalanche) ۱.۸۱ میلیون واحد AVAX و ۸.۴۱ میلیون دلار USDT را خارج کردند.
هیچیک از این کیف پولها حاوی کدی نبودند. تمام این تراکنشها انتقالهای عادی بودند که با کلید خصوصی خودِ کیف پول امضا شده و در لابهلای برداشتهای روزمره و عادی قرار گرفته بودند.
کسی که کلیدهای خصوصی را در اختیار دارد، نیازی به حدس زدن و هدفگیری کورکورانه نانسها ندارد. بررسی eth_getTransactionCount تنها یک ثانیه زمان میبرد.
فردی که مجبور میشود ۵۰ مجوز را برای پوشش ۵۰ نانس متوالی به صورت یکجا بسازد، شرایط متفاوتی دارد: او کسی است که میتواند امضاها را به دست آورد، اما به استیت لحظهای (Real-time state) کیف پول دسترسی ندارد؛ یا کسی است که تنها میتواند یک دسته از مجوزهای از پیش آماده شده را به صورت یکجا ارسال کند و بگذارد سیستم آنها را امتحان کند.
نکته قابل توجهتر این است که این ۵۰ مجوز همگی به صورت یکجا و در قالب یک تراکنش واحد تایید شدهاند.
ارزیابی شرکت امنیتی Blockaid این است که «از کلید سوءاستفاده شده است»، نه اینکه کلید خصوصی مستقیماً استخراج و سرقت شده باشد. کوئیت (Quit)، معاون بخش بلاکچین در Yuga Labs نیز به همین فرضیه متمایل است:
آنچه مهاجم به دست آورده «امضاهای مجاز» بوده است، نه خودِ کلید خصوصی و استفاده از یک رلهکننده (Relayer) برای ثبت تراکنشها احتمالاً دقیقاً با هدف پنهان کردن منبع اصلی امضاها صورت گرفته است.
شنیو (Shenyu) در مرور صبحگاهی خود به جزئیات جالبی اشاره کرد:
بایننس همچنان از همان کلید خصوصی برای امضا و بازگرداندن توکنهای خردِ باقیمانده به کیف پول خود استفاده میکرد.
این موضوع نشان میدهد که کلید خصوصی در آن صبح همچنان تحت کنترل بایننس بوده است.
بایننس گزارش اولیه خود را منتشر کرد:
احتمالاً لپتاپ یکی از مهندسان DevOps آلوده شده و مهاجم از طریق آن به کانتینرهای سرویس دسترسی پیدا کرده و تراکنشهای برداشت غیرمجاز را ثبت کرده است؛ در حال حاضر هیچ مدرکی دال بر لو رفتن کلید خصوصی کیف پولها یافت نشده است.
لحظهای که دارایی از دست رفت، آنچین نبود
بنابراین، مسئله اصلی EIP-7702 نیست، بلکه مرحلهای است که «پیش از امضا» رخ میدهد.
یک کیف پول گرم روزانه هزاران تراکنش را امضا میکند، پس باید خودکار (Automated) باشد؛ از طرفی باید امن باشد، بنابراین به ماژولهای امنیتی سختافزاری (HSM)، محاسبات چندجانبه (MPC)، چندامضایی (Multi-sig) و فرآیندهای تایید نیاز دارد. در نتیجه، تمام مدل امنیتی در یک جمله خلاصه میشود: آیا این فرآیند میتواند پیش از امضا تشخیص دهد که «این تراکنش نباید امضا شود»؟
مشکل اینجاست که اکثر معیارهای ارزیابی و قضاوت، تنها دو ستون دارند: یعنی «مبلغ» و «آدرس».
مجوز 7702 هیچکدام از اینها را به شکل متعارف ندارد. این تراکنش اصلاً مبلغی ندارد. چیزی که تغییر میدهد این نیست که «چه مقدار منتقل شود»، بلکه این است که «ماهیت این آدرس چیست».
اینطور نیست که بایننس هیچ دفاعی در برابر حملات نداشته است.
سه روز پیش از این حادثه، در ۲۷ اکتبر، بایننس به طور پیشدستانه موضوع قابل توجهی را افشا کرده بود: در طول هفته گذشته، تیم امنیتی آنها چندین حمله مرتبط با کره شمالی را رهگیری و خنثی کرده بود. روش این حملات مصاحبه مسری (Contagious Interview) نام دارد، طرف مقابل خود را به عنوان یک جذبکننده نیرو (Recruiter) جا میزند و با استفاده از مصاحبه، تستهای کدنویسی و بهانههایی مانند «فقط اول این ابزار توسعه را نصب کن»، افراد را فریب میدهد تا برنامههای مخرب را اجرا کنند؛ به محض اجرای برنامه، کلیدها، شبکههای داخلی و جابهجاییهای بعدی سرمایه، همگی یک نقطه ورود پیدا میکنند.
اما این سیستم دفاعی نتوانست جلوی یک سوال کلیدی را بگیرد:
آیا این تراکنش باید امضا شود؟
پس از سرقت ۶.۳ میلیارد دلاری، بایننس چقدر سرمایه برای جبران خسارتها در اختیار دارد؟
08 آبان 1405 - 12:00
بسیاری با خبری شوکهکننده از خواب بیدار شدند! بایننس، بزرگترین صرافی ارز دیجیتال جهان، ناگهان هدف یک حمله هکری ۶.۳ میلیارد دلاری قرار گرفت که گمان میرود کار گروه هکری لازاروس از کره شمالی باشد. بایننس اعلام کرد که مسدود شدن حدود ۳ میلیارد دلار از این داراییها تأیید شده و داراییهای کاربران در امنیت است؛ هه یی (He Yi) نیز تأکید کرد که بایننس تمام خسارتهای ناشی از این هک را متقبل خواهد شد. تمرکز بازار کریپتو نیز تغییر کرده است؛ از «ابعاد وجوه سرقتشده از بایننس و تأثیر آن بر بازار کریپتو» به این پرسش که «آیا بایننس میتواند کسری دارایی ناشی از این هک را جبران کند؟». در این مقاله، میهن بلاکچین به اختصار این موضوع را با دادههای مرتبط برای اطلاع خوانندگان بررسی و تحلیل میکند.
کنار زدن پرده از «بزرگترین صرافی ارز دیجیتال جهان»
پیش از بررسی خسارتهای احتمالی چند میلیارد دلاری بایننس، بیایید ابتدا ببینیم چه چیزی جایگاه بایننس را به عنوان «بزرگترین صرافی ارز دیجیتال جهان» به شکلی بیچونوچرا تثبیت کرده است.
۹ سال فعالیت بایننس، ۳۳۵ میلیون کاربر و بیش از ۱۲۹.۴ میلیارد دلار دارایی مشتریان
بر اساس «گزارش بررسی سالانه صنعت بلاکچین در سال ۲۰۲۵» که توسط بایننس منتشر شده، کل حجم معاملات این صرافی در سال ۲۰۲۵ به ۳۴ تریلیون دلار رسیده است که شامل بیش از ۷.۱ تریلیون دلار حجم معاملات اسپات و رشد ۱۸ درصدی میانگین حجم معاملات روزانه در تمامی محصولات نسبت به سال قبل بوده است. پلتفرم Binance Alpha 2.0 در سال ۲۰۲۵ از مرز ۱ تریلیون دلار حجم معاملات عبور کرد و ۱۷ میلیون کاربر را جذب نمود؛ همچنین از ۶.۶۹ میلیارد دلار خسارت احتمالی برای ۵.۴ میلیون کاربر جلوگیری کرد. طبق اطلاعات وبسایت رسمی بایننس در زمان نگارش این مطلب، تعداد کاربران جهانی بایننس از ۳۳۵ میلیون نفر فراتر رفته، داراییهای مشتریان بیش از ۱۲۹.۴ میلیارد دلار است و حجم معاملات ۲۴ ساعته آن از ۱۲۵.۵ میلیارد دلار عبور کرده که آن را به رهبر بلامنازع بازار جهانی تبدیل میکند. بر اساس برآوردهای رسانهها و نهادهای شخص ثالث، درآمد کل سال ۲۰۲۴ بایننس حدود ۱۶.۸ میلیارد دلار با سود خالص تقریبی ۴۶۴ میلیون دلار بوده است؛ درآمد سال ۲۰۲۵ نیز حدود ۱۶ تا ۱۷ میلیارد دلار برآورد میشود.
اثبات ذخایر بایننس
پس از فروپاشی صرافی FTX، اثبات ذخایر (PoR) صرافیها به یک استاندارد در این صنعت تبدیل شد و بایننس یکی از صرافیهای پیشرو در پیشبرد این استاندارد است. بر اساس آخرین دادههای اثبات ذخایر که در اوایل اکتبر امسال منتشر شد، نسبت ذخایر داراییهای اصلی بایننس در آن زمان همگی حداقل ۱۰۰ درصد بوده است. بهطور مشخص:
نسبت ذخیره BTC برابر با ۱۰۰.۳۵٪، موجودی خالص حسابها ۶۸۸,۵۷۲.۶۸ واحد BTC، موجودی کیف پولهای آنچین ۶۹۱,۰۰۳.۵۹۳ واحد BTC؛
نسبت ذخیره ETH برابر با ۱۰۰.۰۰٪، موجودی خالص حسابها ۳,۷۹۹,۱۳۶.۴۳ واحد ETH، موجودی کیف پولهای آنچین ۳,۷۹۹,۱۳۹.۷۵۲ واحد ETH؛
نسبت ذخیره USDT برابر با ۱۰۳.۸۸٪، موجودی خالص حسابها حدود ۳۲.۰۲۸ میلیارد واحد، موجودی کیف پولهای آنچین حدود ۳۳.۲۷۱ میلیارد واحد؛
نسبت ذخیره USDC برابر با ۱۰۸.۲۶٪، موجودی خالص حسابها حدود ۷.۱۷۸ میلیارد واحد، موجودی کیف پولهای آنچین حدود ۷.۷۷۱ میلیارد واحد.
نسبت ذخایر BNB، SOL و XRP نیز به ترتیب ۱۰۰.۴۷٪، ۱۰۰.۰۰٪ و ۱۰۰.۷۷٪ بوده است.
با محاسبه بر اساس قیمتهای فعلی، مجموع موجودی خالص ۶ ارز اصلی (BTC، ETH، USDT، USDC، BNB و SOL) در مجموع حدود ۱۳۳.۶ میلیارد دلار است؛ مجموع موجودی کیف پولهای آنچین نیز حدود ۱۳۵.۸ میلیارد دلار است. این دوره از گزارش PoR حدود ۵۵ ارز را پوشش میداد که نهاد شخص ثالث Verifelse ارزش کل آنها را برای همان دوره حدود ۱۶۶.۱ میلیارد دلار قیمتگذاری کرده است.
شایان ذکر است که کیف پول هکشده «Binance 14» نیز یک کیف پول نگهداری داراییهای ذخیره بود که در آن زمان حدود ۱.۲۶ میلیارد واحد USDT و ۸۹,۴۷۵ واحد ETH در خود جای داده بود و در مجموع ۳۷ دارایی را پوشش میداد. بر اساس گزارش CoinDesk، در این حمله حدود ۲۰۴,۵۰۰ واحد ETH به سرقت رفته که حدود ۵.۶ درصد از ذخایر ETH بایننس را تشکیل میدهد و نسبت ذخیره ETH را به حدود ۹۴ درصد میرساند؛ داراییهای سرقتشده شامل ENA، UNI، PEPE و AAVE حدود ۷ تا ۱۵ درصد از موجودی مربوطه بایننس را تشکیل میدهند و ممکن است نسبت ذخایر USDC و برخی آلتکوینها نیز به زیر ۱۰۰ درصد سقوط کند. روز اول هر ماه، تاریخ ثابت بایننس برای انتشار گزارش اثبات ذخایر (PoR) است و انتشار بعدی در ۱ نوامبر خواهد بود — در آن زمان میتوانیم وضعیت تکمیل و جایگزینی وجوه مربوطه را بررسی کنیم.
صندوق SAFU
علاوه بر وجوه فوق، بایننس منبع مالی دیگری نیز برای پشتیبانی و پوشش این حمله در اختیار دارد. صندوق SAFU که پیشتر به آن اشاره شد. بر اساس دادههای آنچین، این صندوق در حال حاضر حاوی ۱۵,۰۰۰ بیتکوین است که با قیمتهای فعلی بیتکوین، حدود ۱.۱۵۷ میلیارد دلار ارزش دارد.
شکاف جبران خسارت بایننس
با مرور اطلاعات پایه، کسری جبران خسارتی که بایننس در پی این حادثه هک با آن روبروست به وضوح مشخص میشود. حجم وجوه سرقتشده تأییدشده در حال حاضر ۶.۳ میلیارد دلار است که از این مقدار، مسدود شدن حدود ۳ میلیارد دلار دارایی تأیید شده است؛ داراییهای صندوق SAFU نیز در مجموع حدود ۱.۱۵۷ میلیارد دلار است؛ بنابراین شکاف مالی بایننس برای جبران خسارت به ۲.۱۴۳ میلیارد دلار کاهش مییابد.
این کسری خسارت، معادل حدود ۱۲.۶ درصد از درآمد تقریبی ۱۷ میلیارد دلاری (تخمینی) بایننس در سال ۲۰۲۵ است؛ تنها ۱.۶۵ درصد از کل دارایی ۱۲۹.۴ میلیارد دلاری مشتریان آن را تشکیل میدهد و تنها ۱.۳ درصد از کل مقیاس ذخایر قبلی ۱۶۶ میلیارد دلاری آن است. اگر بر اساس مقیاس سود خالص بایننس در سال ۲۰۲۴ برآورد شود، کسری باقیمانده حدود ۲.۱۴ میلیارد دلاری معادل حدود ۴.۷۶ سال سود خالص بایننس است؛ اگر بر اساس ارزشگذاری فعلی ۱۰۰ میلیارد دلاری بایننس محاسبه شود، این خسارت حدود ۲.۱ درصد را شامل میشود؛ و اگر بر اساس ثروت خالص قبلی CZ (چانگپنگ ژائو) در فهرست فوربز که حدود ۱۱۰ میلیارد دلار بود محاسبه شود، این کسری تنها ۱.۹ درصد است.
بهطور خلاصه، برای سایر صرافیهای کوچکتر، این مبلغ ممکن است بسیار فراتر از کل داراییهای آنها باشد؛ اما برای بایننس، با توجه به مقیاس عظیم آن، پر کردن این شکاف مالی کمی زمان میبرد اما آسیب بنیادینی به آن وارد نخواهد کرد.
بایننس قطعاً از این بحران عبور خواهد کرد
در ماه مه ۲۰۱۹ نیز کیف پول گرم بایننس هدف حمله هکری قرار گرفت و حدود ۷,۰۰۰ بیتکوین به ارزش تقریبی ۴۰.۷ میلیون دلار در آن زمان از دست رفت. پس از آن حادثه، بایننس بلافاصله تأکید کرد که وجوه کاربران تحت تأثیر قرار نگرفته و خسارتهای مربوطه بهطور کامل توسط صندوق SAFU پوشش داده میشود و در نهایت آن حادثه بدون مشکل مدیریت شد. اگرچه مقیاس وجوه سرقتشده در این نوبت بزرگتر است و انواع ارزهای بیشتری را شامل میشود، اما بایننس به عنوان رهبر صنعت کریپتو، «دماسنج بازار کریپتو» محسوب میشود. ما معتقدیم که با تکیه بر اعتبار پیشین در این صنعت، مقیاس سرمایههای انباشتهشده و آمادگیهای همهجانبه، این حادثه نیز میتواند به درستی حلوفصل شود.
🔴 آپدیت لحظهای اخبار مرتبط با هک صرافی بایننس
08 آبان 1405 - 00:45
دقایقی پیش، بیش از ۲.۷ میلیارد دلار دارایی دیجیتال از دو کیف پول گرم منتسب به صرافی بایننس خارج و به یک آدرس جدید منتقل شد. این جابهجایی بزرگ که در فاصله تنها ۲۴ ثانیه انجام شده، همزمان با ریزش بازار ارزهای دیجیتال، نگرانیها درباره احتمال وقوع یک حادثه امنیتی در بزرگترین صرافی کریپتو را افزایش داده است.
به گزارش میهن بلاکچین، دادههای آنچین از انتقال ۲.۷۰۱۶ میلیارد دلار دارایی به یک آدرس تازهساختهشده حکایت دارند. در همین حال، برخی تحلیلگران درباره ارتباط احتمالی تراکنشهای مشکوک با کیف پولهایی که از طریق تورنادو کش (Tornado Cash) تأمین مالی شدهاند، هشدار دادهاند. با این حال، هنوز هیچ حمله هکری تأیید نشده و بایننس نیز تاکنون توضیح رسمی درباره این جابهجاییها ارائه نکرده است.
جزئیات خروج ۲.۷ میلیارد دلار از کیف پولهای بایننس
بر اساس دادههای منتشرشده، در ساعت ۲۰:۲۴:۲۳ به وقت UTC، یکی از کیف پولهای گرم بایننس با نام Binance 14 حدود ۲.۵۳ میلیارد دلار دارایی در قالب ۶۴ توکن مختلف را به یک آدرس منتقل کرد. تنها ۲۴ ثانیه بعد، کیف پول گرم دیگری منتسب به این صرافی نیز ۱۷۴.۴ میلیون دلار دارایی به همان آدرس فرستاد. مجموع این دو تراکنش به ۲ میلیارد و ۷۰۱ میلیون و ۶۰۰ هزار دلار رسید.
بخش عمده داراییهای منتقلشده شامل حدود ۱.۶۷ میلیارد دلار تتر (USDT) و ۴۵۴.۱ میلیون دلار اتریوم (ETH)، معادل ۱۹۵٬۴۷۰ واحد، بود. در کنار این دو دارایی، حدود ۸۸.۵ میلیون دلار استیبلکوین RLUSD، حدود ۷۷.۱ میلیون دلار توکن رپدشده اتریوم بیکن (wBETH)، نزدیک به ۵۰.۵ میلیون دلار تتر گلد (XAUt) و دهها دارایی دیگر نیز جابهجا شدند.
آدرس مقصد این انتقالها بهتازگی ایجاد شده بود و پیش از دریافت این حجم از دارایی، سابقه تراکنشی نداشت. این موضوع در کنار حجم بالای انتقالها، توجه تحلیلگران آنچین را جلب کرده است.
برخی گزارشها از ارتباط احتمالی تراکنشهای مشکوک با کیف پولهایی خبر میدهند که از طریق تورنادو کش (Tornado Cash) تأمین مالی شدهاند؛ موضوعی که نگرانیها درباره احتمال وقوع یک حادثه امنیتی را افزایش داده است. همچنین، تلاش برای انتقال ۷۸۰ میلیون دلار یواسدیکوین (USDC) از یک کیف پول گرم دیگر منتسب به بایننس ناموفق بوده است.
در آخرین تحولات نیز دادههای آنچین نشان میدهند که شرکت تتر (Tether) حدود ۱.۵ میلیارد دلار USDT مرتبط با هک احتمالی بایننس را مسدود کرده است. شرکت سرکل (Circle) نیز حدود ۸۲۳ میلیون دلار یواسدیکوین (USDC) مرتبط با هک احتمالی بایننس را مسدود کرد.
پائولو آردوینو، مدیرعامل تتر در واکنش به این اتفاقات در توییتی نوشته:
تتر بیش از ۱.۵۶۷ میلیارد دلار USDT مرتبط با هک احتمالی صرافی بایننس را مسدود کرده است. حفاظت از صنعت کریپتو و شرکایمان اولویت اصلی ماست. مراقب خودتان باشید.
همزمان با انتشار این اخبار، قیمت BNB حدود ۸.۶ درصد، اتریوم حدود ۴ درصد و بیت کوین حدود ۲.۷ درصد کاهش یافته است. همچنین، در ۳۰ دقیقه بیش از ۶۰۰ میلیون دلار از پوزیشنهای لانگ اهرمی بازار لیکویید شده است.
تا زمان انتشار این گزارش، هک شدن بایننس تأیید نشده و این صرافی نیز هنوز بیانیه رسمی درباره علت انتقالها منتشر نکرده است. به محض مشخص شدن جزئیات بیشتر، این پست آپدیت خواهد شد.
آپدیت: تأیید هک بایننس توسط CZ
در واکنش به اتفاقات اخیر، چانگپنگ ژائو (CZ)، بنیانگذار بایننس، اعلام کرد که به نظر میرسد این صرافی هک شده است. او ضمن قدردانی از اقدام سریع تتر و سرکل برای مسدود کردن بهترتیب ۹۷۱ میلیون دلار USDT و ۸۲۳ میلیون دلار USDC، تأکید کرد که انتظار دارد تمام دارایی کاربران بهطور کامل پوشش داده شود.
ژائو همچنین تصریح کرد که دیگر مدیریت بایننس را بر عهده ندارد و اظهاراتش را در جایگاه یکی از سهامداران این صرافی مطرح کرده است. با این حال، او جزئیات بیشتری درباره نحوه وقوع حمله احتمالی ارائه نکرد.
آپدیت: بیانیه رسمی بایننس درباره احتمال بروز مشکل امنیتی
صرافی بایننس دقایقی پیش در شبکه اجتماعی ایکس بیانیهای منتشر کرد و نوشت:
تیمهای ما از گزارشهای منتشرشده درباره احتمال بروز یک مشکل امنیتی مطلع هستند و در حال بررسی فعالانه این موضوعاند. در حال حاضر، هنوز هیچگونه تأثیری بر دارایی کاربران تأیید نشده است.
تیمهای امنیتی ما با فوریت در حال بررسی تمام اطلاعات مرتبط هستند و بهمحض تأیید اطلاعات جدید، جزئیات را از طریق کانالهای رسمی بایننس منتشر خواهیم کرد.
از کاربران میخواهیم هوشیار باشند، مراقب کلاهبرداریها بمانند و به لینکها، پیامها یا درخواستهای غیررسمی برای دریافت اطلاعات حساب خود اعتماد نکنند.
آپدیت: مسدود شدن بازارهای وامدهی Aave برای جلوگیری از استفاده هکر از داراییها
در تازهترین تحول، دادههای آنچین نشان میدهند پروتکل آوه (Aave) بازارهای وامدهی خود را مسدود کرده است تا از استفاده احتمالی مهاجم از داراییهای مرتبط با حمله به بایننس برای دریافت وام جلوگیری کند. این اقدام با هدف محدود کردن امکان استفاده از داراییهای مشکوک در پروتکل و جلوگیری از گسترش پیامدهای احتمالی این حادثه انجام شده است.
آپدیت: افزایش ادعایی خسارت هک بایننس به بیش از ۵.۶ میلیارد دلار
همزمان، گزارشهای غیررسمی از افزایش ارزش داراییهای ادعاییِ مسروقه در حمله احتمالی به بایننس به بیش از ۵.۶ میلیارد دلار خبر میدهند. بر اساس این گزارشها، این رقم شامل ۱.۴۵ میلیارد دلار بیت کوین، ۸۷۵ میلیون دلار اتریوم، ۱.۵۷ میلیارد دلار تتر، ۸۲۳ میلیون دلار USDC، حدود ۲۳۴ میلیون دلار ترون و صدها میلیون دلار دارایی دیجیتال دیگر است.
در صورت تأیید این ارقام، این حادثه میتواند به بزرگترین هک تاریخ بازار ارزهای دیجیتال تبدیل شود.
آپدیت: ۹۸۴ میلیون واحد توکن BEAM سوزانده شد
به دنبال حمله سایبری به صرافی بایننس، حدود ۹۸۴ میلیون توکن BEAM سوزانده شد. دادههای آنچین نشان میدهد این توکنها احتمالاً از طریق کیف پول چندامضایی تیم پروژه از چرخه خارج شدهاند تا هکر نتواند آنها را در بازار بفروشد و باعث فشار فروش شود.
آپدیت: واکنش شرکت گلسنود به هک صرافی بایننس
شرکت تحلیل آنچین گلسنود در توییتی در رابطه با هک صرافی بایننس نوشت:
به نظر میرسد صرافی بایننس بهتازگی هدف حمله سایبری قرار گرفته و حدود ۵.۳ میلیارد دلار از داراییهای آن به سرقت رفته است. بزرگترین بخش این داراییها شامل ۱.۶۶ میلیارد دلار تتر (USDT)، حدود ۱۷٬۹۸۵ بیت کوین (BTC) به ارزش تقریبی ۱.۴۵ میلیارد دلار و ۷۶۷ میلیون دلار یواسدیکوین (USDC) است. اتریوم و دهها توکن دیگر نیز در میان داراییهای منتقلشده قرار دارند.
البته این رقم در مقایسه با مجموع داراییهایی که بایننس به صورت آنچین نگهداری میکند، بخش کوچکی است.
آپدیت: بایننس جزئیات اولیه حمله ۶.۳ میلیارد دلاری را اعلام کرد
صرافی بایننس در تازهترین بیانیه خود اعلام کرد بررسیهای اولیه نشان میدهد حمله اخیر احتمالاً از طریق لپتاپ یکی از مهندسان بخش دواپس (DevOps) انجام شده است. ظاهراً مهاجم پس از دسترسی به این دستگاه، توانسته وارد یکی از کانتینرهای سرویس شود و تراکنشهای برداشت غیرمجاز ثبت کند.
بایننس تأکید کرده که تاکنون هیچ مدرکی مبنی بر افشای کلیدهای خصوصی کیف پولهای این صرافی پیدا نکرده است. این شرکت ارزش کل داراییهای تحت تأثیر این حادثه را حدود ۶.۳ میلیارد دلار برآورد کرده و گفته است با همکاری شرکتهای فعال در حوزه بلاکچین، تاکنون نزدیک به ۳ میلیارد دلار از این داراییها را مسدود کرده است.
بایننس همچنین اعلام کرده تمام خسارت کاربران را از محل صندوق بیمه SAFU و منابع مالی خود جبران میکند و دارایی کاربران در امنیت است. این صرافی پس از پایان اقدامات اصلاحی، نسخه بهروزشده گزارش اثبات ذخایر خود را نیز منتشر خواهد کرد.
آپدیت: واریز به بایننس از سر گرفته شد؛ برداشتها همچنان متوقف است
بایننس در اطلاعیهای جدید اعلام کرد خدمات واریز به این صرافی بدون اختلال ادامه دارد، اما برداشتها همچنان متوقف ماندهاند. این توقف موقت با هدف بازبینی امنیتی و تقویت زیرساخت برداشتها و آدرسهای مرتبط انجام شده است.
بایننس انتظار دارد برداشتها حداکثر طی ۴۸ ساعت آینده از سر گرفته شوند. این صرافی همچنین اعلام کرده بررسی مسیر نفوذ مهاجم از طریق رایانه آلوده همچنان ادامه دارد و پس از مشخص شدن علت اصلی حادثه، گزارش فنی جامعی منتشر خواهد کرد.
آپدیت: حمایت مدیرعامل کوینبیس از بایننس پس از حمله سایبری
برایان آرمسترانگ (Brian Armstrong)، مدیرعامل صرافی کوینبیس (Coinbase)، اعلام کرد تیم این شرکت تمام تلاش خود را برای کمک به بایننس پس از حمله اخیر انجام میدهد.
آرمسترانگ در واکنش به این حادثه نوشت:
دنیای کریپتو روزهای سخت زیادی را پشت سر گذاشته و هر بار قویتر از قبل از آن عبور کرده است. این بار هم تفاوتی نخواهد داشت.
آپدیت: واکنش ایلان ماسک به حمله سایبری بایننس و هشدار درباره نقش هوش مصنوعی
ایلان ماسک (Elon Musk) در واکنش به گزارشهای مربوط به حمله سایبری به بایننس، پستی از نشریه تحلیلی کوبیسی لتر (The Kobeissi Letter) درباره خروج میلیاردها دلار دارایی از این صرافی را بازنشر کرد و نوشت: «هر روز، روز صفر است».
اصطلاح روز صفر (Zero-day) در امنیت سایبری به آسیبپذیریهایی گفته میشود که پیش از شناسایی یا انتشار راهکار اصلاحی، مورد سوءاستفاده مهاجمان قرار میگیرند. ماسک توضیح بیشتری درباره منظور خود ارائه نکرد.
او در اظهارنظر دیگری نیز درباره آینده حملات سایبری با کمک هوش مصنوعی هشدار داد و نوشت:
روزی ایجنتهی هوش مصنوعی فوقهوشمند برای تأمین پول مورد نیاز خودشان، نه انسانها، به چنین حملاتی دست خواهند زد.
این اظهارنظر در واکنش به گزارشی درباره تلاش مهاجم برای استفاده از پروتکل وامدهی آوه (Aave) مطرح شد. بر اساس این گزارش، مهاجم با سپردهگذاری تتر تلاش کرده بود اتریوم وام بگیرد؛ داراییای که برخلاف تتر، امکان مسدودسازی مستقیم آن توسط ناشر وجود ندارد. با این حال، ماسک ادعا نکرده که در حمله اخیر به بایننس از هوش مصنوعی استفاده شده است و اظهارنظر او صرفاً به احتمال وقوع چنین حملاتی در آینده مربوط میشود.
آپدیت: شرکت TRM Labs هکرهای کره شمالی را عامل احتمالی حمله به بایننس میداند
شرکت تحلیل بلاکچین تیآرام لبز (TRM Labs) اعلام کرده گروه هکری تریدر تریتر (TraderTraitor) که با کره شمالی و گروه لازاروس (Lazarus) ارتباط دارد، احتمالاً پشت حمله اخیر به بایننس قرار گرفته است. این شرکت به گزارش رویترز گفته با اطمینان بالایی به این نتیجه رسیده، هرچند بایننس هنوز هویت مهاجمان را بهطور رسمی تأیید نکرده است.
بر اساس بررسیهای TRM Labs، مهاجمان در تاریخ ۲۹ اکتبر حدود ۶.۳۶ میلیارد دلار دارایی دیجیتال را از کیف پولهای بایننس در ۱۰ شبکه بلاکچینی خارج کردهاند. بخش عمده این انتقالها در بازهای حدود ۲۰ دقیقه انجام شده است. محققان برای شناسایی عاملان، تراکنشهای ثبتشده روی بلاکچین و اطلاعات امنیتی خارج از زنجیره را بررسی کردهاند.
زکایکسبیتی (ZachXBT)، تحلیلگر شناختهشده آنچین، نیز پیشتر احتمال دست داشتن گروه لازاروس در این حمله را مطرح کرده بود. این گروه پیش از این مسئولیت یا ارتباط با چندین حمله بزرگ به پلتفرمهای ارز دیجیتال را داشته و از جمله در سرقت حدود ۱.۵ میلیارد دلار دارایی از صرافی بایبیت (Bybit) در فوریه ۲۰۲۵ نقش داشته است. در صورت تأیید برآوردها، حمله اخیر بایننس از نظر ارزش داراییهای بهسرقترفته در زمره بزرگترین سرقتهای تاریخ صنعت کریپتو قرار میگیرد.
اسکن هوش مصنوعی سه آسیبپذیری در بیت کوین کور پیدا کرد؛ یکی از آنها نودها را از کار میاندازد
07 آبان 1405 - 21:00
توسعهدهندگان بیت کوین کور (Bitcoin Core) جزئیات سه آسیبپذیری امنیتی را منتشر کردند که با کمک اسکن خودکار مبتنی بر هوش مصنوعی شناسایی شدهاند. یکی از این باگها به مهاجم اجازه میداد با ارسال حجم زیادی از داده، نودهای بیت کوین روی سیستمعاملهای ویندوز و مک را از کار بیندازد.
به گزارش میهن بلاکچین، این آسیبپذیریها پس از بررسی انسانی به تیم امنیتی پروژه گزارش شدند و اصلاحیه یکی از آنها در ۲۷ اکتبر منتشر شد. توسعهدهندگان همچنین سیاست افشای باگهای قابلشناسایی با هوش مصنوعی را تغییر دادهاند تا اصلاح چنین آسیبپذیریهایی سریعتر منتشر شود و مهاجمان فرصت کمتری برای سوءاستفاده داشته باشند.
کشف سه آسیبپذیری در نرمافزار بیت کوین کور
نودهای بیت کوین نرمافزارهایی هستند که تراکنشها را بررسی و به شبکه منتقل میکنند و بیت کوین کور نرمافزاری است که بیشتر این نودها از آن استفاده میکنند. پیش از این، توسعهدهندگان گاهی جزئیات باگهای با شدت متوسط را تا یک سال محرمانه نگه میداشتند تا اپراتورها فرصت بهروزرسانی داشته باشند.
اما از ۲۲ اکتبر، پروژه تصمیم گرفت آسیبپذیریهایی را که مدلهای هوش مصنوعی بهراحتی میتوانند پیدا کنند، سریعتر اصلاح و همراه با اطلاعیه امنیتی منتشر کند.
اسکن هوش مصنوعی دو آسیبپذیری دیگر را نیز شناسایی کرد. یکی از آنها به نود متصل اجازه میداد وانمود کند از نسخه قدیمی پروتکل استفاده میکند و سپس عملکرد نود مقابل را مختل کند. در این حالت، پیامها میتوانستند با گذشت زمان در حافظه نود انباشته شوند و منابع سیستم را مصرف کنند.
آسیبپذیری سوم که شدت کمتری داشت، به ماینرها امکان میداد با ساخت بلاکهای خاص، هنگام بازسازماندهی زنجیره باعث سرریز فایلهای مورد استفاده نودها شوند. این مشکل در برخی سیستمها میتوانست نود را از کار بیندازد و حتی راهاندازی مجدد هم لزوماً مشکل را حل نمیکرد. با وجود انتشار اصلاحیه، نودهای ۳۲ بیتی و دستگاههایی که بلاکها را روی درایوهای قدیمی با فایلسیستم FAT32 ذخیره میکنند، همچنان در برابر این آسیبپذیری آسیبپذیرند.
طبق یادداشت انتشار، جزئیات سه آسیبپذیری دیگر با شدت متوسط و بالا که در نسخه ۳۰ بیت کوین کور اصلاح شدهاند، قرار است دو هفته بعد منتشر شود.
پربازدیدهای هفته
بهترین کیف پولهای کریپتویی در سال ۲۰۲۶؛ استفاده از ارزهای دیجیتال ساده و امنتر شده است!
چه زمانی خرید طلا اشتباه است؟ ۶ رفتار غلطی که باید از آنها دوری کنید
بهترین کیف پول ارز دیجیتال برای آیفون؛ کدام کیف پول iOS واقعا امن است؟
چگونه احساسات ما را در ترید نابود میکنند؟ راهنمای جامع کنترل هیجانات در بازار کریپتو
مقایسه بهترین صرافی های رمزارز ایرانی؛ بهترین صرافی داخلی کدام است؟
کیف پول ارز دیجیتال چیست؟ راهنمای جامع ۲۰۲۶