بر اساس گزارش شرکت امنیتی هکن (Hacken)، هکهای حوزه رمزارز در سهماهه سوم سال ۲۰۲۶ طی ۱۰۷ حادثه ثبتشده، با جهشی چشمگیر به ۱.۱۸ میلیارد دلار رسید.
گزارش سهماهه سوم هکن، ۷۷ درصد از این خسارتها (حدود ۹۰۶ میلیون دلار) را به نفوذ در سیستم تأمینکنندگان یا ابزارهای توسعهدهندگان، وصلههای امنیتیِ علنیشدهای که هنوز پیادهسازی نشده بودند، و سایر بخشهایی که خارج از بررسیهای امنیتی قرار داشتند، نسبت داده است.
چهار حادثه بزرگ این فصل عبارت بودند از:
- هک ۳۸۷ میلیون دلاری صرافی بیتگت (Bitget)
- اکسپلویت ۳۲۰ میلیون دلاری از شبکه لیکوئید (Liquid Network)
- اکسپلویت ۱۲۰ میلیون دلاری از پروتکل تکتونیک (Tectonic)
- آسیبپذیری میانافزار (Firmware) کیف پول کلدکارد (Coldcard) که با خسارت تخمینی ۱۱۵ میلیون دلاری همراه بود.
این فصل، زیانبارترین سهماهه برای هکهای رمزارزی از زمان سهماهه اول سال ۲۰۲۵ محسوب میشود؛ زمانی که سرقت ۱.۴ میلیارد دلاری کره شمالی از صرافی بایبیت (Bybit)، مجموع خسارتهای آن فصل را به ۱.۶ میلیارد دلار رساند.
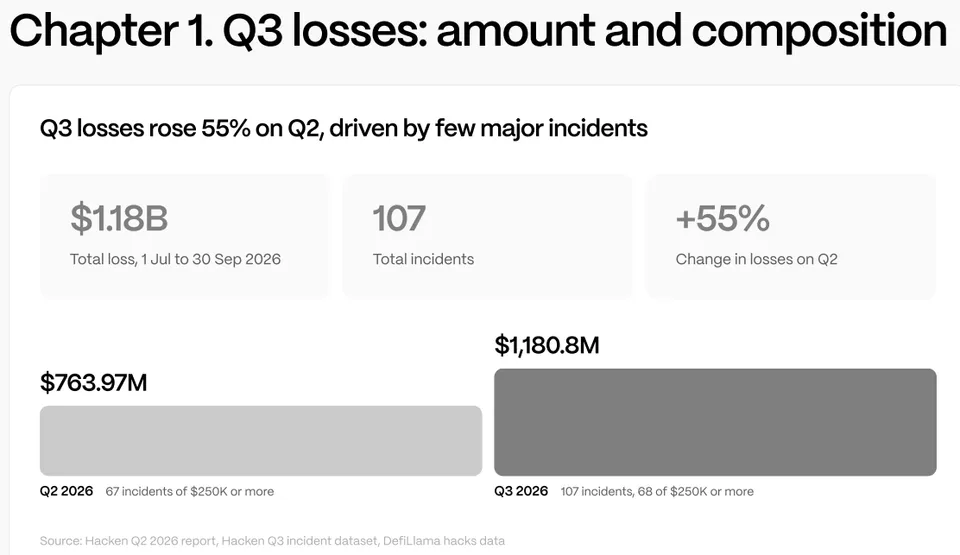
حدود ۸۰ درصد از خسارتهای این فصل در چهار حادثه بزرگ متمرکز بود، در حالی که در ۹۸ مورد از حوادث، خسارتهایی کمتر از ۱۰ میلیون دلار ثبت شد. میانه (Median) خسارت در تمامی ۱۰۷ حادثه، مبلغ ۶۷۰,۰۰۰ دلار بود.
در حالی که نفوذ به تأمینکنندگان و نقصهای زیرساختی عامل بخش عمدهای از ارزش داراییهای سرقتشده بودند، حوادث مربوط به قراردادهای هوشمند (Smart Contracts) پرتکرارترین موارد بودند و با ثبت ۷۱ حادثه و ۲۲۸ میلیون دلار خسارت، به عنوان رایجترین روش حمله شناخته شدند.
بازگرداندن یا لغو حدود یکسوم از خسارتها پس از هکهای سهماهه سوم
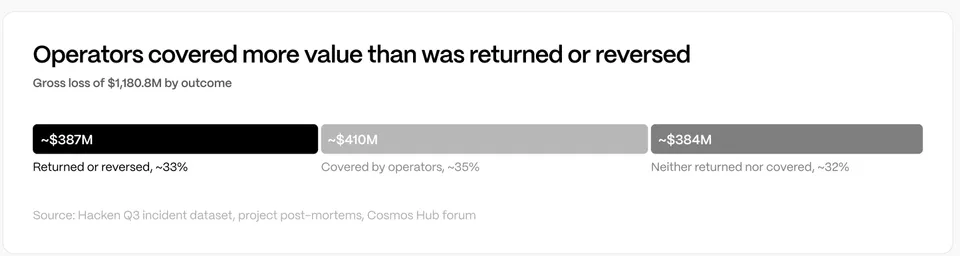
از مجموع ۱.۱۸ میلیارد دلار دارایی از دست رفته، حدود ۳۸۷ میلیون دلار بازگردانده یا تراکنشهای آن به حالت اول برگردانده شد (Reversed) که نشاندهنده بازیابی حدود ۳۳ درصد از کل خسارتهای ناخالص است.
پس از هک شبکه لیکوئید (Liquid Network)، افرادی که خود را «هکرهای کلاهسفید» مینامیدند، ۲۷۲ میلیون دلار را بازگرداندند که معادل حدود ۸۵ درصد از ارزش داراییهای سرقتشده در آن حمله بود.
در حادثه پروتکل تکتونیک (Tectonic)، اعتبارسنجهای (Validators) شبکه کرونوس (Cronos) تاریخچه بلاکچین را به اندازه ۱۱۴ دقیقه به عقب بازگرداندند (Rollback) و حدود ۱۱۱.۲ میلیون دلار از مجموع ۱۲۰.۴ میلیون دلار وامهای تحت تأثیر قرارگرفته را لغو و بازیابی کردند. همچنین، شرکتهای صادرکننده استیبلکوین یعنی سیرکل (Circle) و تتر (Tether)، حدود ۳۴۰,۰۰۰ دلار از داراییهای مرتبط با سرقت بیتگت را مسدود کردند.
علاوه بر این، اپراتورها و پلتفرمها مبلغ ۴۱۰ میلیون دلار دیگر از خسارتهای کاربران را از محل منابع مالی خود جبران کردند. صندوق حمایت از کاربران بیتگت مبلغ ۳۸۷ میلیون دلار را پوشش داد و پلتفرمهای Triple-A، Coinsbuy و TAC نیز حدود ۲۲ میلیون دلار بازپرداخت کردند تا ضرر کاربران را به طور کامل جبران کنند، هرچند داراییهای سرقتشده همچنان در اختیار مهاجمان باقی ماند.
در نهایت، حدود ۳۸۴ میلیون دلار (یا ۳۲ درصد از کل خسارتهای ناخالص) نه بازگردانده شد و نه توسط پلتفرمها پوشش داده شد.
شرکت هکن از فعالان این صنعت خواست تا امنیت سایبری تأمینکنندگان شخص ثالث (Third-party)، ابزارهای توسعهدهندگان و سایر زیرساختهای خارجی را که ممکن است خارج از محدوده ممیزیهای امنیتی معمول قرار بگیرند، تقویت کنند.
این شرکت همچنین توصیه کرد که پروتکلها دامنه ممیزیهای امنیتی خود را گسترش دهند تا شامل اوراکلها (Oracles)، پلهای ارتباطی (Bridges)، سیستمهای حضانت و نگهداری (Custody systems)، مراجع امضاکننده و سایر بخشهای دارای دسترسی ویژه شود.