کیفپولهای سختافزاری تنها راه محافظت از ارزهای دیجیتال شما نیستند؛ اما از صندوقهای ETF و پسکیها (Passkeys) گرفته تا حسابهای چندامضایی (Multisig)، هر جایگزینی ریسکها و معایب و مزایای خاص خود را دارد.
پس از اینکه در ماههای اخیر بیش از ۲۰۰ میلیون دلار ارز دیجیتال از کیفپولهای دستکاریشده لجر (Ledger) و همچنین کیفپولهای کلدکارد (Coldcard) که عبارت بازیابی تولیدشده در آنها واقعاً تصادفی نبود به سرقت رفت، اعتماد به کیفپولهای سختافزاری از ریشه متزلزل شده است.
این دارندگان بیتکوین و ارزهای دیجیتال همه کارها را درست انجام داده بودند. آنها محصولات را از منابع رسمی خریده بودند، عبارات بازیابی (Seed Phrases) خود را به درستی ذخیره کرده بودند و به شعار معروف «اگر کلیدهایت دست خودت نیست، کوینهایت هم مال خودت نیست» اعتماد کرده بودند، اما در نهایت متضرر شدند. این سرقتها نشان میدهد که حتی دقیقترین و محتاطترین دارندگان رمزارز نیز هنگام استفاده از کیفپول سختافزاری، با خطراتی خارج از کنترل خود روبرو هستند.
با افزایش تعداد حملات فیزیکی به دارندگان ارزهای دیجیتال امسال در فرانسه هر ۲.۵ روز یکبار یک حمله فیزیکی مسلحانه (معروف به حمله آچار ۵ دلاری) رخ داده است، معایب نگهداری رمزارز روی کیفپولهای سختافزاری بیش از پیش آشکار میشود. و این تازه بدون در نظر گرفتن تعداد بیشماری از سرمایهگذارانی است که در طول سالها کیفپولها و عبارات بازیابی خود را گم کردهاند (البته به استثنای بهانههای طنزآمیز «غرق شدن در قایقسواری» برای فرار مالیاتی!).
با این حال، تمام روشهای جایگزین برای نگهداری ارزهای دیجیتال نیز معایب فراوانی دارند؛ بنابراین پخش کردن سرمایهتان در آدرسهای مختلف و از طریق روشهای گوناگون، حداقل باعث میشود در صورت به خطر افتادن یکی از روشها، میزان خسارت به حداقل برسد.
در ادامه، پنج جایگزین برای نگهداری ارزهای دیجیتال را بررسی میکنیم:
۱. صندوقهای ETF ارز دیجیتال: اعتماد به بلکراک (BlackRock) شاید اکنون یک گزینه باشد
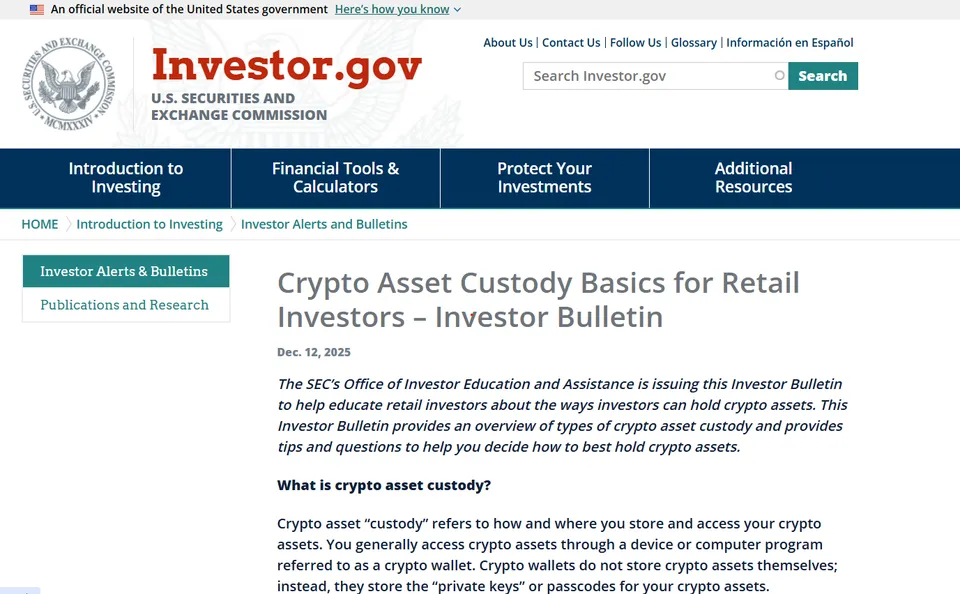
اولین و مهمترین نکته درباره این جایگزین کیفپول سختافزاری این است که از نظر فنی، اصلاً روشی برای «نگهداری» ارز دیجیتال محسوب نمیشود. حتی اگر مستقیماً بیتکوین واریز کنید، دارایی شما با سهام یک محصول مالی که داراییهای رمزارزی را از طریق یک متولی (Custodian) نگهداری میکند، مبادله میشود. در نهایت، شما مالک ادعایی بر ارزش خالص داراییهای آن ETF به دلار خواهید بود، نه مالک خودِ بیتکوین. بنابراین، این روش مزایا و معایب خاص خود را دارد.
از یک سو، استفاده از صندوقهای قابل معامله در بورس (ETF) بسیاری از دردسرهای مربوط به مالکیت مستقیم مانند محافظت از عبارت بازیابی، پشتیبانگیری از کیفپول یا استرس و نگرانی بابت هر بار کوبیده شدن درِ خانه را از بین میبرد.
از سوی دیگر، ETFهای رمزارزی ریسکهای خاص خود از جمله نیاز به اعتماد به یک ارائهدهنده متمرکز، توافقهای حضانت با اشخاص ثالث، کارمزدها و احتمال بروز اختلاف میان قیمت سهام صندوق و قیمت لحظهای دارایی دیجیتال در بازار را به همراه دارند.
اوفلیا اسنایدر (Ophelia Snyder)، همبنیانگذار شرکت مدیریت دارایی 21Shares، به این مجله میگوید که محصولات قابل معامله در بورس به دلایل «مالیاتی، برنامهریزی انحصار وراثت و مسائل امنیتی» برای «بیشتر افراد در بیشتر مواقع» منطقیتر هستند.
با این حال، از دست دادن «امکان استفاده از رمزارز به صورت درونزنجیرهای» و «قرار گرفتن در معرض بخشی از ریسکهای شرکت صادرکننده» از جمله معایب اصلی این روش هستند. او همچنین اضافه میکند که امنیت این روش به شرکت ارائهدهنده بستگی دارد و نظارتها و کنترلهای پیرامون زیرساخت کیفپول آن شرکت باید یک «عامل کلیدی» هنگام انتخاب محصول باشد.
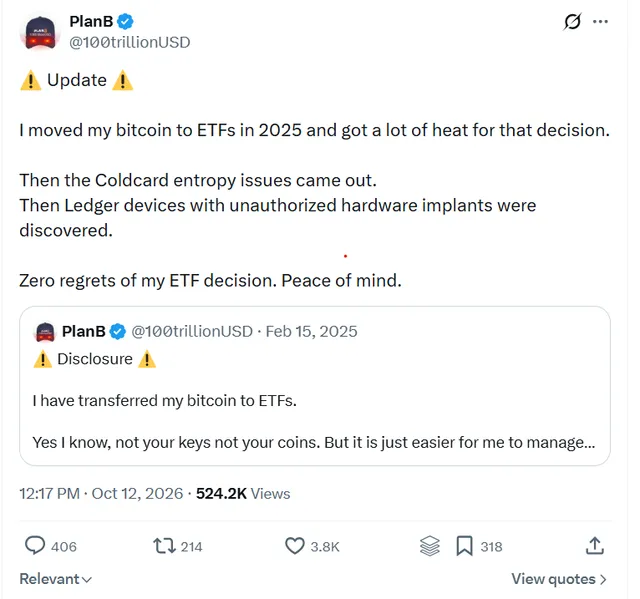
خالق ناشناس مدل انباشت به جریان (S2F) بیتکوین، یعنی PlanB، در سال ۲۰۲۵ بیتکوینهای خود را به صندوقهای ETF منتقل کرد و گفت که به خاطر این تصمیم به شدت مورد انتقاد قرار گرفته است. با این حال، پس از حوادث مربوط به لجر و کلدکارد، او گفت:
ذره ای بابت تصمیمم برای انتقال به ETF پشیمان نیستم. آرامش خیال دارم.
۲. کیفپولهای مبتنی بر Passkey: فاصله گرفتن از مدیریت عبارت بازیابی
پسکیها (Passkeys) به کاربران اجازه میدهند با استفاده از یک گواهی رمزنگاریشده که روی یک دستگاه ذخیره شده است (معمولاً روی تلفن همراه از طریق پسکیهای اپل یا گوگل) و اغلب با اثر انگشت، اسکن چهره یا پینکد محافظت میشود، به حسابهای خود دسترسی پیدا کنند. برخلاف کیفپولهای سختافزاری، آنها برای آفلاین نگه داشتن کلیدهای رمزارز نیازی به یک دستگاه فیزیکی مجزا ندارند. استفاده از پسکیها بیشتر در بلاکچینهایی رایج است که از قراردادهای هوشمند پشتیبانی میکنند.
برخی از گزینههای مبتنی بر پسکی شامل Smart Wallet صرافی کوینبیس، Clave، Infinex و پلتفرم walllet.com هستند که هر کدام طراحیها و گزینههای بازیابی متفاوتی دارند. به عنوان مثال، کیف پول غیرامانی walllet.com با تکیه بر فناوری Passkey و انتزاع حساب، نیاز به یادداشت کردن عبارات بازیابی را به طور کامل حذف کرده و کلیدهای خصوصی را مستقیماً با اثر انگشت یا تشخیص چهره روی تراشه امنیتی دستگاه قفل میکند. این کیف پول هوشمند علاوه بر پشتیبانی از شبکههای مختلف، دغدغه تهیه توکن بومی برای کارمزد شبکه (Gas) را هم برطرف کرده و به کاربران اجازه میدهد کارمزد تراکنشهای خود را مستقیماً با استیبلکوینهایی مثل تتر (USDT) یا USDC پرداخت کنند.
اگرچه پسکیها میتوانند تجربه کاربری روانتری را فراهم کنند، اما راهحلی بینقص و درمان همه دردها نیستند؛ گم شدن دستگاه یا پسکی همچنان میتواند مشکلساز شود. بنابراین کاربران باید بررسی کنند که سیستم پشتیبانگیری آنها چگونه کار میکند و آیا بازیابی دسترسی، مستلزم اعتماد به یک شخص ثالث هست یا خیر.
در ژوئن ۲۰۲۴، آدام بک (Adam Back)، مدیرعامل شرکت زیرساخت بیتکوین Blockstream، کیفپول هوشمند کوینبیس را زیر سوال برد و پرسید که اگر یک پسکی هک شود چه اتفاقی میافتد؟ او گفت:
به نظر میرسد اساساً همان کیفپول حضانتی (Hosted Wallet) است که فقط تبلیغات و بستهبندی بهتری دارد.
۳. کیفپولهای چندامضایی (Multisig): تقسیم کنترل میان چندین کلید
همانطور که از نامش پیداست، یک کیفپول چندامضایی برای تایید یک تراکنش به چندین کلید نیاز دارد. در ساختارهای رایج ۲ از ۳ (2-of-3)، سه امضاکننده مجزا کلیدها را در اختیار دارند و برای جابهجایی دارایی، حداقل دو نفر از آنها باید تراکنش را تایید کنند.
سیستم چندامضایی میتواند وابستگی به یک کلید یا یک دستگاه واحد را کاهش دهد، اما همیشه نیاز به کیفپول سختافزاری را از بین نمیبرد. برای مثال، پلتفرم Casa خدمات حضانت چندامضایی را برای افراد و خانوادهها ارائه میدهد که ساختار آن ترکیبی از یک کیفپول سختافزاری، یک تلفن همراه و یک کلید نگهداریشده توسط خودِ شرکت Casa است.
بسیاری از بزرگترین پروژههای اکوسیستم اتریوم، خزانهداری خود را از طریق کیفپول Safe (با نام سابق Gnosis Safe) مدیریت میکنند؛ یک حساب هوشمند چندامضایی درونزنجیرهای که دارای رابط کاربری مبتنی بر وب است.
در حالی که این ساختار میتواند ریسک لو رفتن یا گم شدن یک کلید واحد را کاهش دهد، ترتیبات چندامضایی معایبی نیز دارند.
برای مثال، در ساختارهای چندنفره، امضاکنندگان باید همیشه در دسترس باشند؛ از طرفی کیفپولهای مبتنی بر قرارداد هوشمند ممکن است دارای آسیبپذیریهایی در کد یا پیکربندی خود باشند و همچنین اگر هکری بتواند به تعداد کافی از امضاکنندگان نفوذ کند، باز هم قادر به تایید تراکنش خواهد بود.
هماهنگ کردن تاییدیهها همچنین میتواند سرعت نقلوانتقالات را کاهش دهد که در مواقع اضطراری بهویژه زمانی که امضاکنندگان در مکانها و مناطق زمانی متفاوتی قرار دارند میتواند مشکلساز باشد.
نیک نومان (Nick Neuman)، مدیرعامل Casa، اوایل این ماه گفت که حتی با وجود ساختار چندامضایی، کاربران همچنان باید ریسک خود را میان چندین ارائهدهنده مختلف تقسیم کنند و تنها به یکی متکی نباشند.
۴. صرافیهای متمرکز: سپردن مسئولیت نگهداری به دیگران
نگهداری ارز دیجیتال در یک صرافی متمرکز، مسئولیت مدیریت کلید خصوصی را به یک شرکت منتقل میکند و بخش عمدهای از بارِ سنگینِ تامین امنیت شخصی را از دوش شما برمیدارد. این روش قطعا برای معاملهگران فعال یا هولدرهایی که تمایلی به مدیریت فایلهای پشتیبان و عبارات بازیابی ندارند، راحتتر است.
اما شعار قدیمی «کلیدهایت دست خودت نیست، کوینهایت مال خودت نیست» دقیقاً در اینجا مصداق پیدا میکند. تاریخ کوتاه ارزهای دیجیتال پر از حوادث هک و سوءاستفاده در صرافیهاست؛ از مدیرانی که کلید دسترسی به داراییهای کاربران را با خود به گور بردند (مانند صرافی QuadrigaCX) گرفته تا یکی از بزرگترین هکهای بیتکوین در تاریخ (Mt. Gox) که سرمایهگذارانش پس از ۱۳ سال هنوز در انتظار دریافت کوینهای خود هستند.
البته امنیت عملیاتی صرافیهای متمرکز پیشرفت چشمگیری داشته است و بسیاری از آنها اکنون گزارشهای «اثبات ذخیره» (Proof-of-Reserves) منتشر میکنند یا صندوقهای اضطراری برای جبران خسارتها دارند.
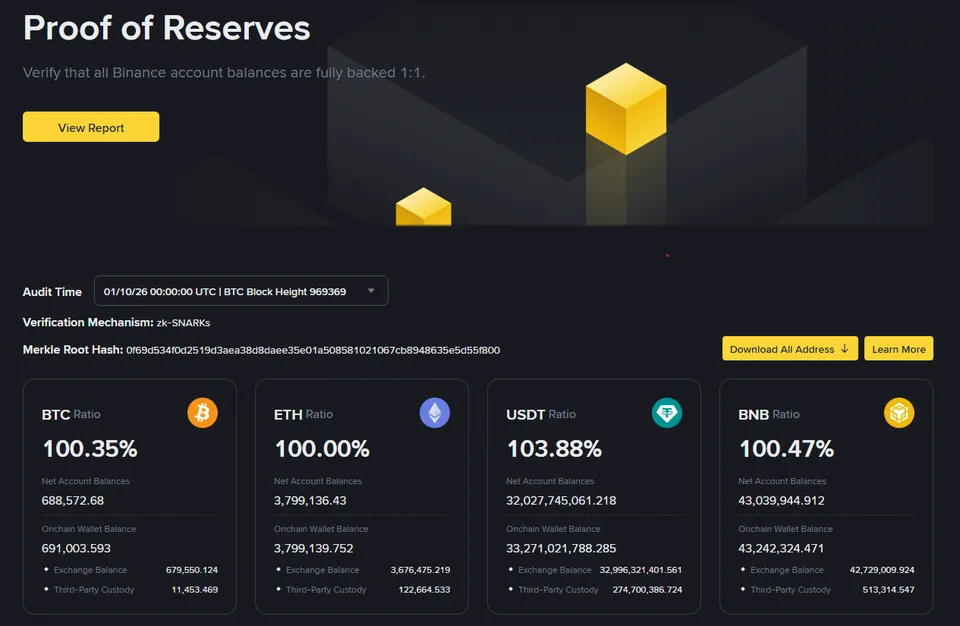
با این وجود، اثبات ذخیره در واقع سلامت مالی کامل یک شرکت یا توانایی آن برای ایفای تمام تعهدات و بدهیهایش را تضمین نمیکند.
علاوه بر این، با افزایش الزامات گزارشدهی رمزارزها از جمله از طریق «چارچوب گزارشدهی داراییهای رمزارزی» سازمان همکاری و توسعه اقتصادی (OECD) صرافیها مشتریان را ملزم به ارائه اطلاعات هویتی، محل سکونت و اطلاعات مالیاتی میکنند و عدم رعایت این موارد میتواند منجر به محدود شدن حساب یا تعلیق برداشتها شود.
۵. کیفپولهای کاغذی: آفلاین، اما نه لزوماً امنتر
یک کیفپول کاغذی به طور سنتی شامل یک آدرس ارز دیجیتال و کلید خصوصی متناظر با آن است که روی کاغذ چاپ شدهاند.
اگرچه کیفپولهای کاغذی اطلاعات کلید را بدون نیاز به دستگاه سختافزاری به صورت آفلاین نگه میدارند، اما ساختِ ایمنِ آنها میتواند دشوار باشد؛ زیرا یک رایانه آلوده به بدافزار، یک ابزار تولیدکننده مخرب یا یک منبع ضعیف در تولید اعداد تصادفی میتواند کلید را پیش از چاپ شدن لو بدهد.
و صدالبته، کاغذ به راحتی گم میشود یا آسیب میبیند؛ قطعاً دلتان نمیخواهد کنار این نوع ابزار نگهداری رمزارز، یک سیگار برگ برای جشن گرفتن دود کنید! (هرچند حک کردن عبارت بازیابی روی ورقهای فلزی جایگزین خوبی برای کاغذ است). همچنین هنگام خرج کردن داراییها، اگر کلید خصوصی به یک کیفپول متصل به اینترنت وارد (Import) شود، امنیت آن ممکن است به خطر بیفتد.
بنابراین، هرچند کیفپولهای کاغذی جایگزینی برای کیفپولهای سختافزاری محسوب میشوند، اما برای اکثر کاربران گزینه بهتری نیستند و در مقایسه با گزینههای ذخیرهسازی آفلاینِ قابلمدیریتتر، انتخاب ضعیفی به شمار میروند.
در نهایت، هیچ روش ایدهآل و واحدی برای نگهداری ارزهای دیجیتال وجود ندارد و برای هر سرمایهگذار، انتخاب نهایی به شرایط و نیازهای شخصی او بستگی خواهد داشت. همانطور که اسنایدر میگوید:
کاربران کیفپولهای شخصی (Self-custody) معمولاً به دو دسته تقسیم میشوند: یا بومیان قدیمی دنیای رمزارز هستند که دیدگاه و تسلط بسیار قوی بر شیوههای امنیت شخصی خود دارند، و یا سایر افراد.
او در پایان میگوید که اگر شما جزو دسته اول نیستید، حضانت شخصی شاید به طور کلی بهترین گزینه برایتان نباشد و نگهداری بخشی از رمزارزها در یک صرافی متمرکز و یک صندوق ETF میتواند «ابزاری بسیار کاربردی به عنوان بخشی از یک رویکرد سبدگردانی برای نگهداری ارزهای دیجیتال» باشد.