زکایکسبیتی (ZachXBT)، محقق شناختهشده بلاکچین، برای شناسایی شبکهای از مجرمان چینی که به پولشویی داراییهای سرقتشده توسط گروه لازاروس کره شمالی متهم است، خودش را بهعنوان یک مشتری واقعی جا زد. این عملیات که چند روز پس از هک ۱.۵ میلیارد دلاری صرافی بایبیت در فوریه ۲۰۲۵ آغاز شد، به شناسایی بیش از ۱۲ میلیون دلار از وجوه مرتبط با این صرافی و مسدود شدن بخشی از این داراییها منجر شد.
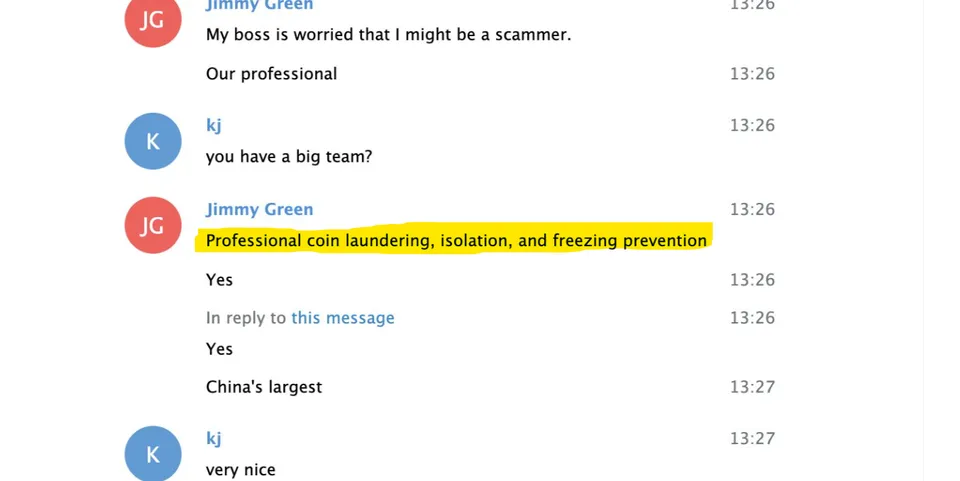
به گزارش میهن بلاکچین، زکایکسبیتی برای جلب اعتماد یکی از اعضای این شبکه با نام مستعار «جیمی گرین»، ۳۴۹٬۷۰۰ دلار استیبلکوین وارد معاملات کرد و در هر سفارش نیز حدود ۵ درصد از سرمایه خود را بهعنوان هزینه پرداخت میکرد. او میگوید فعالیت این شبکه در هنگکنگ و سرزمین اصلی چین جریان داشت و اطلاعاتی که گرین در جریان همکاری در اختیارش گذاشت، سرنخهای مهمی درباره نحوه جابهجایی داراییهای سرقتشده فراهم کرد.
چگونه ردپای پولشویی کره شمالی پیدا شد؟
ماجرا از فوریه ۲۰۲۵ و تنها چند روز پس از هک بایبیت شروع شد. زکایکسبیتی در گروههای عمومی تلگرام و دیسکورد متوجه چندین حساب شد که برای انتقال داراییهای مشکوک به دنبال خدمات پولشویی بودند. یکی از این افراد جیمی گرین بود که در یک گفتوگوی عمومی مرتبط با تورچین (THORChain) درباره تراکنشی که متوقف شده بود، درخواست کمک کرده بود.
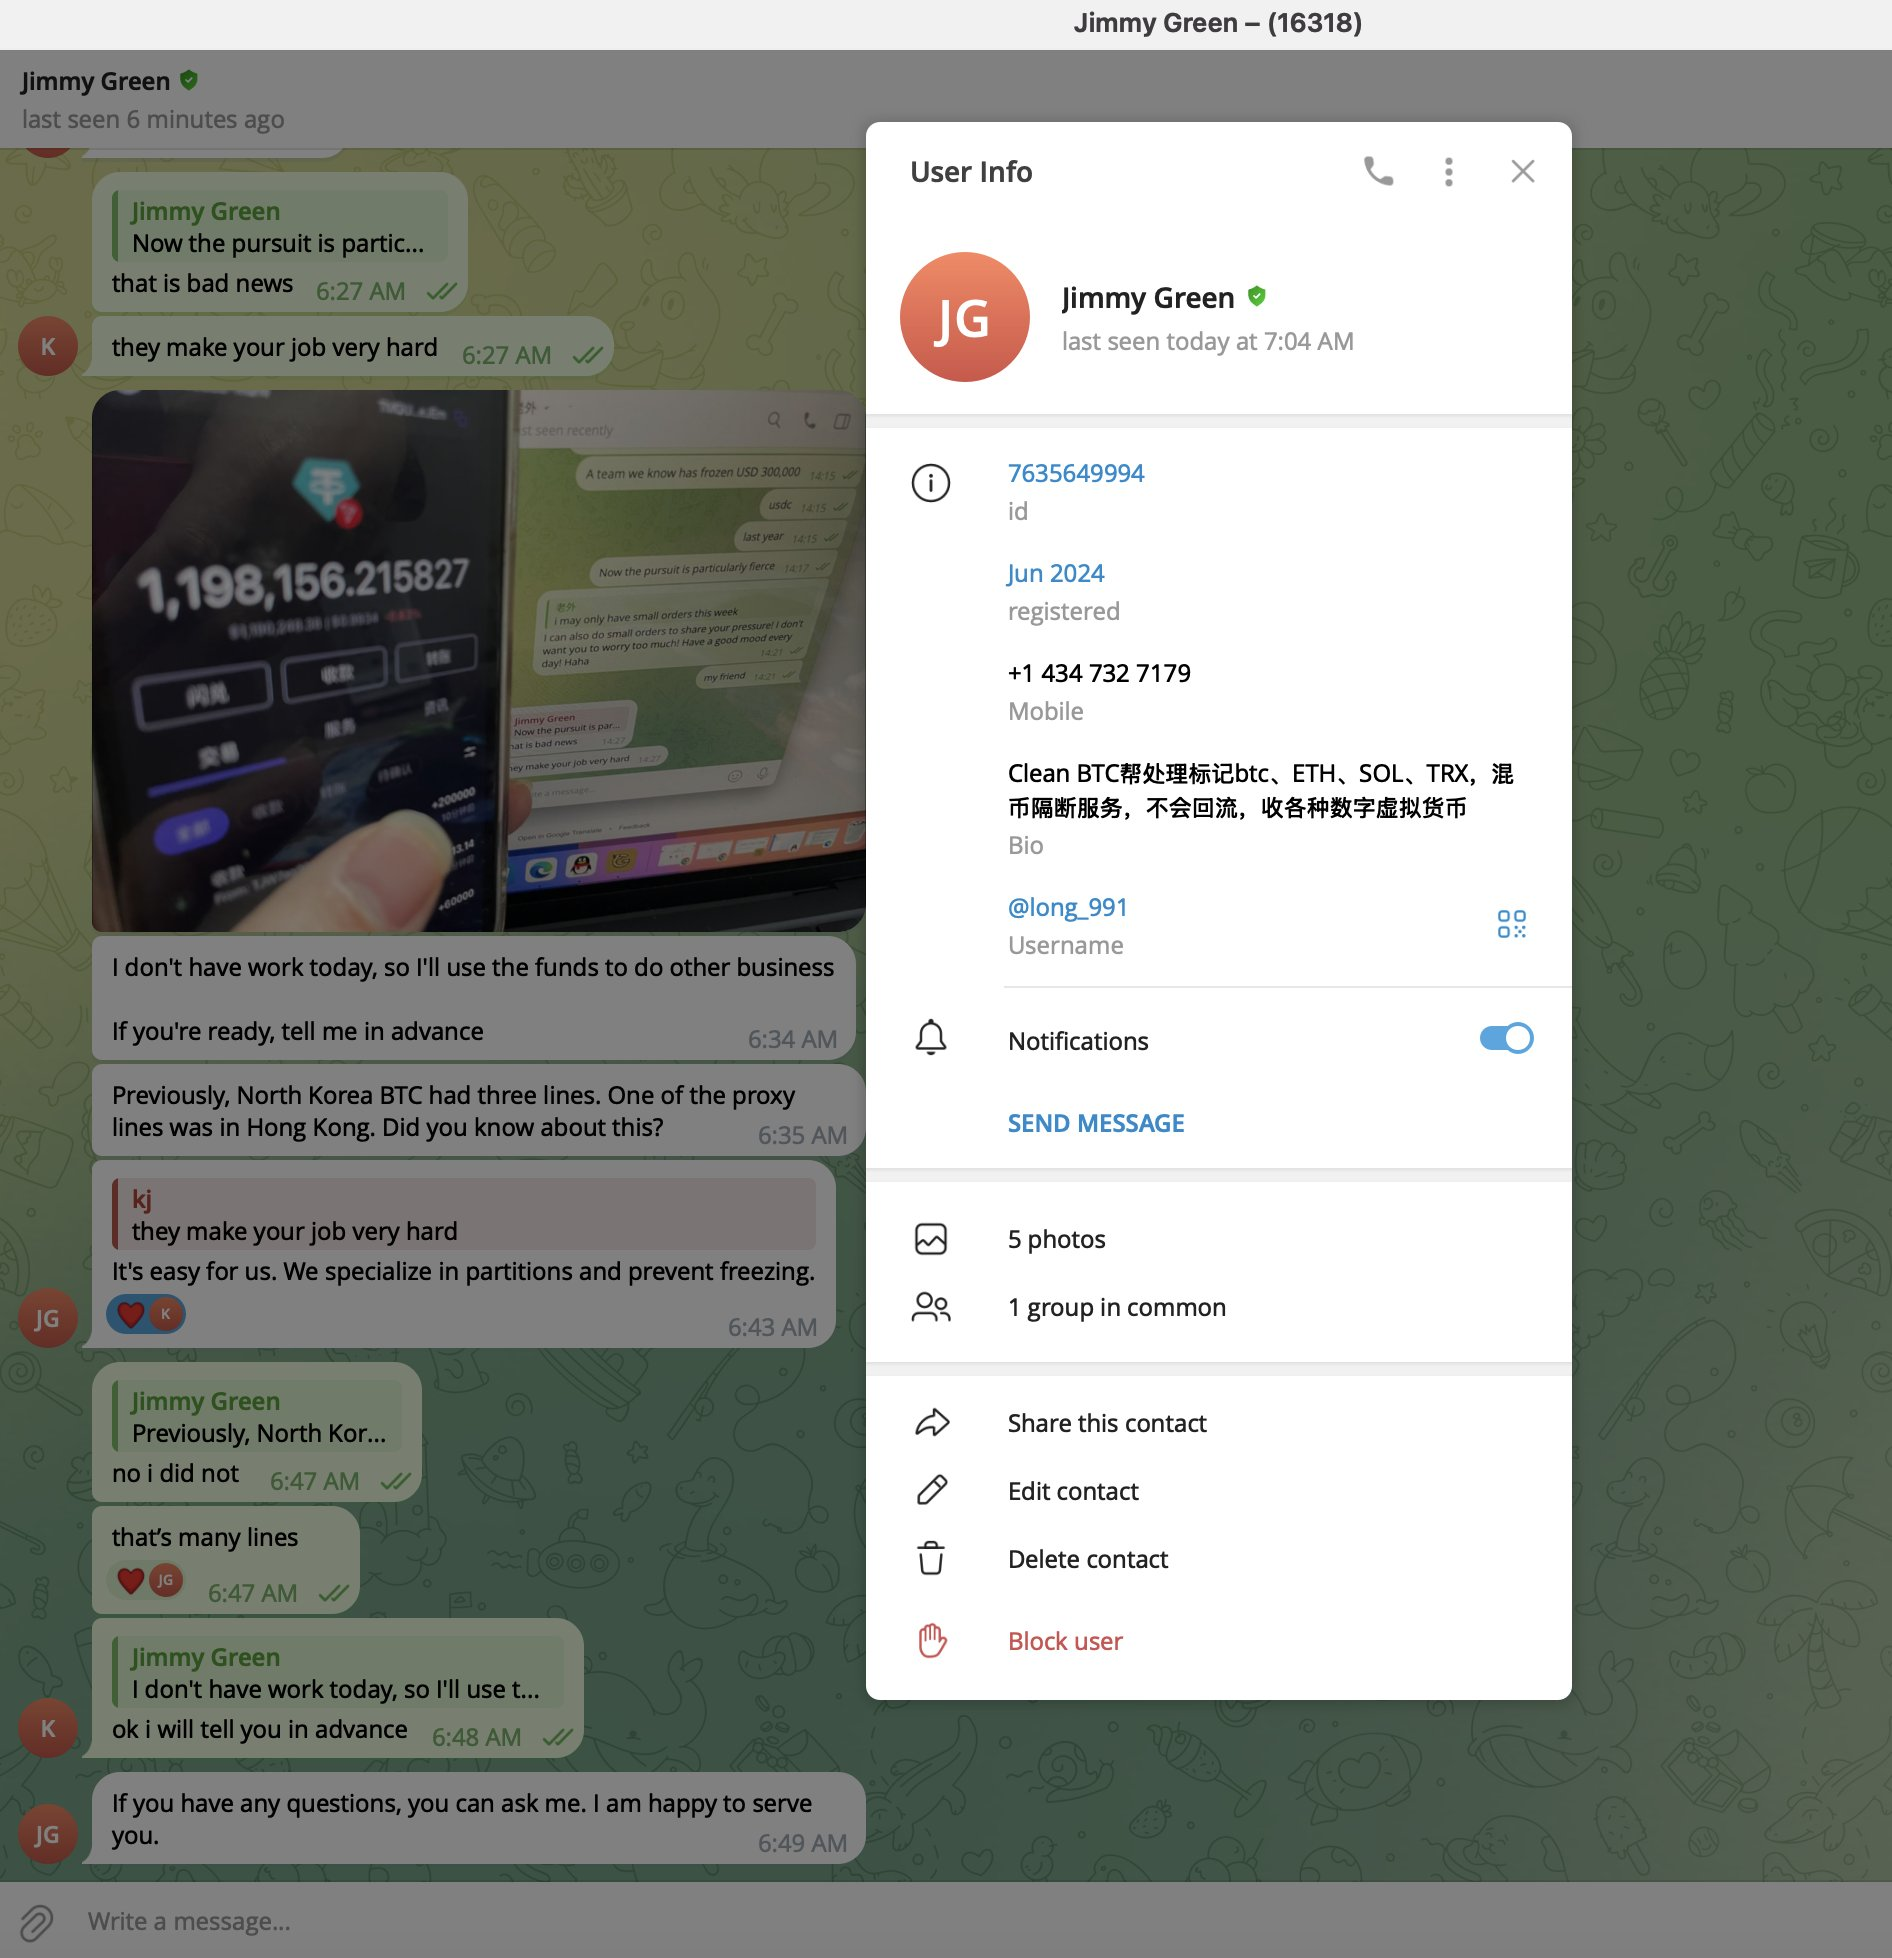
زکایکسبیتی با هویت جعلی به او نزدیک شد و وانمود کرد مقداری اتریوم دارد که باید به تتر روی شبکه ترون تبدیل شود. گرین برای انجام این کار ۵ درصد کارمزد میگرفت و تراکنشهای اولیه موفقیتآمیز بودند. همین همکاری به زکایکسبیتی فرصت داد تا بهتدریج اعتماد طرف مقابل را جلب کند و درباره شبکهای که پشت این معاملات قرار داشت اطلاعات بیشتری به دست آورد.
گرین در جریان این ارتباط، اطلاعاتی درباره فعالیتهای مرتبط با کره شمالی و نحوه جابهجایی وجوه ارائه میکرد. او حتی مدعی شد تیمش بخش عمدهای از ۱.۵ میلیارد دلار اتریوم مسروقه در هک بایبیت را پولشویی کرده است. زکایکسبیتی تأکید کرده که این رقم ادعای خود گرین است و بهطور مستقل تأیید نشده، اما بخشی از اطلاعات ارائهشده با مسیرهایی که او پیشتر روی بلاکچین شناسایی کرده بود، مطابقت داشت.
یکی از مهمترین سرنخها زمانی به دست آمد که گرین سه آدرس سولانا را در اختیار زکایکسبیتی گذاشت. بررسی این آدرسها به شناسایی مجموعهای از بیش از ۱۲ میلیون دلار دارایی مرتبط با بایبیت منجر شد که میان بیت کوین، اتریوم، سولانا و ترون جابهجا شده بودند. تتر بعداً ۴۴۲ هزار دلار USDT مرتبط با این مجموعه را مسدود کرد.
شبکههای چینی؛ حلقه واسط پولشویی رمزارزهای کره شمالی
پرونده زکایکسبیتی تصویری از یکی از روشهای اصلی کره شمالی برای پنهان کردن منشأ داراییهای مسروقه ارائه میکند. هکرهای مرتبط با این کشور معمولاً وجوه را در چندین شبکه و دارایی جابهجا میکنند تا ردیابی مسیر پول دشوارتر شود و در این میان، واسطههای چینی نیز نقش مهمی در تبدیل و انتقال داراییها دارند.
این ارتباط پیش از این نیز در پروندههای دیگری دیده شده است. در سال ۲۰۲۰، مقامهای آمریکایی دو شهروند چینی را به پولشویی بیش از ۱۰۰ میلیون دلار رمزارز مسروقه توسط هکرهای کره شمالی متهم کردند. سه سال بعد نیز دفتر کنترل داراییهای خارجی وزارت خزانهداری آمریکا (OFAC) دو معاملهگر رمزارز از هنگکنگ و چین را بهدلیل کمک به کره شمالی برای تبدیل داراییهای سرقتشده و دور زدن محدودیتهای مالی تحریم کرد.
بر اساس دادههای شرکت چینالیسیس (Chainalysis)، گروههای مرتبط با کره شمالی تا پایان سال ۲۰۲۵ دستکم ۶.۷۵ میلیارد دلار دارایی دیجیتال سرقت کردهاند. پرونده جدید زکایکسبیتی نشان میدهد بخشی از شبکهای که این داراییها را به پول قابل استفاده تبدیل میکند، در چین مستقر است.
ارتباط پولشویی بایبیت و هکهای دیگر
این نخستین بار نیست که زکایکسبیتی ردپای واسطههای چینی را در پولشویی داراییهای منتسب به کره شمالی پیدا میکند. او در پرونده هک ۳۸۷.۵ میلیون دلاری صرافی بیتگت در سپتامبر نیز فعالیت چند عامل چینی را به این شبکه مرتبط دانسته است.
به گفته او، برخی از این افراد حتی در کانالهای عمومی دیسکورد و تلگرام که توسط سرویسهای مورد استفادهشان اداره میشد، برای پولشویی داراییهای مسروقه درخواست کمک میکردند. یکی از این واسطهها نیز پیشتر در پولشویی وجوه حاصل از هک ۲۹۲ میلیون دلاری کِلپ دائو (Kelp DAO) در آوریل نقش داشته است.
زکایکسبیتی میگوید اطلاعات جمعآوریشده در جریان عملیات نفوذ را در اختیار محققان خصوصی و نیروهای مجری قانون قرار داده است. این پرونده نشان میدهد شبکههای پولشویی مورد استفاده هکرهای کره شمالی، برخلاف تصور، همیشه در فضاهای کاملاً مخفی فعالیت نمیکنند و گاهی برای پیدا کردن مشتری یا دریافت خدمات مورد نیاز خود، در کانالهای عمومی نیز حضور دارند.