در آستانه تعطیلات فستیوال نیمه پاییز، صنعت ارزهای دیجیتال بار دیگر با یک شوک امنیتی بزرگ مواجه شد. صرافی معتبر بیتگت (Bitget) هدف یک حمله سایبری گسترده قرار گرفت که طی آن بیش از ۳۵۰ میلیون دلار از داراییهای این پلتفرم از کیف پولهای گرم به سرقت رفت. این رویداد که در هشتمین سالگرد تاسیس این صرافی رخ داده است، نه تنها امنیت پلتفرمهای متمرکز را بار دیگر زیر سوال برده، بلکه به آزمونی حیاتی برای سنجش میزان مقاومت، مدیریت بحران و اعتماد کاربران به برند بیتگت تبدیل شده است.
حمله به بیت گت چگونه رخ داد؟
بامداد روز ۲۵ سپتامبر ۲۰۲۶، مانیتورینگهای آنچین (On-chain) انتقالات غیرعادی و بزرگی را در کیف پولهای گرم (Hot Wallets) بیتگت ثبت کردند. در ابتدا برآوردها حاکی از خروج ۱۰۰ میلیون دلار بود، اما به سرعت توسط مقامات رسمی بیتگت تایید شد که رقم دقیق خسارت به ۳۵۱.۶ میلیون دلار رسیده است.
طبق اعلام تیم امنیتی این صرافی، هکرها با نفوذ به سیستم بکاند (Backend) زیرساخت کیف پول، دادههای تراکنش را جعل کرده و فرآیند تاییدیه صرافی را برای خروج وجوه دور زدند. نکته بسیار مهم این است که هیچگونه نشت کلید خصوصی (Private Key) رخ نداده است؛ این موضوع سناریوهای فاجعهبارتر را منتفی میکند. داراییهای به سرقت رفته شامل اتریوم (ETH)، تتر (USDT)، یواسدیسی (USDC)، بایننس کوین (BNB)، آوالانچ (AVAX) و توکنهای طلا (XAUT) در شبکههای بلاکچینی مختلف نظیر آربیتروم (Arbitrum) و آوالانچ بودهاند.
واکنش سریع بیتگت و اطمینانبخشی به کاربران
بیتگت برای جلوگیری از گسترش خسارات، بلافاصله فرآیند برداشت (Withdrawals) را موقتاً به حالت تعلیق درآورد. مدیرعامل این صرافی، گریسی چن (Gracy Chen)، در یک پخش زنده (Livestream) تلاش کرد تا به کاربران اطمینان خاطر دهد. وی تاکید کرد که بیتگت از یک معماری کیف پول سهلایه شامل کیف پولهای «گرم، ولرم و سرد» استفاده میکند. در این حمله تنها بخش محدودی از کیف پولهای گرم و ولرم آسیب دیدهاند و کیف پولهای سرد صرافی که بخش اعظم داراییهای پلتفرم در آنجا نگهداری میشود، کاملاً امن و دستنخورده باقی ماندهاند.
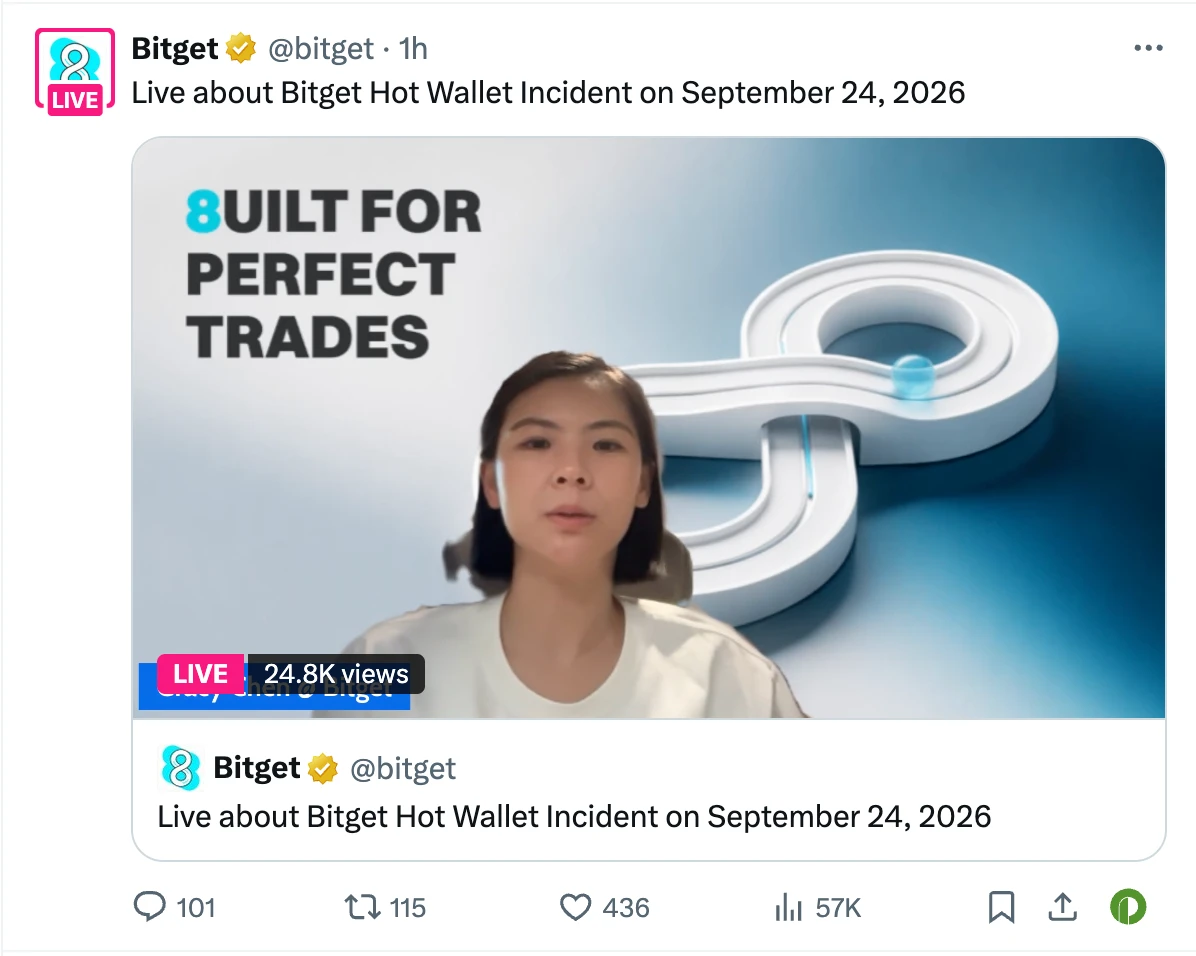
نکته قوت و اطمینانبخش ماجرا، وجود «صندوق محافظت از کاربران بیتگت» با ارزشی بالغ بر ۴۶۴ میلیون دلار است. مقامات صرافی تضمین دادهاند که این صندوق خسارت ۳۵۱.۶ میلیون دلاری را به طور کامل پوشش خواهد داد و هیچ کاربری دچار ضرر مالی نخواهد شد. همچنین، بیتگت در حال همکاری با نهادهای قانونی و شرکتهای امنیت بلاکچین است و متعهد شده تا گزارش کالبدشکافی کامل این حمله را طی ۲۴ ساعت منتشر کند.
ردیابیهای آنچین (On-chain) و تایملاین حمله
تحلیلگران مستقل، کارشناسان امنیتی بلاکچین و پلتفرمهای مانیتورینگ دادهها، از همان دقایق اولیه حمله تلاش کردند تا با بررسی دادههای روی شبکه، مسیر دقیق انتقال وجوه مسروقه را ردیابی کنند. تایملاین و جزئیات فنی این سرقت به شرح زیر است:
ساعت ۲:۳۱ بامداد (UTC): نخستین نشانههای انتقال غیرعادی و گسترده در چندین کیف پول گرم (Hot Wallet) صرافی بیتگت ثبت شد. در حالی که مانیتورینگهای اولیه خروج بیش از ۱۰۰ میلیون دلار را نشان میدادند، این رقم بعداً توسط مقامات رسمی به ۳۵۱.۶ میلیون دلار اصلاح و تایید شد.
ساعت ۳:۵۷ بامداد: یک معاملهگر شناختهشده ارزهای دیجیتال با نام مستعار DCF GOD، برای اولین بار خبر از حمله به کیف پولهای گرم بیتگت داد و خسارت اولیه را ۲۰ میلیون دلار برآورد کرد. او متوجه یک رفتار بسیار عجیب در شبکه آربیتروم (Arbitrum) شد: یک آدرس کیف پول جدید به نام 0xe410 در عرض تنها ۶ دقیقه، مبلغ ۱۹.۶۷ میلیون تتر (USDT) از کیف پول گرم بیتگت را استفاده کرد تا ۷,۱۱۱ اتریوم (ETH) را از طریق پلتفرمهای UniswapX و 1inch Fusion خریداری کند. این خرید با عجله بالا و با پرداخت حق بیمه (Premium) تا ۵ درصد بالاتر از قیمت بازار انجام شد. عجیبتر آنکه در آن زمان، استخر نقدینگی WETH/USDC تنها ۲,۸۷۰ دلار موجودی داشت؛ موضوعی که نشان میداد هدف از این تراکنشها صرفاً خرید اتریوم نبوده، بلکه هکر در تلاش برای پولشویی سریع داراییها بوده است.
ساعت ۴:۰۸ بامداد: استیون (Steven)، مدیر بخش تحقیقات رسانه The Block، گزارش داد که در یک ساعت گذشته، حدود ۱۷۴ میلیون دلار از داراییهای کیف پولهای گرم و سرد بیتگت در چندین شبکه بلاکچینی مختلف به یک آدرس واحد به شماره 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee منتقل شده است. نکته قابل توجه در دادههای آنچین این بود که هکر برخلاف حملات مشابه که وجوه به سرعت و یکجا خارج میشوند، در حال انجام تراکنشهای آزمایشی با مبالغ خرد بود.
ساعت ۴:۱۲ بامداد: مانیتورینگها نشان دادند که بیتگت موفق شده است برداشتها را متوقف کند. در این لحظه، کیف پولهای گرم و سرد مرتبط با صرافی هنوز حدود ۵۰۰ میلیون دلار دارایی در خود جای داده بودند که اقدام سریع صرافی مانع از سرقت آنها شد. استیون در این زمان گمانهزنی کرد که این یک حمله در مقیاس کامل به کل سیستم نیست، بلکه تنها چند کیف پول با امنیت پایینتر دچار آسیبپذیری شدهاند.
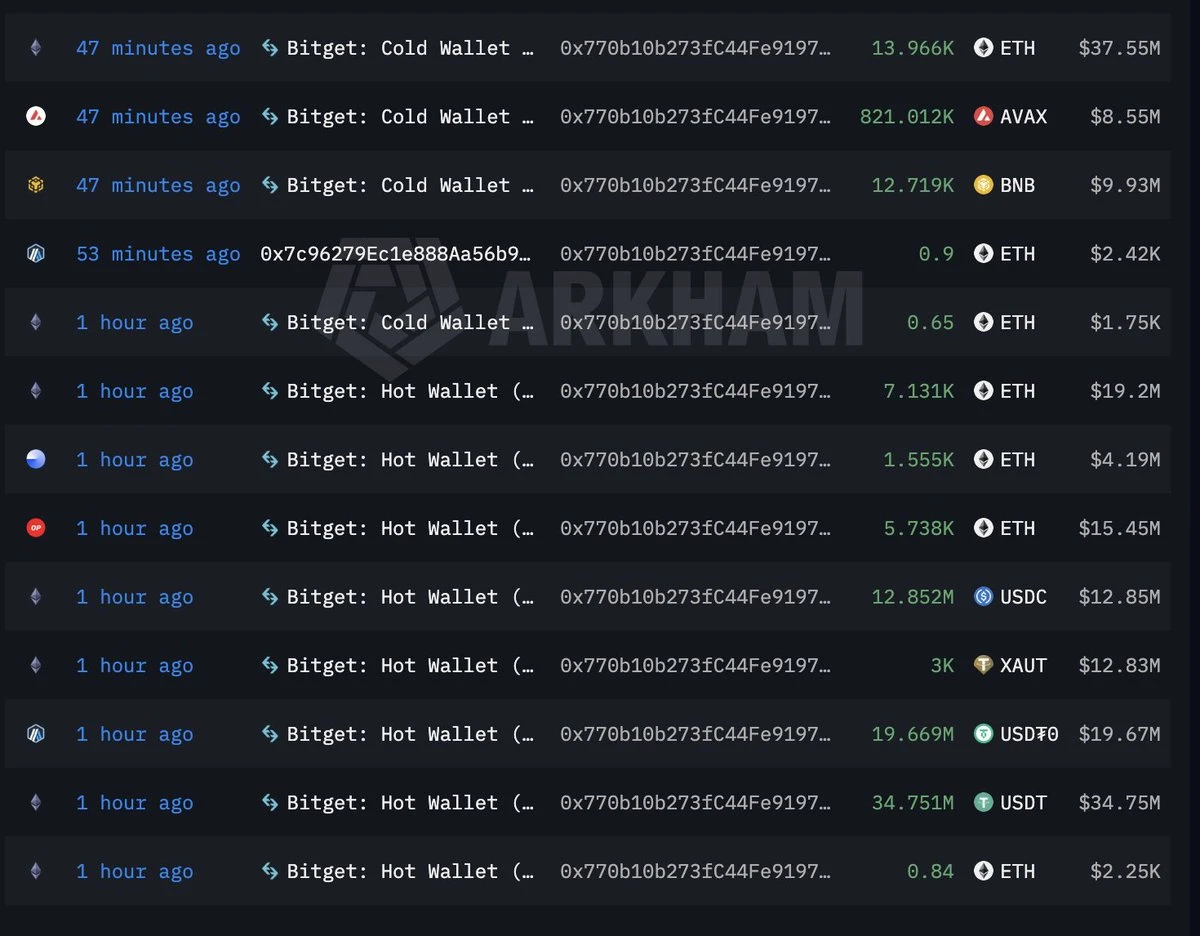
ساعت ۴:۵۰ بامداد: دادههای روی شبکه یک اتفاق گیجکننده را ثبت کردند؛ بخشی از داراییهای کیف پول گرم بیتگت برای امنیت بیشتر به کیف پول سردی به آدرس 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54 تجمیع شد، اما در کمال تعجب، این کیف پول سرد بلافاصله وجوه را به آدرس هکر منتقل کرد! این رفتار عجیب باعث شد تا برخی کارشناسان در ابتدا تصور کنند که شاید کلیدهای خصوصی صرافی هک نشده، بلکه این تراکنشها کار یکی از مشتریان بزرگ (نهنگهای) بیتگت است؛ فرضیهای که میتوانست توضیح دهد چرا هکر تمام موجودی کیف پولها را خالی نکرده است. (هرچند بعداً تایید شد که سیستم بکاند جعل داده شده است).
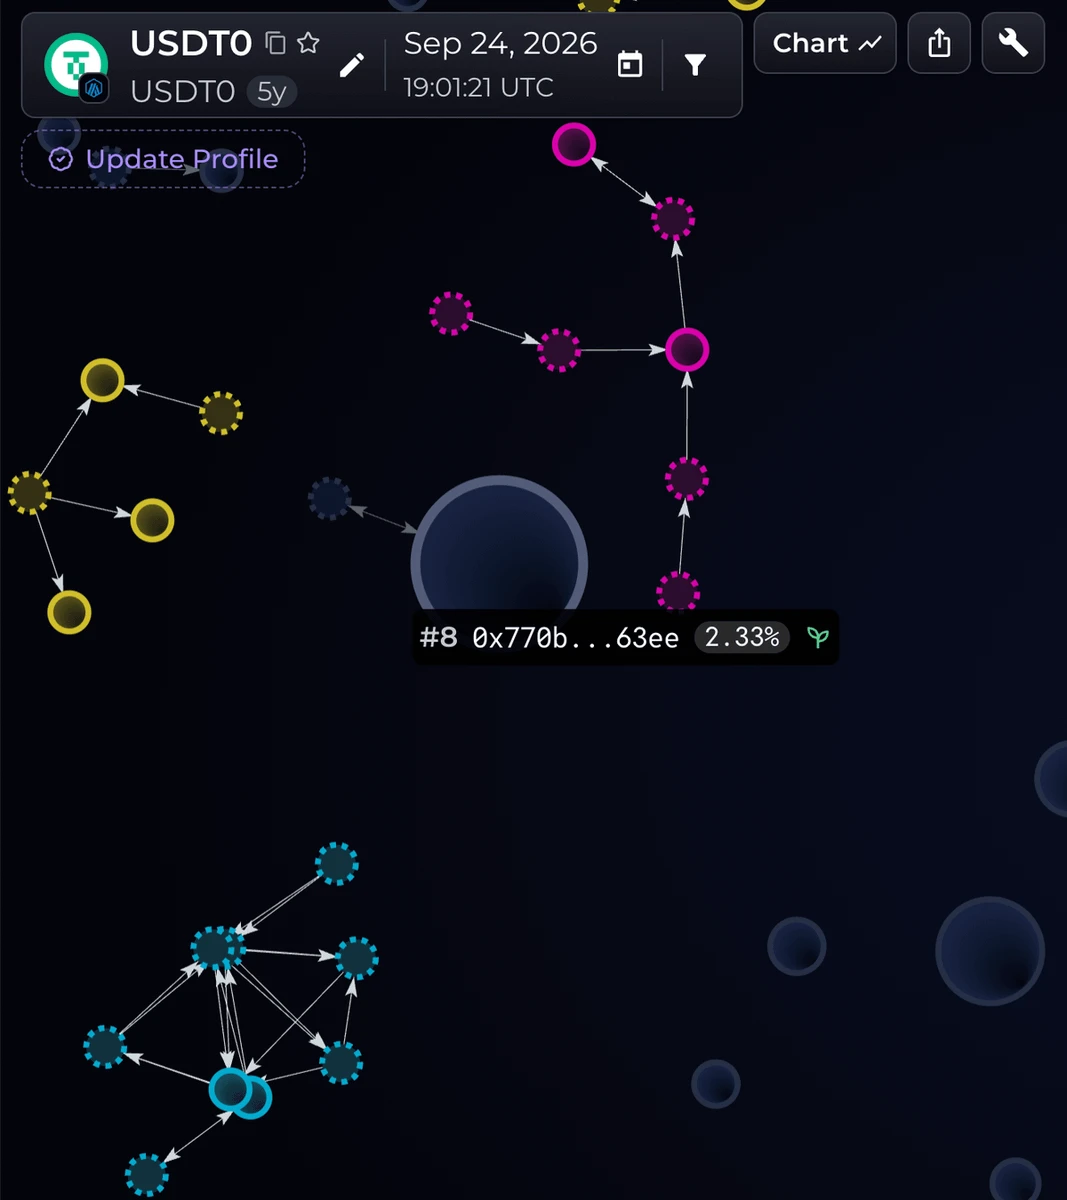
ساعت ۵:۰۰ الی ۵:۳۳ بامداد (گزارش پلتفرم Bubblemaps): پلتفرم مانیتورینگ Bubblemaps اعلام کرد که هکر پس از تجمیع وجوه در آدرس اولیه (0x770b...) و انجام سوآپ (Swap) و تبدیل داراییها، آنها را برای سختتر شدن پیگیری بین ۶ آدرس مختلف زیر پخش کرده است:
0x469Ac1406dE92f82C0563477240a3627057425DC
0xe410a2E5710Ee787bcaa63f52A3943ff71F0d946
0xD2C2f029eFF5caCc686F24377CfdDcfc82d9F899
0x7c96279Ec1e888Aa56b9B836e0dB26ca48573E1C
0x94A43df7687A8494948Be937400e9d5D33135DA0
0xA6dD3F218B65E32Ccc37BE30f74884133c655545
همچنین مشخص شد که آدرسهای هکشده متعلق به خود صرافی بیتگت شامل این موارد بودهاند:
0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23 (دو بار در گزارشها تکرار شده)
0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54
0x97b9D2102A9a65A26E1EE82D59e42d1B73B68689
0x5bdf85216ec1e38D6458C870992A69e38e03F7Ef
ساعت ۵:۱۰ بامداد: در حالی که صرافی پیشتر تعلیق برداشتها را اعلام کرده بود، هکر همچنان در حال استخراج دارایی بود و توانست ۸ میلیون دلار دیگر به شکل USDC در شبکه آوالانچ (Avalanche) را به آدرس خود منتقل کند که نشان از تداوم دسترسی غیرمجاز به زیرساخت تایید تراکنشها داشت.
ساعت ۵:۳۳ الی ۵:۴۲ بامداد: تیم رسمی بیتگت و گریسی چن بیانیههای رسمی خود را منتشر کردند. بر اساس دادههای تجمیعی Bubblemaps در همین زمان، مجموع وجوه سرقتی تایید شده به ۱۹۱ میلیون دلار رسیده بود که شامل داراییهای متنوعی از جمله ETH، USDT، USDC، USDT0، XAUT، BNB و AVAX میشد. همچنین کیف پول وب ۳ این صرافی (Bitget Wallet) به کاربران هشدار داد تا دسترسیهای قراردادهای هوشمند (Contract Approvals) مرتبط با کیف پولهای خود را موقتاً لغو کنند.
مسدودسازی تتر و سرکل
با انتشار اخبار، شرکتهای صادرکننده استیبلکوینها نیز واکنش نشان دادند. شرکتهای سرکل (ناشر USDC) و تتر (ناشر USDT) موفق شدند یک آدرس مرتبط با هکر را با برچسب “Bitget Exploiter 8” در لیست سیاه قرار دهند. با این اقدام، مبلغی معادل ۳۱۸ هزار دلار (شامل ۲۱۸,۰۲۳ تتر و ۹۹,۹۹۰ USDC) مسدود شد. با این حال، دادههای پلتفرم امنیتی MistTrack نشان میدهد که هکرها همچنان بیش از ۶۳,۰۰۰ توکن اتریوم (ETH) در اختیار دارند که ناشران استیبلکوین از لحاظ فنی قادر به مسدودسازی آن نیستند.
هکرهای کره شمالی یا عوامل نفوذی؟
در ساعات اولیه پس از هک، گمانهزنیهایی در بازار مطرح شد که شاید پای کارمندان داخلی یا نیروهای اخراجی بخش فنی در میان باشد. اما گریسی چن، مدیرعامل بیتگت، این احتمال را به طور کامل رد کرد. او تایید کرد که مهاجمان از طریق هک سیستمها وجوه را منتقل کردهاند و هیچ نشت کلید خصوصی در کار نبوده است.
مهمترین سرنخ به دست آمده از این فاجعه، ردپای هکرهای کره شمالی است. بررسیهای اولیه نشان میدهد که برخی از IPهای شناسایی شده در این حمله، با VPNهای مورد استفاده توسط یک گروه هکری معروف کره شمالی (احتمالاً گروه بدنام «لازاروس» که پیشتر ۱.۵ میلیارد دلار از صرافی Bybit سرقت کرده بودند) تطابق دارد. اگرچه هویت هکرها هنوز به طور قطعی تایید نشده، اما الگوی حمله شباهتهای بسیاری با عملیاتهای پیشین این سازمان سایبری دارد.
در حالی که بازار ارزهای دیجیتال به دنبال بازیابی و شروع یک روند صعودی جدید است، بروز یک بحران امنیتی در ابعاد ۳۵۰ میلیون دلار آخرین چیزی بود که این صنعت به آن نیاز داشت. با این وجود، واکنش سریع بیتگت، توقف به موقع برداشتها و تضمین جبران کامل خسارات از طریق صندوق حمایتی، تا حد زیادی از ایجاد وحشت عمومی جلوگیری کرده است. اکنون باید منتظر ماند و دید که آیا نهادهای قانونی و تیمهای فنی قادر به بازیابی داراییهای مسروقه از چنگال هکرهای پیچیده کره شمالی خواهند بود یا خیر.