پروتکل پل کراسچین اکراس (Across) که به کاربران اجازه میدهد داراییهای دیجیتال را بین اتریوم و دیگر شبکههای بلاکچینی منتقل کنند، روز سهشنبه به کاربران هشدار داد که تا زمان بررسی یک حادثه امنیتی احتمالی، از دسترسی به اپلیکیشن آن یا اتصال کیف پولهای خود خودداری کنند.
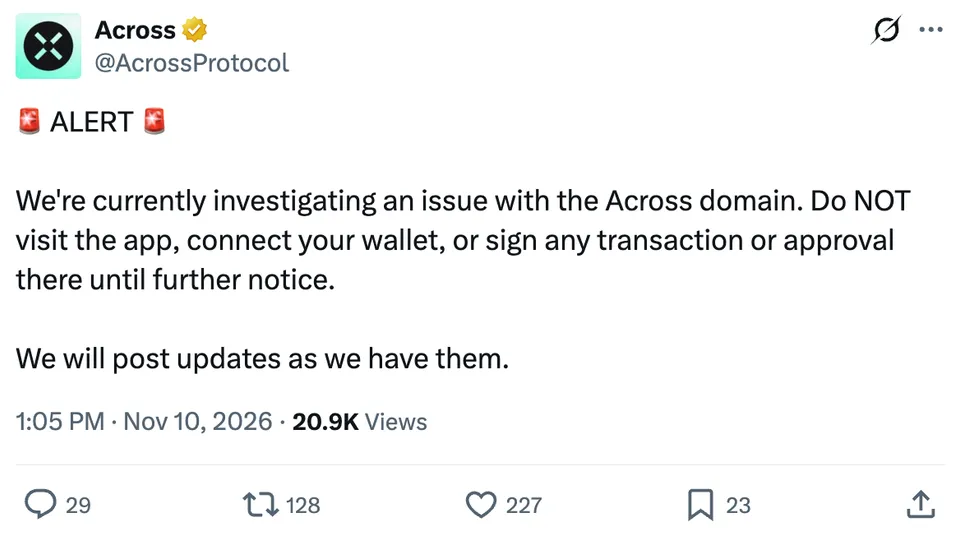
در پستی که روز سهشنبه در شبکه اجتماعی ایکس (توییتر سابق) منتشر شد، اکراس به کاربران توصیه کرد تا اطلاع ثانوی از امضای تراکنشها یا تاییدیهها (Approvals) بپرهیزند. با این حال، ماهیت دقیق این حادثه یا اینکه آیا وبسایت آن هک شده است یا خیر، مشخص نشده است.
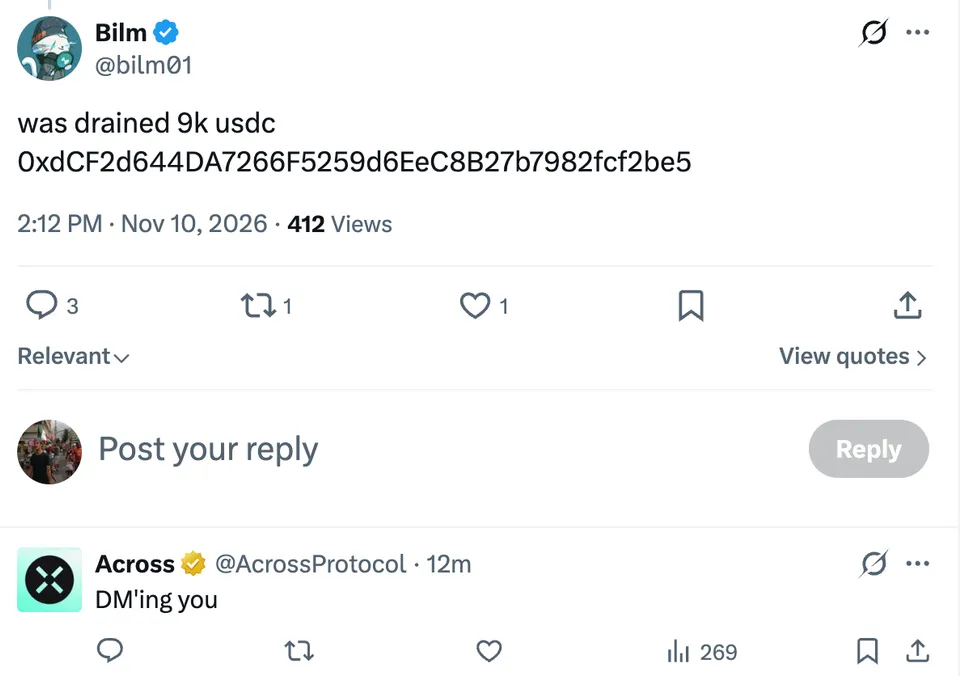
در شبکه اجتماعی ایکس، یک کاربر مدعی شد که ۹,۰۰۰ دلار به صورت USDC از دست داده است، در حالی که کاربر دیگری گزارش داد که ۷,۰۵۳ دلار تتر را طی هفت تراکنش در شبکه پلاسما (Plasma) از دست داده است.
کاربر سوم نیز اعلام کرد که پس از چند بار استفاده از این پل ارتباطی، کیف پولش کاملاً تخلیه شده و ادعا کرد که وبسایت این پروتکل هک شده است. اکراس از این کاربران خواست تا جزئیات تراکنشهای خود را برای بررسی این گزارشها ارائه دهند.
شرکت NEAR AI از یک نقض امنیتی جداگانه خبر داد
در یک حادثه امنیتی کاملاً جداگانه، شرکت NEAR AI روز دوشنبه فاش کرد که مهاجمان از یک آسیبپذیری در زیرساخت هوش مصنوعی این شرکت سوءاستفاده کردهاند که منجر به افشای اطلاعات حساب کاربری حدود ۱۰۰ کاربر و دادههای ۱۸ ایجنت هوش مصنوعی (AI agents) شده است.
بر اساس گزارش حادثه در تاریخ ۹ نوامبر، مهاجمان از یک آسیبپذیری اجرای کد از راه دور (RCE) در موتور منبعباز استنتاج هوش مصنوعی به نام SGLang سوءاستفاده کردند تا به یک سرور داخلی و سایر زیرساختها دسترسی پیدا کنند. دادههای در معرض خطر شامل نامهای کاربری، آدرس ایمیل، تاریخچه چتِ ایجنتها، تنظیمات و گزارشها (Logs) بود و کلیدهای API دو مشتری نیز فاش شده است.
شرکت NEAR AI اعلام کرد که مهاجمان ممکن است درخواستهای پردازش شده در سرور آسیبدیده، از جمله مواردی که در حالت محرمانه اجرا میشدند را نیز مشاهده کرده باشند. این شرکت اعلام کرد که آسیبپذیری را برطرف کرده، اعتبارنامههای فاش شده را باطل نموده و دسترسی به خدمات ابری خود را بازیابی کرده است. نقض امنیتی NEAR AI به عنوان یک رویداد کاملاً مجزا از حادثه امنیتی در حال بررسی توسط پروتکل اکراس توصیف شده است.