گوگل روز دوشنبه اعلام کرد ابزار هکی را شناسایی کرده است که بهتنهایی و بدون دخالت انسان، نقصهای موجود در نرمافزارها را تشخیص داده و از آنها سوءاستفاده میکند؛ موضوعی که خطرات ایجنتهای هوش مصنوعی (AI agents) را بیش از پیش برجسته میسازد.
بر اساس جزئیات منتشرشده در گزارش سهماهه سوم گروه اطلاعات تهدید گوگل (GTIG)، این ابزار روی یک سرور موقت و در دسترس (staging server)، رایانهای که مهاجمان برای ذخیره و آمادهسازی ابزارهای خود از آن استفاده میکنند قرار داشت. این سرور بهصورت باز در اینترنت رها شده بود. گوگل نام این ابزار را «exploit_agent» گذاشته است.
این ابزار به چندین مدل زبانی بزرگ (LLM)، همان نوع هوش مصنوعیای که در پسِ چتباتها قرار دارد، از جمله مدلهای تجاری پیشرو و مدلهایی که گوگل آنها را محلی (local) مینامد، متصل شده بود.
سپس این ابزار، نرمافزارهای وب محبوب را برای یافتن پچها زیر نظر میگرفت. به محض انتشار یک پچ، کد برنامه را قبل و بعد از اصلاح با هم مقایسه میکرد تا نقطه ضعف را شناسایی کند. این کار را مانند مقایسه دو پیشنویس از یک سند در نظر بگیرید تا ببینید ویراستار کدام خطوط را تغییر داده است؛ این تغییرات نشان میدهند که مشکل دقیقاً کجا بوده است.
پس از آن، ابزار بهطور خودکار یک «اکسپلویت» مینوشت و آن را اجرا میکرد.
گوگل اعلام کرد این نخستین بار است که چنین عملکردی را از سوی مهاجمان مشاهده میکند. در این گزارش آمده است:
در سهماهه گذشته، گروه اطلاعات تهدید گوگل (GTIG) برای نخستین بار عوامل تهدیدی را شناسایی کرد که از چارچوبهای مدل زبانی بزرگ (LLM) برای خودکارسازی کامل فرآیند کشف آسیبپذیری و بهرهبرداری از آن، بدون حضور انسان در چرخه، استفاده میکردند.
این یافته به فهرست روبهرشد هشدارها درباره تهدید ایجنتهای هوش مصنوعی خودکار برای سیستمهای قدیمیتر اضافه میشود. مایکل بار، عضو هیئتمدیره فدرال رزرو، روز دوشنبه گفت که ایجنتهای هوش مصنوعی خودکار میتوانند ظرف چند دقیقه باعث هجوم مشتریان برای برداشت سپرده از بانکها (bank run) شوند. در ماه سپتامبر نیز تورستن اسلوک، اقتصاددان ارشد شرکت آپولو، هشدار داد که دستیارهای هوش مصنوعی با انتقال پول نقد خانوارها به حسابهایی با سود بالاتر، میتوانند بانکها را از سپردههای ارزانقیمت تخلیه کنند.
یکی از تصاویر موجود در گزارش گوگل نشان میدهد که این ابزار در حال بررسی کنترلهای دسترسی یک افزونه وردپرس به نام «Spectra (Ultimate Addons for Gutenberg)» نسخه ۲.۱۹.۲۵ بوده است. کنترلهای دسترسی کدهایی هستند که تعیین میکنند چه کسی اجازه انجام چه کاری را دارد. در این گزارش مشخص نشده که آیا این بررسی به یک حمله منجر شده است یا خیر.
این سرور موقت همچنین حاوی اسکریپتهایی بود که میتوانستند پس از نفوذ، نقشه داخلی شبکه را ترسیم کنند؛ فرآیندی که گوگل آن را شناسایی داخلی (internal reconnaissance) مینامد. این ابزار همچنین میتوانست با امتحان کردن تعداد زیادی رمز عبور، روشی که به آن حمله بروتفورس (brute-forcing) میگویند، رمزها را حدس بزند و وبشل (webshell) یا پنلهای کنترلی مخفی را روی وبسایت قرار دهد تا مهاجم بتواند دوباره به آن بازگردد.
گوگل همچنین دادههای سرقتشده از قربانیان را روی همان سرور پیدا کرد؛ سوابق نشان میدهند که گرداننده این ابزار وبسایتهای فرانسوی مرتبط با بخشهای رسانه، سرگرمی و آموزش را هدف قرار داده است.
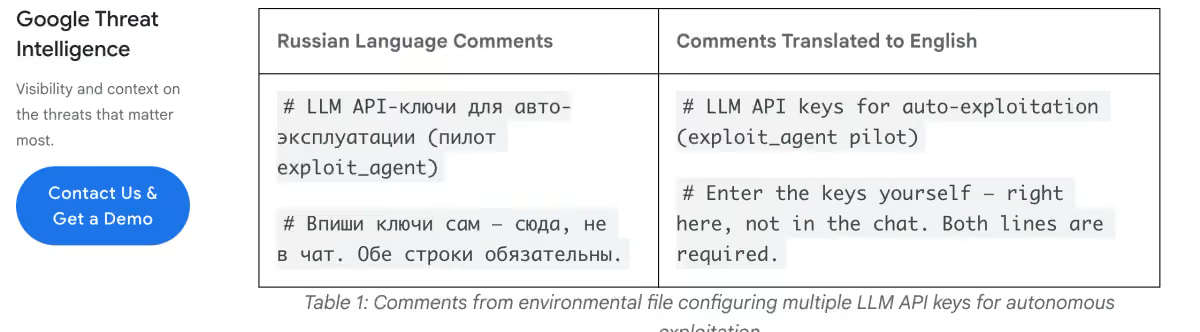
ترجمه گوگل از کامنتهای روسی موجود در فایلها چنین است:
کلیدهای API مدل زبانی بزرگ برای بهرهبرداری خودکار (پایلوت exploit_agent)» و «کلیدها را خودتان وارد کنید… دقیقاً همینجا، نه در چت. هر دو خط الزامی است.
این کشف با روند گستردهتری که گوگل توصیف کرده مطابقت دارد. مجموع افشاگریهای آسیبپذیری و اکسپلویتها بین ژانویه و اوت ۲۰۲۶ تقریباً دو برابر شده است. اکسپلویتهای روز صفر (zero-day) در سال ۲۰۲۵ بهطور میانگین ماهانه ۸ مورد و در سال ۲۰۲۶ ماهانه ۱۱ مورد بودهاند، پیش از آنکه در ماه اوت به ۲۲ مورد جهش کنند.
گوگل همچنین اعلام کرد که شاهد استفاده از ابزارهای حمله هوش مصنوعی متنباز به نامهای «CAIRN» و «PentAGI» در نفوذهای واقعی بوده است.
اکسپلویتهای رمزارزی
گوگل در بخش مربوط به عوامل تهدید کره شمالی گزارش داد گروهی که آن را با نام «MIDNIGHT NEPTUNE» ردیابی میکند، در نفوذ به شرکتهای ارز دیجیتال در آمریکای شمالی و اروپا از هوش مصنوعی استفاده کرده است.
مهاجمان در شبکههای اجتماعی حرفهای خود را بهعنوان مسئول استخدام جا میزدند. عکسهای پروفایل آنها دارای واترمارک «SynthID» بود که نشانگر گوگل برای تصاویر تولیدشده با هوش مصنوعی است.
این گروه پس از نفوذ به سیستم، یک فایل تنظیمات را در مخازن کد داخلی شرکتها تغییر میداد. این تغییر باعث میشد هر زمان که یک برنامهنویس دستیار کدنویسی هوش مصنوعی «Claude Code» را باز میکرد، یک بک دور به نام «SOMBERMEME» دانلود شود. مهاجمان همچنین توکنهای دسترسی گیتهاب (GitHub) را با نام «Microsoft Copilot» ایجاد میکردند تا فعالیتهایشان کمتر مشکوک به نظر برسد.
اخیراً صرافی بایننس (Binance) هدف هکی به ارزش حدود ۶.۳ میلیارد دلار قرار گرفت که شرکتهای تحلیل بلاکچین و افبیآی (FBI) این حمله را به هکرهای مرتبط با کره شمالی نسبت دادند. طبق اعلام شرکت «TRM Labs»، نهادهای مرتبط با کره شمالی تا به امروز حدود ۱۲.۸ میلیارد دلار ارز دیجیتال به سرقت بردهاند.