هر روز خبری از یک حمله جدید مبتنی بر هوش مصنوعی یا یک آسیبپذیری تازه کشفشده به گوش میرسد. در ادامه به بررسی آنچه در حال رخ دادن است و راههایی که مردم عادی میتوانند از طریق آنها امنیت خود را در فضای آنلاین حفظ کنند، میپردازیم.
متخصصان امنیت سایبری ماه بسیار سختی را پشت سر میگذارند.
آنچه «اکتبر سیاه» لقب گرفته هنوز به پایان نرسیده، اما تا همین جا نیز دهها حمله سایبری بزرگ و آسیبپذیریهای شناساییشده توسط هوش مصنوعی را در سراسر اینترنت رقم زده است.
وقتی آسیبپذیریهای حیاتی در زبان برنامهنویسی PHP (که در حدود ۷۰ درصد از وبسایتها استفاده میشود) با کمک ابزارهای هوش مصنوعی کشف و در ۲۱ اکتبر توسط بنیاد PHP فاش شد، رقابتی جهانی برای پچ کردن سرورها در سراسر دنیا آغاز گشت.
ارائهدهنده خدمات ابری کلودفلر (Cloudflare) گزارش داد که پس از افشای این آسیبپذیری، میلیونها تلاش برای سوءاستفاده از آن صورت گرفته است؛ این در حالی بود که در ساعات پیش از افشای عمومی نیز هزاران تلاش مشابه ثبت شده بود.
برخی کشورها از جمله فرانسه و فنلاند به طور موقت دسترسی به برخی وبسایتها را مسدود کردند، در حالی که آژانس امنیت ملی ایالات متحده (NSA) به سازمانها هشدار داد که فوراً این نقصها را برطرف کنند یا سیستمهای آسیبدیده را از دسترس خارج نمایند.
ایلیا پولوسوخین، بنیانگذار NEAR، گفت:
ما اکنون در آخرالزمان امنیتی قرار داریم.
جیسون کلینتون، مشاور ارشد امنیتی شرکت Anthropic نیز هشدار داد:
با وجود اینکه اوضاع در ۴ روز گذشته بسیار بد شده است، اما قبل از اینکه شرایط بهتر شود، بسیار بدتر از این خواهد شد.
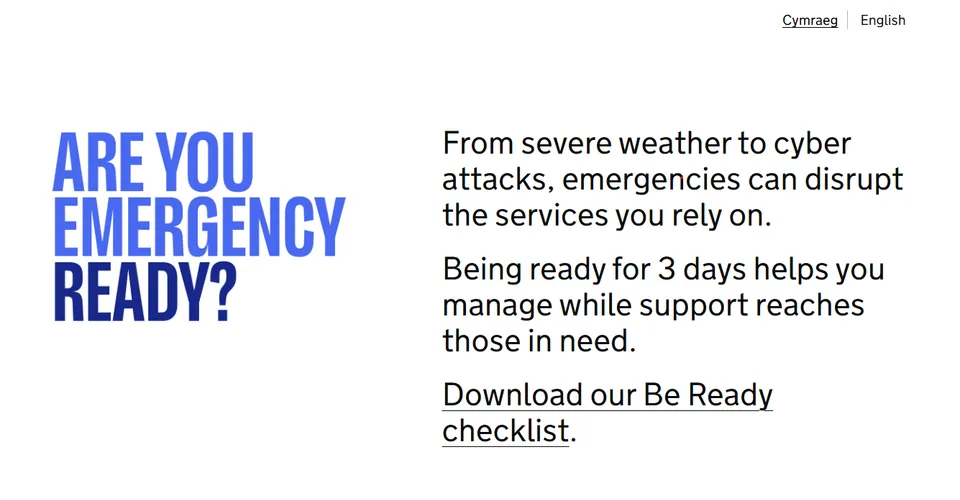
حتی از شهروندان بریتانیا خواسته شده است که برای شرایط اضطراری مانند آبوهوای شدید یا حملات سایبری که میتواند دسترسی به زیرساختهای حیاتی نظیر آب، برق یا اینترنت را قطع کند، «آماده باشند». همچنین به تأسیسات نظامی ایالات متحده دستور داده شده است که تحت ابتکار FORTRESS، برای ۹۰ روز فعالیت مستقل آماده شوند.
آیا ما به مشکل خوردهایم؟
فراتر از هجوم بردن برای احتکار کنسرو و بیسیمهای واکیتاکی، آیا کار دیگری هست که مردم عادی بتوانند برای کاهش خطرات احتمالی انجام دهند؟
راستی، «اکتبر سیاه» واقعاً چقدر وخیم است؟
راب همیلتون، محقق امنیت بیتکوین و عضو تیم قرمز بیتکوین (Bitcoin Red Team) میگوید:
اوضاع واقعاً خراب است. به نظر میرسد بقیه تازه دارند با واقعیتی بیدار میشوند که ما سه ماه پیش با آن روبرو شده بودیم.
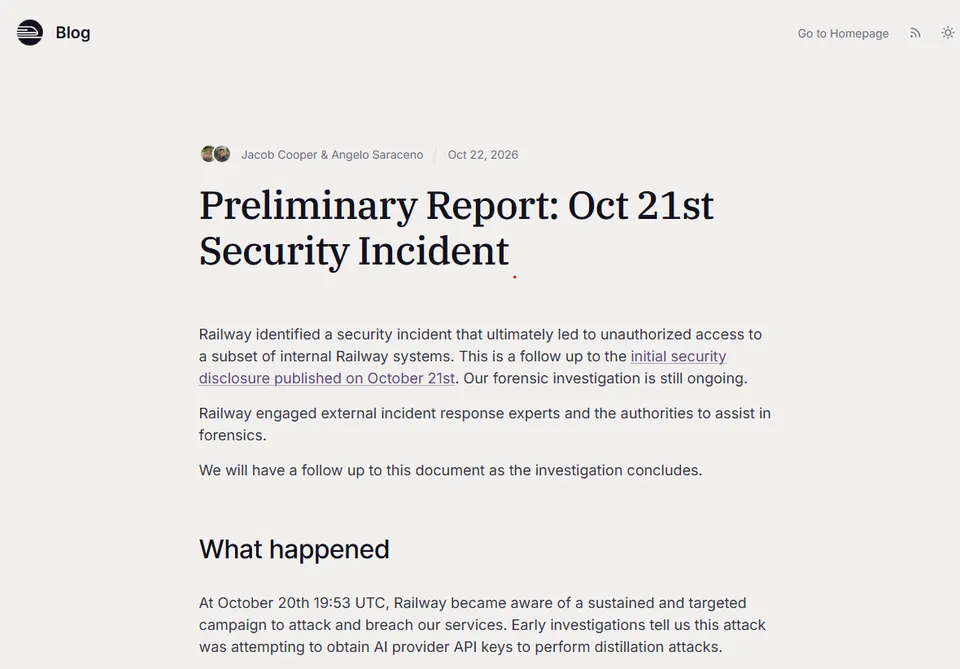
در حدود یک هفته گذشته، پلتفرم ابری Railway فاش کرد که یک مهاجم به اطلاعات ورود و کلیدهای API مشتریان دسترسی پیدا کرده و آنها را رمزگشایی نموده است؛ حملهای که ظاهراً ارائهدهندگان هوش مصنوعی را هدف قرار داده بود.
غول آزمایشهای پزشکی، Quest Diagnostics، نقض دادههای خصوصی سلامت بیماران را تأیید کرد، در حالی که مشخص شد شرکت امنیتی هندی eMudhra دارای هشت مرجع صدور گواهی دیجیتال با کلیدهای ضعیف بوده است که احتمالا میتوانست به مهاجمان اجازه دهد خود را به جای وبسایتهای معتبر جا بزنند. همچنین پلتفرم میزبانی کد گیتهاب (GitHub) اختلال بزرگی را در سرویسهای خود تجربه کرد که نشان داد دنیای نرمافزار تا چه حد به زیرساختهای مشترک متکی است.
آستین دورز، مدیر ارشد امنیت گیتهاب، میگوید حوادثی از این دست «یادآوری روشنی است که پایداری نیازمند تلاش مداوم است»، زیرا توسعه نرمافزار مدرن «به شدت به هم پیوسته است».
جاناتان ریس، تحلیلگر اطلاعات منابع باز (OSINT) و بلاکچین در شرکت امنیت بلاکچین CertiK، به مجله میگوید:
چیزی که بیش از همه ما را نگران میکند این است که چگونه یک نقطه ضعف واحد در زیرساختهای مشترک میتواند سازمانهای متعددی را به طور همزمان در معرض خطر قرار دهد.
متأسفانه، او میافزاید که توانایی هوش مصنوعی در یافتن آسیبپذیریها با توانایی آن در رفع آنها برابری نمیکند:
یافتن سریعتر آسیبپذیریها به طور خودکار به ما ظرفیت حل سریعتر آنها را نمیدهد.
چرا احتمالاً اوضاع بدتر خواهد شد
یکی از دلایل وخیمتر شدن این مشکل این است که هوش مصنوعی اقتصادِ امنیت سایبری را تغییر داده است.
کاری که زمانی برای انجام دادن به منابع یک دولت-ملت و هکرهای بسیار حرفهای نیاز داشت، اکنون میتواند توسط یک نوجوان در زیرزمین خانهاش انجام شود.
مت شومر، کارآفرین و سرمایهگذار حوزه هوش مصنوعی، گفت که هوش مصنوعی به کاربران غیرفنی این امکان را میدهد که نقاط ضعف را پیدا کرده و از آنها سوءاستفاده کنند و این امر باعث شده مدافعان امنیت «برای عقب نماندن، در یک مسابقه نفسگیر باشند».
هر نقطه ضعف همچنان باید توسط افرادی که همین حالا هم به شدت تحت فشار هستند، روی میلیونها سیستم اصلاح، آزمایش و نصب شود.
دورز میگوید ابزارهای امنیتی مبتنی بر هوش مصنوعی به طرز «چشمگیری» موانع موجود بر سر راه «کشف نقصهای پیچیده و عمیق در پایگاههای کد پرکاربرد» را کاهش دادهاند.
مردم عادی واقعاً چه کاری میتوانند انجام دهند؟
چند گام عملی وجود دارد که افراد عادی میتوانند برای حفظ امنیت بیشتر خود در فضای آنلاین در طول این دوره بیثبات به کار ببندند.
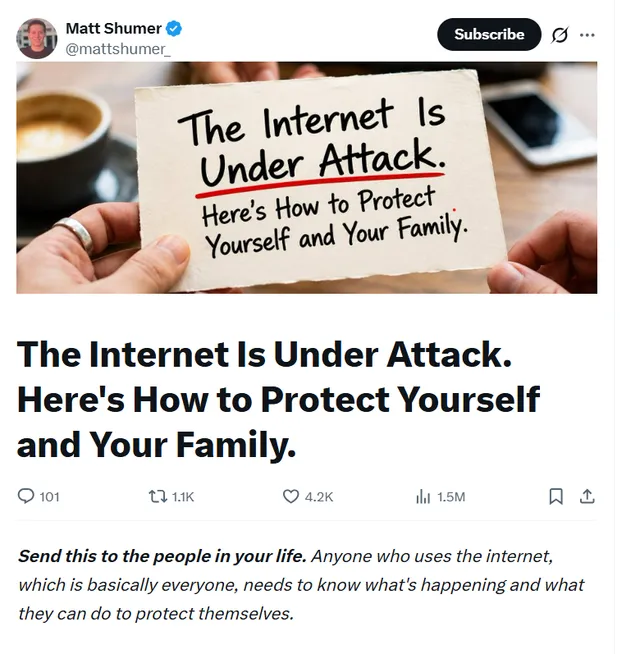
شومر توصیه میکند از وارد شدن به سایتهایی که نمیشناسید خودداری کنید و قویاً تأکید میکند که «تا زمانی که این بحران فروکش نکرده»، رمزهای عبور یا شماره کارتهای بانکی خود را در سایتهای ناآشنا وارد نکنید، زیرا سایتهای کوچکتر «کمترین احتمال را دارد که پچهای امنیتی را نصب کرده باشند».
هر برنامهای را که استفاده نمیکنید حذف نمایید و گجتهای هوشمندی را که به آنها نیاز ندارید از برق بکشید. همچنین «اگر میخواهید احتیاط بیشتری به خرج دهید»، مقداری پول نقد در خانه نگه دارید و به اندازه چند روز خواربار ذخیره کنید.
دورز میگوید بهترین دفاع «قفل کردن نقاط دسترسی شخصی و کوچک نگه داشتن ردپای دیجیتال کلی» است. احراز هویت چندعاملی (MFA) را در تمام حسابهای کاربری خود فعال کنید و ترجیحاً به جای پیامک، از برنامههای احراز هویت (Authenticator) یا کلیدهای امنیتی سختافزاری استفاده نمایید.
این کار مانند یک کلید قطعکننده مدار عمل میکند و حتی اگر نرمافزار زیربنایی دچار نفوذ شده باشد، مانع از ورود هکرها به حساب شما میشود.
او همچنین میگوید هرگز از رمزهای عبور تکراری استفاده نکنید:
برای هر سایت رمزهای عبور قوی و منحصربهفرد بسازید و به صورت دورهای مجوزهای برنامههای قدیمی یا اتصالات شخص ثالثی را که دیگر استفاده نمیکنید، قطع نمایید.
دستگاهها و مرورگرهای وب خود را روی بهروزرسانی خودکار قرار دهید:
در حالی که تیمهای پلتفرمها در حال کار برای رفع مشکلات امنیتی در سطح ابری و در بخش بکاند هستند، ایمن نگه داشتن دستگاههایتان تضمین میکند که هکرها نتوانند از سختافزار شخصی شما به عنوان یک بک دور (Backdoor) برای ورود به حسابهایتان استفاده کنند.
حضانت شخصی (Self-custody) بله یا خیر؛ مسئله این است
در حالی که افزایش نگرانکننده حوادث امنیتی باعث شده برخی از دارندگان ارزهای دیجیتال به فکر گزینههای جایگزین بیفتند و برخی کارشناسان علیه نگهداری شخصی داراییها (Self-custody) توصیه کنند، دیگران مانند جیمسون لوپ، حامی بیتکوین و مدیر ارشد امنیت شرکت Casa، به کاربران یادآوری میکنند که این کار کل هدف بیتکوین را زیر سؤال میبرد.
او میگوید:
شما تنها زمانی میتوانید از ویژگیهای منحصربهفرد بیتکوین بهرهمند شوید که کلیدهای خصوصی خودتان را در اختیار داشته باشید. […] واگذار کردن کلیدهایتان ریسک را از بین نمیبرد، بلکه صرفاً ریسک را به جایی منتقل میکند که شما نمیتوانید آن را ببینید یا کنترل کنید.
ریس توصیه میکند مبالغ کمی را که قصد استفاده روزمره از آنها را دارید در یک کیف پول گرم (Hot Wallet) نگه دارید و آن را از داراییهای بلندمدت خود که در کیف پول سختافزاری نگهداری میشوند جدا کنید و اینکه «به جای تأیید کورکورانه تراکنشها، واقعاً متنی را که امضا میکنید بخوانید.»
اگرچه این اقدامات احتیاطی میتواند آسیبپذیری شما را در برابر حملات کاهش دهد، اما کاربران عادی تنها میتوانند مشکلات محلی و شخصی خود را مهار کنند و توانایی چندانی برای تأثیرگذاری بر مشکلات کلان ندارند.
او میگوید شما میتوانید «شعاع انفجار (میزان خسارت) را کاهش دهید، اما نمیتوانید از نفوذ به زیرساختها جلوگیری کنید.»
بنابراین، در حالی که کاربران میتوانند بهداشت سایبری خود را بهبود ببخشند، در نهایت «بار اصلی و ساختاری این مسئولیت بر دوش پلتفرمها و ارائهدهندگان خدمات است.»