سیستم امنیتی جدید Phylax میتواند به پروتکلهای امور مالی غیرمتمرکز (DeFi) کمک کند تا پیش از نهایی شدن تراکنشهای مخرب، آنها را متوقف کنند.
این قابلیت ممکن است دفاع دنیای رمزارزها را در برابر هکرهای کره شمالی و نهادهای تحریمشده از سوی ایالات متحده تقویت کند، اما در عین حال میتواند راهی برای مسدود کردن عملکرد قراردادهای هوشمند ایجاد کند، بدون آنکه بهطور صریح چنین اختیاری به کسی داده شده باشد.
همین سطح از کنترل، این نگرانی را به وجود آورده که این سیستم در نهایت بهجای خدمت به امور مالی غیرمتمرکز، به ابزاری متمرکز برای نهادهای مجری قانون تبدیل شود.
استفانی باس (Stefanie Boss)، یکی از نویسندگان پژوهشی درباره مقاومت در برابر سانسور و رفتارهای انطباقی در مکانیسم اجماع اتریوم، میگوید:
پرسش اصلی فقط این نیست که آیا ریسکی وجود دارد یا خیر، بلکه این است که آیا این ریسک قابلقبول است یا نه.
او میافزاید:
در این مورد، من بیشتر متمایل به این هستم که این ریسک قابلقبول است، زیرا هدف آن ایمنتر کردن شبکه و همراستا کردن بیشتر آن با ارزشهای شبکه و اپلیکیشنهاست.
مکانیسم امنیتی با ریسک احتمالیِ مسدودسازی
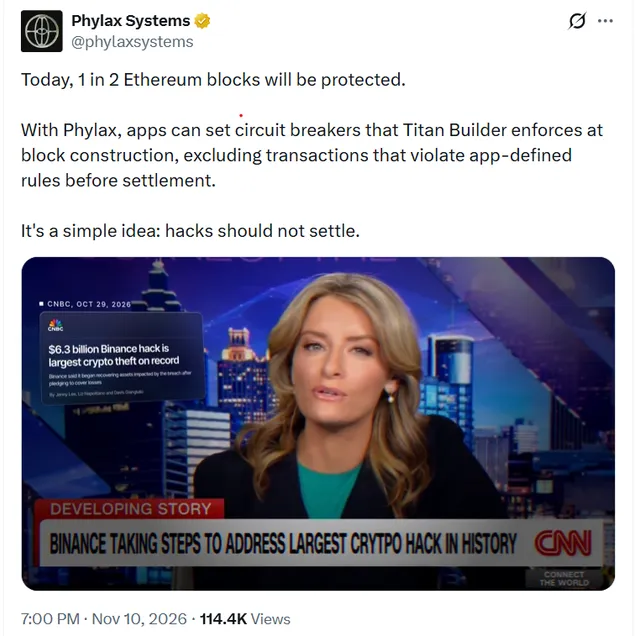
ادغام سیستم Phylax با بلاکساز Titan Builder که در ۱۰ نوامبر اعلام شد، به اپلیکیشنهای اتریوم اجازه میدهد قوانینی را تعریف کنند که بر اساس آنها، تراکنشهایی که ممکن است در جریان ساخت بلاک پیامدهای زیانباری ایجاد کنند، حذف شوند.
تایتان (Titan) که به گفته Phylax از هر دو بلاک اتریوم، یکی را تولید میکند، پیش از گنجاندن تراکنشها در بلاکهای خود، آنها را با این قوانین مطابقت میدهد و بررسی میکند.
ایده اصلی این است که بهجای تکیه بر سیستمهای نظارتی یا مداخلات اضطراری پس از آغاز یک حمله، از نهایی شدن اکسپلویتها جلوگیری شود. در بیانیه معرفی این سیستم آمده است:
مأموریت ما: جلوگیری از از دست رفتن سرمایه کاربران بر اثر هکها و خطاها در دیفای.
شرکت Phylax در یک پست وبلاگی، سناریوی یک خزانه (Vault) آسیبپذیر را مثال میزند که ممکن است بهاشتباه ۱ میلیون دلار را به کاربری پرداخت کند که ارزش سهام او تنها ۱,۰۰۰ دلار است. با فعال بودن این سیستم، یک مدارشکن (Circuit Breaker) میتواند سقف مبلغ خروجی از خزانه در یک تراکنش را محدود کرده و از تخلیه کامل داراییها جلوگیری کند.
تدابیر حفاظتی مشابه همچنین میتوانند احتمالا زیانهای ناشی از هکهای بزرگ، مانند هک ۶.۳ میلیارد دلاری بایننس یا اکسپلویت ۳۸۰ میلیون دلاری بیتگت (Bitget) که در آن مهاجمان کیفپولهای صرافی را تخلیه کرده و مقادیر زیادی رمزارز را از طریق پروتکلهای غیرمتمرکز جابهجا کردند — محدود کنند.
اگرچه جلوگیری از تراکنشهای مخرب یک پیروزی برای فضای کریپتو محسوب میشود، اما گابریل شاپیرو (Gabriel Shapiro)، وکیل حوزه داراییهای دیجیتال، هشدار داده است که اگر بلاکسازها ارائه گواهیهای (Attestations) مورد نیاز را متوقف کنند، اپلیکیشنهایی که از این سیستم استفاده میکنند عملاً قابل مسدودسازی (Freezable) خواهند شد.
او توضیح داد که قراردادهای هوشمند را میتوان طوری پیکربندی کرد که تراکنشها را رد کنند، مگر اینکه در بلاکهای ساختهشده توسط بلاکسازهایی قرار گرفته باشند که بررسیهای امنیتی لازم را انجام دادهاند. اگر آن بلاکسازها ارائه این گواهیها را متوقف کنند، توابع محافظتشده تا زمان ازسرگیری این روند، به رد کردن تراکنشها ادامه خواهند داد.
اودیسیس لامزیدیس (Odysseas Lamtzidis)، بنیانگذار و مدیرعامل Phylax، میگوید پروتکلها میتوانند با اجازه دادن به عبور تراکنشها حتی در زمان در دسترس نبودن بررسیهای امنیتی سیستم، از این ریسک اجتناب کنند.
او به مجله کوینتلگراف گفت:
پیشفرض منطقی که ما ارائه میدهیم و به پروتکلها پیشنهاد میکنیم، رفتار “بازماندن در صورت خطا” (Fail-open) است.
اما این لایه حفاظتی اختیاری است و تصمیمگیری درباره اینکه امنیت تا چه حد بر دسترسپذیری اولویت داشته باشد، به عهده خودِ پروتکلها گذاشته شده است. لامزیدیس میگوید:
برخی پروتکلها ممکن است ترجیح دهند ایمنی را بر تداوم فعالیت (Liveness) اولویت دهند.
او همچنین اشاره میکند که پروتکلها میتوانند تصمیم بگیرند که قراردادهای هوشمندشان تغییرناپذیر (Immutable) باشد یا از طریق حاکمیت (Governance) قابل تغییر باشد. شاپیرو معتقد است که محافظتهای Fail-open باید اجباری باشند و تغییرات در این تدابیر امنیتی باید مشمول تأخیر زمانی (Time delays) شوند تا پروتکلها نتوانند آنها را فوراً حذف کنند.
مشکل تمرکز بلاکسازها در اتریوم
نگرانی گستردهتری نیز وجود دارد مبنی بر اینکه آیا این سیستم میتواند بازار ساخت بلاک در اتریوم را که هماکنون نیز بهشدت متمرکز است، متمرکزتر کند یا خیر.
فن ژانگ (Fan Zhang)، پژوهشگر اتریوم، میگوید فناوری Phylax تنها به دلیل همین تمرکز است که اکنون عملی شده است:
ما سرانجام راهی برای اجرای مؤثر این کار پیدا کردهایم، اما متأسفانه فقط به این دلیل که بازار بلاکسازهای اتریوم بیش از حد متمرکز شده است.
ژانگ معتقد است رویکرد Phylax «مزایای امنیتی جذابی دارد، بهویژه در عصر رباتهای هوش مصنوعی که میتوانند باگها را سریعتر از هر زمان دیگری پیدا کنند.» با این حال او هشدار میدهد که افزودن کدهای اضافی در چنین نقطه حساسی از پردازش تراکنش، حالتهای شکست جدیدی ایجاد میکند؛ از جمله خطاهای پیادهسازی و سرقت، گم شدن یا جعل کلیدهای امضای بلاکسازها.
او میافزاید:
فکر میکنم جامعه اتریوم بهشدت نگران بلاکسازهای متمرکز است و برای مقابله با آن تلاش میکند. بنابراین نگرانم که این تلاشها یکدیگر را خنثی کنند.
سن یانگ (Sen Yang)، پژوهشگر اتریوم، نیز میگوید:
اگر پروتکلهای بزرگ برای اجرای امنیت به تعداد محدودی از بلاکسازها تکیه کنند، این موضوع میتواند به آن بلاکسازها مزیت رقابتی بدهد و تمرکز بازار را تشدید کند.
توضیح تصویر: Phylax سیستم مدارشکن خود را معرفی میکند. منبع: Phylax Systems.
به گفته او، ارتقای پیشنهادی اتریوم با عنوان «جداسازی درونساختی پیشنهاددهنده و سازنده» (ePBS) که قرار است در ارتقای آتی Glamsterdam گنجانده شود، ممکن است وابستگی به رلههای (Relays) شخص ثالث را کاهش دهد، «اما مستقیماً مشکل تمرکز بازار بلاکسازها را حل نمیکند.»
یانگ میگوید تراکنشهایی که توسط بلاکسازهای غالب حذف میشوند، همچنان میتوانند توسط بلاکسازهایی که سانسور نمیکنند در بلاکها گنجانده شوند؛ بنابراین این وضعیت بهجای حذف دائمی، احتمالاً فقط باعث تأخیر در انجام تراکنش میشود.
امنیت در چه نقطهای به سانسور تبدیل میشود؟
شرکت Phylax استدلال میکند که سیستمش مرجع قدرت جدیدی بر تراکنشهای اتریوم ایجاد نمیکند، زیرا خودِ اپلیکیشنها قوانین را تعریف میکنند. لامزیدیس میگوید این فناوری «بهطور صریح اختیاری (Opt-in) است.»
او این بررسیها را با شروطی که از قبل در قراردادهای هوشمند نوشته میشوند مقایسه میکند و میگوید:
این هیچ تفاوتی با یک دستور
require()ندارد. سانسور به معنای تصمیمگیری خودسرانه یا اجبار است.
ژانگ نیز تمایز مشابهی میان فیلتر کردن داوطلبانه تراکنشها توسط اپلیکیشنها و اعمال سانسور از سوی نهادهای بیرونی قائل میشود:
اینکه اپلیکیشنها با میل خودشان برای فیلترینگ ثبتنام کنند اشکالی ندارد، چون کاربر میتواند از چنین اپلیکیشنهایی فاصله بگیرد. مشکل اصلی، سانسوری است که از بیرون تحمیل میشود. من خط قرمز را اینجا میکشم.
استفانی باس نیز میگوید قوانینی که «نتیجه یک تراکنش» را هدف قرار میدهند، نسبت به قوانینی که «هویت انجامدهنده تراکنش» را هدف میگیرند، نگرانی کمتری دارند:
در این مورد نیز سیستم نتیجهمحور است که معمولاً کمریسکتر تلقی میشود.
او هدف امنیتی این ابزار را مشروع میداند و استدلال میکند که «آسیب ناشی از آن هکها بسیار بیشتر از آسیب این نوع حذف تراکنشهاست.»
با این حال، او هشدار میدهد که از همین قوانین میتوان برای اجرای تحریمها یا حذفهای با انگیزه سیاسی نیز استفاده کرد:
بسیار مهم است که اطمینان حاصل کنیم تدابیر حفاظتی مناسبی وجود دارد تا این قوانین منصفانه و صرفاً در راستای امنیت باقی بمانند.