وامدهی در حوزه کریپتو از ماه ژوئیه تاکنون ۵۵ درصد افزایش یافته است، اما اکنون باید با خطرات هکهای مبتنی بر هوش مصنوعی و ریسکهای زنجیرهای در پروتکلهای به هم پیوسته دستوپنجه نرم کند. در اینجا نحوه حفظ امنیت آورده شده است.
با تغییر رنگ نمودارها از قرمز به سبز، وامدهی کریپتو پس از یک سهماهه دوم بسیار ناامیدکننده، شاهد احیای مجدد علاقهمندیها بوده است.
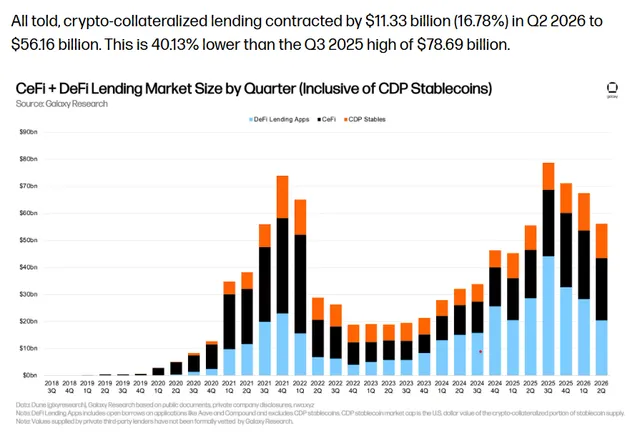
آمارهای مؤسسه گلکسی (Galaxy) نشان میدهد که در سهماهه دوم، ۱۱.۳۳ میلیارد دلار از این بخش خارج شده است که بخشی از آن به دلیل بحران بیاعتمادی به پلتفرمهای وامدهی ناشی از هک Kelp DAO در ماه آوریل بود و باعث شد کاربران معتبرترین پروتکل یعنی آوه (Aave) نتوانند به اتریومهای (ETH) خود دسترسی پیدا کنند.
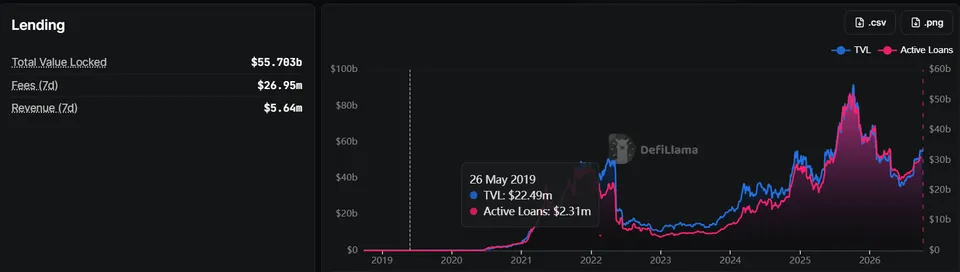
با این حال، از ابتدای ژوئیه، کل ارزش قفلشده (TVL) در بخش وامدهی بیش از ۵۵ درصد رشد کرده و امروز به حدود ۵۶ میلیارد دلار رسیده است.
اما این بدان معناست که طعمه و هانیپات نیز برای هکرها بزرگتر شده است. آیا در عصر هکهای مبتنی بر هوش مصنوعی که نفوذ به هر یک از پروتکلها میتواند اثرات مخرب و زنجیرهای برای سایر پروتکلهای متصل به آن داشته باشد، کاربران میتوانند به پروتکلهای به هم پیوسته وامدهی دیفای (DeFi) اعتماد کنند؟
استانی کولچوف (Stani Kulechov)، بنیانگذار و مدیرعامل Aave Labs، در گفتگو با رسانه «Magazine» میگوید که این مشکل اکنون در صدر اولویتها قرار دارد.
وقتی یک پروتکل توکنی را به عنوان وثیقه میپذیرد، در واقع پل (bridge)، پیکربندی تأییدکننده، اوراکل (oracle) و امنیت عملیاتیِ صادرکننده آن توکن را نیز پذیرفته است.
و این دقیقاً همان چیزی بود که Aave را به دردسر انداخت.
گسترش سطح حمله
هنگامی که هکرها در ماه آوریل از یک مسیر میانزنجیرهای در Kelp DAO اکسپلویت کردند، ۱۱۶,۵۰۰ توکن بدون پشتوانه rsETH (به ارزش تقریبی ۲۹۰ میلیون دلار در آن زمان) ایجاد کردند و بسیاری از این توکنها به عنوان وثیقه برای وام گرفتن سایر داراییها در بازارهای Aave قرار داده شدند.
اگرچه قراردادهای هوشمند خود Aave نقض نشده بودند، اما این پروتکل در روزهای پس از هک شاهد کاهش حدود ۱۵ میلیارد دلاری سپردهها بود و مجبور شد بازارهای rsETH و wrsETH خود را مسدود کند.
کولچوف میگوید که Aave اکنون رویکردی جامعتر و کلنگرتر نسبت به امنیت اتخاذ کرده است.
او میگوید:
ما رویکرد خود را بر اساس این دیدگاه گستردهتر بازسازی کردیم. نقطه شروع ما این است که امنیت نمیتواند صرفاً به قرارداد هوشمند ختم شود. بررسیهای امنیتی سنتی خطرات موجود در پلها، شبکههای تأییدکننده و سایر زیرساختهایی را که یک دارایی به آنها وابسته است، نادیده میگرفتند.
کاربران پروتکلهای وامدهی نیز به همین ترتیب باید ارزیابی کنند که یک پروتکل تا چه حد در معرض خطرات داخلی و خارجی قرار دارد.
توماس وو (Thomas Wu)، مدیر ارشد مالی پلتفرم وامدهی لدن (Ledn) که بر پایه بیتکوین فعالیت میکند، میگوید:
هر رپر (wrapper)، پل و اوراکل که بین وامدهنده و دارایی پایه وجود دارد، نقطه دیگری است که در آن یک وام میتواند دچار مشکل شود.
سید پاول (Sid Powell)، همبنیانگذار و مدیرعامل پلتفرم اعتباری کریپتو مپل (Maple)، به Magazine میگوید که
وامدهندگان باید فرض کنند که یک وامگیرنده ممکن است در هر زمانی شکست بخورد و از آن نقطه به عقب برگردند و برنامهریزی کنند.
من چه چیزی در دست دارم، کجا نگهداری میشود، آیا میتوانم آن را به صورت لحظهای (Real-time) ببینم، و اگر چیزی خراب شد چقدر سریع میتوانم به آن دسترسی پیدا کنم؟
وقتی امنیت شکست میخورد، مهار کردن آن اهمیت پیدا میکند
سام مکفرسون (Sam MacPherson)، مدیرعامل پلتفرم وامدهی دیفای اسپارک (Spark)، میگوید که این تیم علاوه بر قراردادهای هوشمند، طراحی حاکمیتی، امنیت عملیاتی، کیفیت وثیقهها، مدیریت نقدینگی و وابستگیهای سراسر اکوسیستم گستردهتر را نیز بررسی میکند.
اسپارک از ژانویه، پیش از هک Kelp در ماه آوریل، شروع به حذف تدریجی rsETH در SparkLend کرد، زیرا ارزیابی کرده بود که «استفاده کم و درآمد پایین آن»، توجیهکننده «ریسک اضافی» ایجاد شده برای پشتیبانی از آن نیست.
کولچوف میگوید Aave نیز مکانیسمهای مشابهی را معرفی کرده است و هر دارایی به صورت سهماهه و «مجدداً پس از هر تغییر بااهمیت» بازبینی میشود. او میگوید این پروتکل پیش از این «روند توقف منظم» را در ۶ شبکه که استانداردهای سطح زنجیره را برآورده نمیکردند، آغاز کرده است.
کولچوف میگوید:
هیچ پروتکلی نمیتواند کل اکوسیستم را کنترل کند، اما میتواند کنترل کند که چقدر از این ریسک را میپذیرد و چقدر سریع به آن واکنش نشان میدهد.
مکفرسون میگوید با وجود اینکه هدف پیشگیری از خرابیهاست، پروتکلها باید رویههایی نیز برای واکنش در صورت وقوع حادثه در اختیار داشته باشند.
جلوگیری از ضرر تنها بخشی از چالش است. پروتکلها همچنین باید نشان دهند که اگر چیزی اشتباه پیش برود، چگونه یک ضرر مهار خواهد شد.
حاشیه خطای انسانی
شاون اوون (Shawn Owen)، بنیانگذار و مدیرعامل سالت لندینگ (SALT Lending)، میگوید که خطای انسانی همچنان یکی از بزرگترین آسیبپذیریهاست و نادیده گرفتن آن از همه آسانتر است.
اوون میگوید:
بسیاری از بزرگترین ضررها به مدیریت کلیدها، کنترل دسترسیها یا مهندسی اجتماعی (فریب خوردن افراد) برمیگردد و بازبینی کد قراردادهای هوشمند هیچکدام از این موارد را شناسایی نخواهد کرد.
زمانی که داراییها برای تولید سود در جاهای دیگر به کار گرفته میشوند، ریسکهای اضافی نمایان میشوند. وامدهندگان کریپتو این درس را به سختی در طول ریزش وحشتناک بازار در سال ۲۰۲۲ آموختند که وامدهندگانی مانند سلسیوس (Celsius)، وویجر (Voyager) و بلاکفای (BlockFi) پس از پذیرش ریسکهایی که مشتریان یا آنها را درک نمیکردند یا انتظارش را نداشتند، همگی فروپاشیدند.
برای به حداقل رساندن سطح حمله، پلتفرم Ledn به جای اینکه بیتکوینِ مشتریان را برای تولید بازده اضافی وام دهد، آنها را نزد متولیان واجد شرایط نگهداری میکند.
وو میگوید هر تراکنش یک نقطه اضافی است که ممکن است در آن مشکلی پیش بیاید، «بنابراین هرچه تعداد این نقاط کمتر باشد، خطر نقض امنیت کاهش مییابد.»
تنها راه برای حذف این ریسکها، نگه داشتن بیتکوینِ مشتری در یک حضانتِ تفکیکشده (segregated custody)، با کنترلهای دقیق و با کمترین جابهجایی ممکن است.
پاول هشدار میدهد که وقتی سرعت ورود سپردهها از توانایی مدیر در یافتن مکانهای مناسب برای وامدهی بیشتر شود، فشار برای حفظ بازدهی میتواند به انتخابهای بدی منجر شود.
بنابراین آنها برای رسیدن به آن بازدهی، ریسک کمی بیشتری را میپذیرند. شاید استانداردهای وثیقه شلتر شود، یا به وامگیرندهای وام دهند که یک سال پیش درخواستش را رد میکردند. […] مدیرانی که در زمان رکود دوام میآورند معمولاً همانهایی هستند که وقتی جای خوبی برای سرمایهگذاری نداشتند، حاضر بودند به سرمایه جدید نه بگویند.
آیا هوش مصنوعی میتواند وامدهی را ایمنتر کند؟
با وجود تمام تیترهای اخیر درباره هکها و سوءاستفادههای مرتبط با هوش مصنوعی و خارج شدن ایجنتهای هوشمند (agents) از کنترل انسان، هوش مصنوعی ممکن است در واقع بتواند به ایمنتر کردن وامدهی کریپتو کمک کند.
پروتکل Aave در حال حاضر از آزمایشهای به کمک هوش مصنوعی در کنار فرآیندهای امنیتی متعارف خود استفاده میکند. این پروتکل از تست جهش (mutation testing) استفاده کرد تا عمداً باگهایی را وارد قراردادهای نسخه چهار (V4) کند و مجموعههای آزمایشی آن توانستند ۲۷۱ مورد از ۳۰۴ آسیبپذیری تزریقشده را شناسایی کنند.
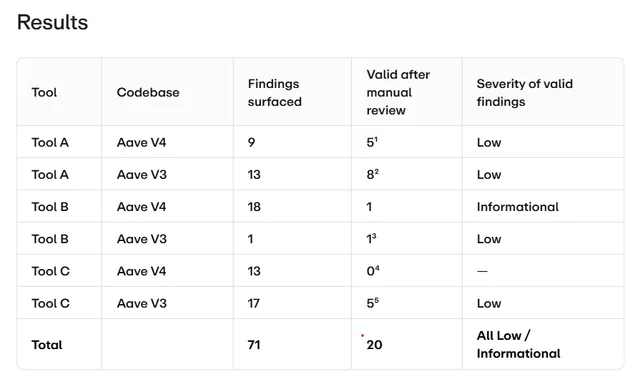
در بررسی اخیر پایگاههای کد نسخههای V3 و V4 این پلتفرم، سه ابزار امنیتی هوش مصنوعی ۷۱ یافته را تولید کردند که پس از بررسی دستی، ۲۰ مورد از آنها معتبر ارزیابی شد. ۵۱ مورد دیگر نشان دادند که چرا احتمالاً متخصصان امنیتِ انسانی همچنان برای مدتی در کار خود باقی خواهند ماند.
کولچوف میگوید:
هوش مصنوعی در گستردگی و سرعت عملکرد بسیار خوبی دارد، اما حدود ۷۰ درصد از یافتههای خام آن مثبت کاذب (False Positives) بودند، بنابراین قضاوت تخصصی انسان همچنان ضروری است.
هوش مصنوعی تا حدودی شبیه یک شمشیر دولبه است، زیرا مجوزها، دانش پروتکل و فرآیندهای تصمیمگیری آن به یک سطح حمله احتمالی دیگر تبدیل میشوند.
کولچوف میگوید:
همانطور که عاملهای هوش مصنوعی مدیریت سرمایه آنچین را آغاز میکنند، مجوزها، ورودیها و منطق تصمیمگیری آنها به چیزهایی تبدیل میشوند که باید دقیقاً مانند یک قرارداد هوشمند ایمنسازی شوند.
بنابراین، همزمان با رشد مجدد وامدهی کریپتو، چالش پیشرو تنها ایمن نگه داشتن کدها نیست، بلکه اطمینان از این است که هر قطعه جدید از این پازل به خوبی درک شده، نظارت میشود و در صورت بروز هرگونه مشکل، قابل مهار کردن است.