حادثه اخیری که طی آن بیش از ۱۰ میلیون دلار از یک صرافی غیرمتمرکز قراردادهای آتی دائمی (Perpetual Futures) به سرقت رفت، کاستیهای تمرکز صرف امنیتی روی کنترلهای برداشت را نشان میدهد.
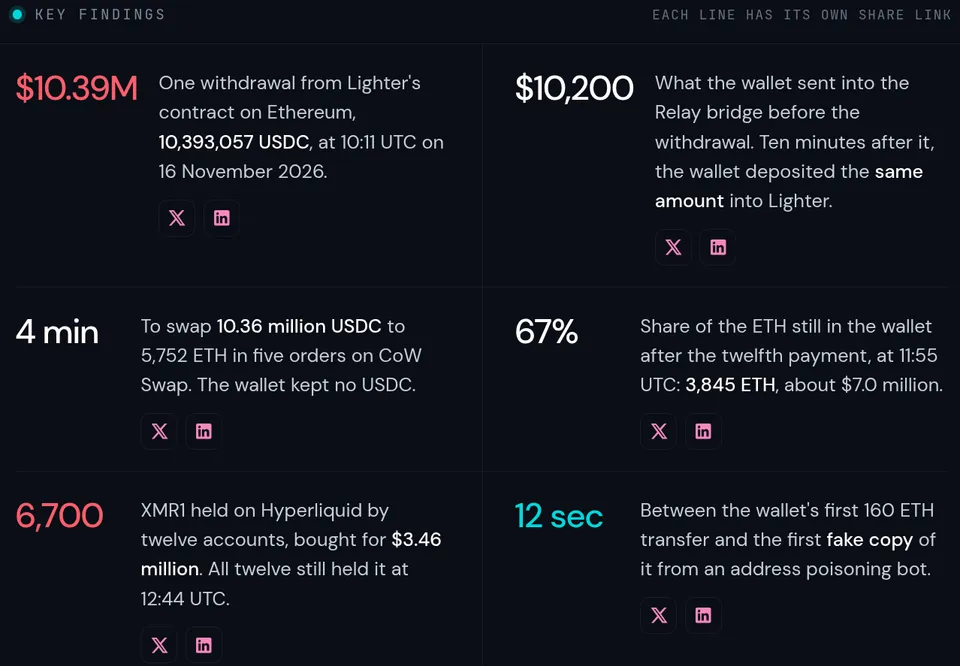
بر اساس گزارش کالبدشکافی (Postmortem) صرافی Lighter، یک مهاجم از کلیدهای API به سرقت رفته برای انتقال وجوه به یک استخر عمومی و بازخرید سهام نگهداریشده از طریق حسابی دیگر استفاده کرده است. پلتفرم تحلیل بلاکچین Bitquery برداشت ۱۰.۳۹ میلیون USDC را ردیابی کرده است. این صرافی اعلام کرد که پروتکل و قراردادهای هوشمند آن آسیب ندیدهاند.
صرافی Lighter اکنون برای انتقال به استخرهای عمومی به امضای کیف پول (Wallet Signature) نیاز دارد و امضاهای کلید API را از حالت عمومی خارج کرده است. این پلتفرم همچنین برنامهریزی کرده است تا لیست مجاز IP و مجوزهای قابل تنظیم را برای هر کلید بهصورت مجزا ارائه دهد.
Lighter از آن زمان واریزها و برداشتها را به حالت عادی بازگردانده و همچنین حدود ۵ میلیون دلار به صورت USDC را به معاملهگر آسیبدیده بازپس داده است.
این حادثه نشان میدهد که بررسیهای امنیت سایبری باید فراتر از آسیبپذیریهای قراردادهای هوشمند بروند. همچنین مهم است که شکاف میان مجوزهایی که یک سیستم اعطا میکند و پیامدهای مالی که این مجوزها اجازه وقوع آنها را میدهند، در نظر گرفته شود.
ریسک واقعی مربوط به یک اعتبارنامه (Credential / کلید دسترسی)، به موجودیهایی که میتواند به آنها دسترسی داشته باشد، تراکنشهایی که میتواند آغاز کند و ریسکهایی (Exposures) که میتواند ایجاد کند بستگی دارد. اینکه آیا یک کلید اجازه برداشت داراییها را دارد یا به چه مقصدهایی میتواند آنها را بفرستد، تنها دو مورد از عوامل متعدد هستند. همانطور که Lighter در گزارش پس از حادثه خود بیان کرد:
کلیدی که میتواند معامله کند، همچنان میتواند در صورت قرار گرفتن در دست فردی دیگر، باعث ضرر مالی شما شود.
این بدان معناست که کاربر باید برای هر کلید دسترسی، یک چارچوب و محدوده اختیارات (Mandate) شفاف تعریف کند. این محدوده میتواند حسابهای قابل دسترس، بازارهای مجاز، حجم سفارشها، آستانه تحمل قیمتگذاری و مجموع ریسک مجاز (Aggregate Exposure) را مشخص کند. انتقال سرمایه به یک استخر مشترک یا افزایش این محدودیتها نیز میتواند نیازمند احراز هویت و مجوز جداگانه باشد.
همین منطق در مورد امضاهای اضافی نیز صدق میکند. یک امضای دوم زمانی حفاظت معناداری ایجاد میکند که فرآیند تأیید آن بهطور مستقل اثر مالی تراکنش را ارزیابی کند.