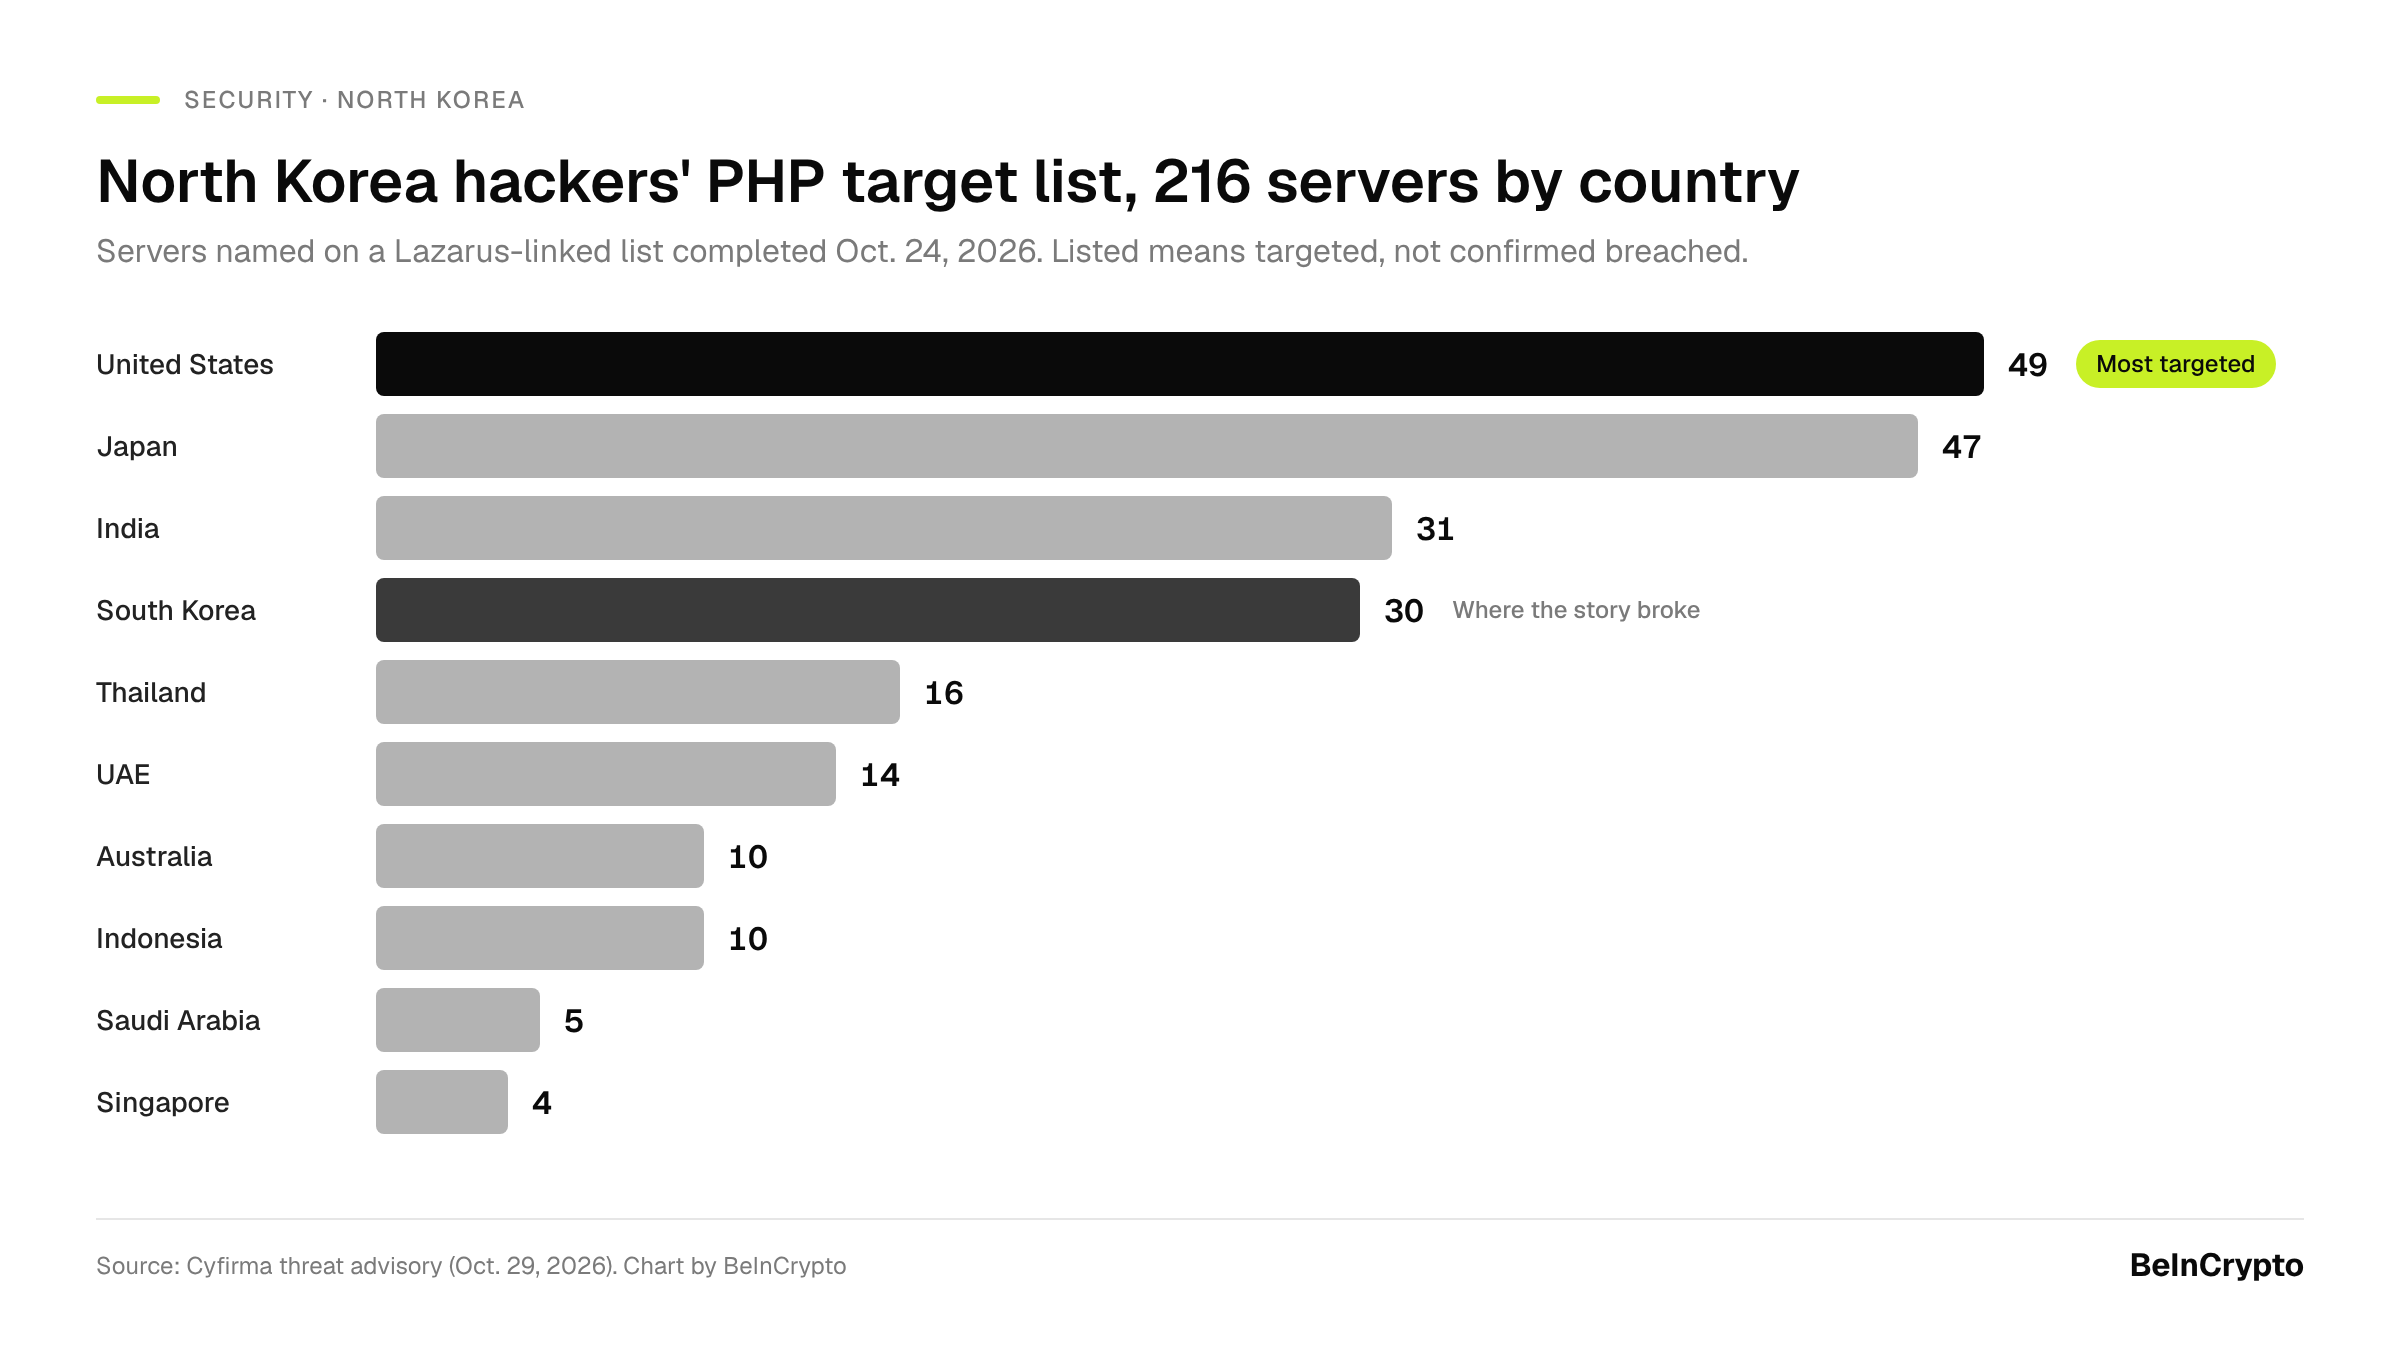
هکرهای کره شمالی فهرست اهدافی شامل ۲۱۶ وبسرور را در ۲۴ اکتبر، یعنی پنج روز پیش از آنکه صرافی بایننس ۶.۳ میلیارد دلار از دست بدهد، تکمیل کردند. ایالات متحده با ۴۹ هدف در صدر این فهرست قرار داشت.
هنوز مشخص نیست که آیا هیچیک از این سرورها واقعا هک شدهاند یا خیر. هکرها میگویند بله؛ اما شرکتی که مچ آنها را گرفته، اعلام کرده شواهدش فقط «هدفگیری» را اثبات میکند.
در فهرست اهداف کره شمالی چه بود؟
شرکت امنیت سایبری سایفرما (Cyfirma) به گزارشهای چت کانال خصوصی این هکرها دست یافته و آنها را با «اطمینان بالا» به گروه لازاروس (Lazarus Group)، شناختهشدهترین شبکه هکری دولتی کره شمالی، مرتبط دانسته است.
پس از ایالات متحده، ژاپن با ۴۷ سرور در رتبه دوم قرار داشت. هند با ۳۱ سرور و کره جنوبی که این خبر روز یکشنبه در آن منتشر شد، با ۳۰ سرور در رتبههای بعدی بودند.
این تیم به دنبال سرورهایی بود که از زبان برنامهنویسی PHP استفاده میکنند؛ نرمافزاری که طبق دادههای W3Techs، زیربنای حدود ۶۹ درصد از وبسایتها را تشکیل میدهد. دو نقص امنیتی حیاتی با نام مستعار PHP2Shell به افراد خارجی اجازه میدهد کنترل سیستمهای پچنشده (آپدیتنشده) را به دست بگیرند.
تیم PHP اصلاحیههای این آسیبپذیریها را در ۲۱ اکتبر منتشر کرد. پنج روز بعد، آژانس امنیت سایبری ایالات متحده (CISA) هر دو نقص را در فهرست آسیبپذیریهایی قرار داد که به طور فعال مورد سوءاستفاده قرار میگیرند.
چتهای بهدستآمده نشان میدهند که هکرها به دنبال چه چیزی بودهاند.
در چتهای منتشرشده توسط سایفرما، «اپراتور شماره ۱» میگوید:
ما به نتیجه مالی و هر چیزی که به دادههای مالی، معاملاتی یا کیف پول منجر شود، نیاز داریم.
آیا سرورهای آمریکایی هک شدند؟
هکرها با افتخار ادعا کردهاند که در اکثر این ۲۱۶ سرور «از قبل چیزی کار گذاشته شده است». آنها همچنین مدعی شدند که این فهرست به ۵۸۱ سرور افزایش یافته است. شرکت سایفرما هیچیک از این دو ادعا را تایید نکرده است.
سایفرما اعلام کرد:
حضور در این فهرست نشاندهنده هدفگیری است، نه نفوذ و هک شدن.
در این گزارش امنیتی نام هیچ قربانی تاییدشدهای ذکر نشده است و همچنین مشخص نیست که ۴۹ سرور آمریکایی به کدام بخشها تعلق دارند.
آیا این فهرست اهداف به هک بایننس مرتبط است؟
در گزارش سایفرما اشارهای به بایننس نشده است. افبیآی (FBI) به طور جداگانه کره شمالی را مقصر آن سرقت دانسته و دادستانهای ایالات متحده در حال اقدام برای توقیف ۱.۲ میلیارد دلار از داراییهای مسروقه هستند.
پیش از این نیز شرکت تحلیلی چینالیسیس (Chainalysis)، سرقت ۳۸۷ میلیون دلاری از صرافی بیتگت (Bitget) را به هکرهای کره شمالی نسبت داده بود.
توصیه سایفرما کوتاه است: خودِ PHP را پچ کنید و سپس تمام فرآیندهای PHP را مجددا راهاندازی کنید. بهروزرسانی وبسایت بهتنهایی، راه نفوذ را باز میگذارد.