شورای امنیت آربیتروم (Arbitrum) حدود ۳۰ میلیون دلار از داراییهای مرتبط با هک اخیر بایننس را بدون دسترسی به کلید خصوصی هکر و امضای تراکنش از طرف او جابهجا کرد. این اقدام با استفاده از اختیارات اضطراری این شورا انجام شد و بار دیگر نشان داد کنترل مسیر ارتقای قراردادهای یک شبکه میتواند امکان جابهجایی داراییها را حتی بدون رضایت صاحب کیف پول فراهم کند.
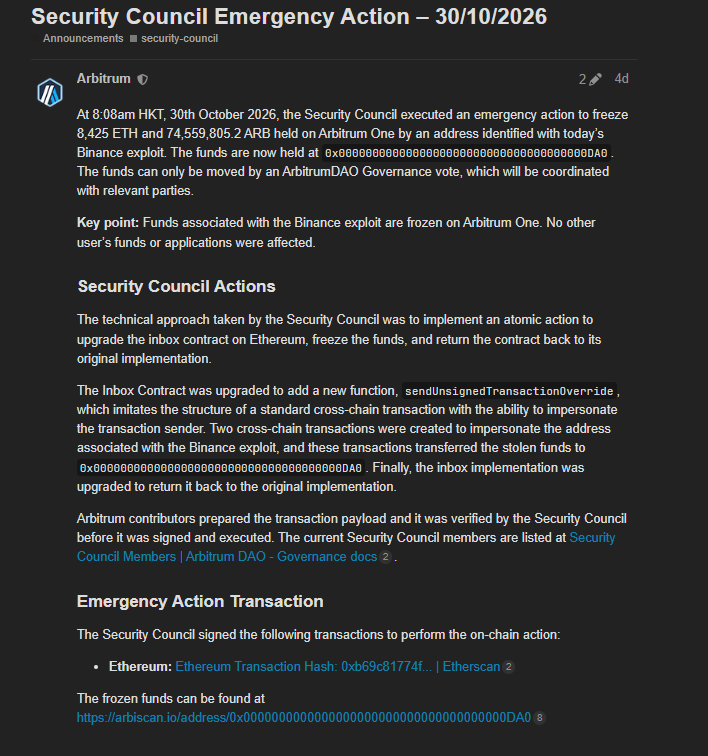
به گزارش میهن بلاکچین، این شورا روز جمعه ۸٬۴۲۵ واحد اتریوم و ۷۴ میلیون توکن آربیتروم را از آدرسی مرتبط با مهاجم بایننس به یک کیف پول غیرحضانتی منتقل کرد. این داراییها در زمان انتقال حدود ۳۰ میلیون دلار ارزش داشتند. طبق اعلام شورا، وجوه منتقلشده تنها با رأیگیری در سازمان خودگردان غیرمتمرکز آربیتروم (Arbitrum DAO) قابل جابهجایی هستند.
آربیتروم چگونه داراییها را بدون کلید خصوصی هکر منتقل کرد؟
شورای امنیت آربیتروم یک گروه ۱۲ نفره منتخب هولدرهای توکن ARB است که در شرایط اضطراری میتواند با موافقت ۹ عضو، قراردادهای شبکه را ارتقا دهد.
این شورا روز جمعه از همین اختیار برای تغییر موقت کد قرارداد Inbox استفاده کرد؛ قراردادی که پیامها و تراکنشها را از اتریوم به شبکه آربیتروم منتقل میکند. کد جایگزین قابلیتی به نام sendUnsignedTransactionOverride داشت که به شورا اجازه میداد تراکنشهایی را ارسال کند که شبکه آنها را به آدرس مهاجم نسبت میداد.
به این ترتیب، شورا در دو تراکنش داراییها را به یک آدرس امانی با انتهای 0DA0 منتقل کرد و سپس کد اصلی قرارداد Inbox را بازگرداند. تمام این تغییرات در یک تراکنش اتریوم انجام شد.
شرکت امنیتی زیلینکس (Zealynx) نیز با بررسی تراکنشها تأیید کرد که داراییها حدود ۱۰ دقیقه بعد به آربیتروم رسیدهاند. این شرکت توضیح داد که تراکنشها فاقد امضای معمول بودند، اما از شمارنده تراکنشهای آدرس مهاجم استفاده میکردند.
در همین حال، شورای امنیت اعلام کرده که هیچ دارایی متعلق به کاربران دیگر یا هیچ برنامهای تحت تأثیر این اقدام قرار نگرفته است.
این اقدام چه ابهامی درباره تمرکززدایی آربیتروم مطرح میکند؟
این روش نشان میدهد فرض معمول بلاکچینها مبنی بر اینکه جابهجایی دارایی از یک آدرس به امضای کلید خصوصی آن نیاز دارد، در برابر اختیارات ارتقای قراردادها همیشه برقرار نیست. شرکت زیلینکس نیز هشدار داده که کنترل مسیر ارتقای شبکه میتواند به معنای توانایی جابهجایی دارایی از هر آدرسی در آربیتروم باشد.
این نخستین بار نیست که شورا از چنین اختیاراتی استفاده میکند. آربیتروم در ماه آوریل نیز پس از شناسایی مهاجم کِلپدائو (KelpDAO) توسط نهادهای مجری قانون، ۳۰٬۷۶۶ اتریوم به ارزش حدود ۷۱ میلیون دلار را از آدرس مرتبط با این حمله منتقل کرده بود.
البته تعیین تکلیف آن داراییها چند هفته طول کشید و حتی ادعاهای حقوقی خانوادههایی که علیه کره شمالی احکام قضایی دریافت کرده بودند، روند انتقال را پیچیده کرد. در نهایت، با اصلاح دستور توقیف قضایی و رأیگیری دائو، امکان انتقال اتریومها به پروتکل آوه فراهم شد.