گریسی چن (Gracy Chen)، مدیرعامل بیتگت (Bitget)، اعلام کرده هک اخیر این صرافی که حدود ۳۸۸ میلیون دلار خسارت به همراه داشت، از آسیبپذیری در یک محصول امنیتی متعلق به یک شرکت ثالث ناشی شده است. به گفته او، مهاجمان از این نقص برای دستیابی به «اعتبارنامههای داخلی با سطح دسترسی بالا» استفاده کردند و سپس دستورهای جعلی برداشت صادر کردند.
به گزارش میهن بلاکچین، چن تأکید کرده کلیدهای خصوصی بیتگت به خطر نیفتاده و کیف پولهای سرد این صرافی نیز تحت تاثیر حمله قرار نگرفتهاند. بیتگت پس از شناسایی مشکل، آسیبپذیری را برطرف و کنترلهای برداشت را با محدود کردن دسترسی داخلی، اضافه کردن تأیید مستقل و افزایش نظارت بر فعالیتهای غیرعادی تقویت کرده است.
بیتگت هنوز رقم داراییهای بازیابیشده را اعلام نکرده است
همانطور که در کانال تلگرامی میهن بلاکچین گزارش دادیم، این حمله در تاریخ ۲۴ سپتامبر شناسایی شد و به دنبال آن بیتگت با مشاهده انتقالهای غیرمجاز از چند کیف پول گرم برداشتها را موقتا متوقف کرد. این صرافی در ابتدا میزان دارایی مسروقه را ۳۵۲ میلیون دلار برآورده کرده بود.
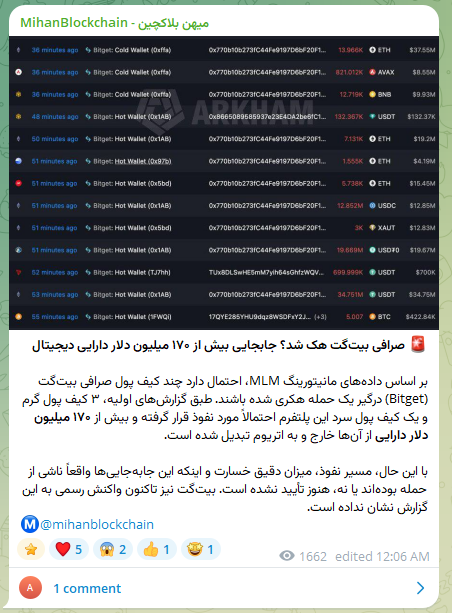
با وجود گذشت چند روز، بیتگت هنوز اعلام نکرده چه میزان از داراییهای سرقتشده بازیابی یا مسدود شده است. چن گفت بخشی از داراییها با کمک دیگر فعالان صنعت مسدود شده، اما این شرکت تا زمان تأیید دقیق ارقام، رقم نهایی را منتشر نخواهد کرد.
بیتگت پیشتر از پروتکل تورچین (THORChain) نیز خواسته بود از ارائه خدمات به آدرسهای مرتبط با هکرها خودداری کند. با این حال، چن تأکید کرد بیتگت از تورچین نمیخواهد شبکه خود را متوقف کند یا اقدامی انجام دهد که از نظر فنی امکانپذیر نیست.
او گفت:
ما درک میکنیم که تورچین یک پروتکل غیرمتمرکز است و اعلام کرده نمیتواند آدرسهای مشخص را بهصورت انتخابی در فهرست سیاه قرار دهد. ما به محدودیتهای فنی شبکههای مختلف احترام میگذاریم و از هیچ پروتکلی درخواست اقدامی که از نظر فنی ممکن نیست، نداریم.
چن همچنین درباره گمانهزنی قبلی بیتگت مبنی بر نقش کره شمالی در این حمله توضیح داد که این احتمال بر اساس نشانههای اولیه مطرح شده بود و تحقیقات همچنان ادامه دارد.
او گفت شرکتهای مندینت (Mandiant) و اسلومیست (SlowMist) در تحقیقات مستقل و بررسی فنی حمله مشارکت دارند و بیتگت پس از تأیید یافتههای جدید، اطلاعات بیشتری منتشر خواهد کرد.